
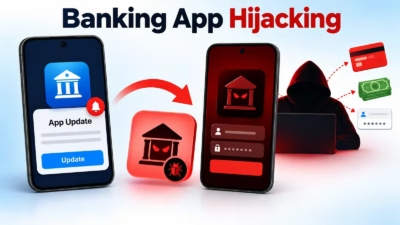
ハッカーが偽のアプリ更新で正規の銀行アプリを悪意あるバージョンにすり替え
Android向けバンキング型リモートアクセストロイの木馬(RAT)「Hirudo」が確認されました。認証情報を盗み、感染した端末を遠隔操作できるマルウェアです。 最大の特徴は、選択した正規の銀行アプリを改変版にすり替える機能です。改変版は、アプリ内部からセキュリティチェックを妨害するよう細工されています。Secur
Android向けバンキング型リモートアクセストロイの木馬(RAT)「Hirudo」が確認されました。認証情報を盗み、感染した端末を遠隔操作できるマルウェアです。 最大の特徴は、選択した正規の銀行アプリを改変版にすり替える機能です。改変版は、アプリ内部からセキュリティチェックを妨害するよう細工されています。Secur
「Hirudo」と呼ばれる新たなAndroidマルウェアが確認されました。正規の銀行アプリを、セキュリティチェックを無効化した改変版にすり替えることで、銀行口座の認証情報を盗み取ります。 研究者らは、8種類の銀行アプリの悪意あるコピーを特定しました。これらはフッキングエンジンを利用し、証明書情報の差し替えや空のリスト
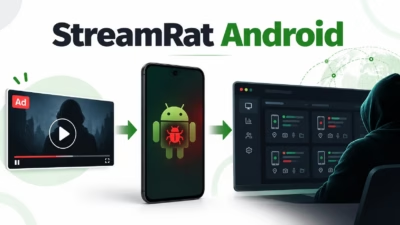
「Steamtv Esp」として追跡されているこのマルウェアキャンペーンは、無料IPTVやストリーミングコンテンツへの関心を悪用します。悪意のある広告をクリックした被害者は、テレビ配信アプリを提供しているように見えるフィッシングサイトに誘導されます。 このサイトは訪問者がAndroidデバイスを使用しているかどうかを
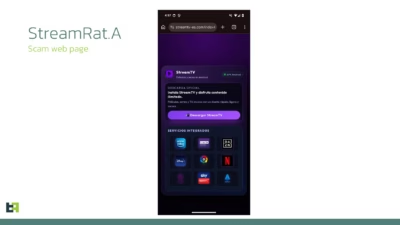
StreamRATは、MetaやTikTokの無料テレビ配信を装った偽広告を通じて拡散される、新たに確認されたAndroidバンキングトロイの木馬です。 「Steamtv Esp.」として追跡されているこのキャンペーンは、主にスペイン語圏のAndroidユーザーを標的としており、2026年6月11日から7月3日にかけ
「Steamtv Esp」と呼ばれるキャンペーンは、2026年6月11日から7月3日にかけて、Metaユーザー約570,000人に到達した可能性があり、スペインが主な標的となっているようです。 このキャンペーンでは、以前のIPTVをテーマとしたマルウェアキャンペーンと同様、テレビストリーミングを餌にした手口が使われて
複数のセキュリティ企業が今週、世界中のユーザーを標的とする新種および改良版のバンキング型トロイの木馬に関する情報を公開しました。 この種のマルウェアを使えば、攻撃者は認証情報のフィッシング、機密性の高いユーザーデータの窃取、そして侵害した端末の遠隔操作が可能になります。 Manic ThreatFabricは、バンキ
eSecurity Planet のコンテンツと製品の推奨事項は、編集上の独立性を保っています。当サイトのパートナーへのリンクをクリックしていただくことで、収益が発生する場合があります。 詳しくはこちら 感染したスマートフォンをインターネットから切り離すことは、通常であれば有効な初動対応とされています。し
Manicと名付けられた新種のAndroidマルウェアファミリーが確認されました。銀行詐欺機能、スパイウェア機能、リモートアクセス機能を単一のプラットフォームに統合している点が特徴です。 ThreatFabricのMobile Threat Intelligenceチームによると、このマルウェアの注目すべき点は珍しい
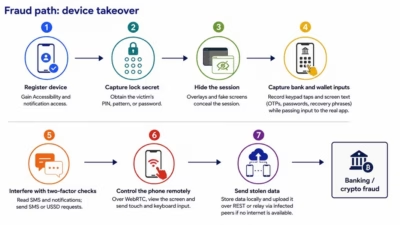
銀行詐欺機能と高度なスパイウェア・遠隔操作機能を組み合わせた、Manicと呼ばれる新種のAndroidマルウェアファミリーが発見されました。アンチマルウェアソフトウェア この攻撃基盤は2026年2月まで遡って稼働しており、初期のラッパーおよびインプラントは5月下旬から確認されています。 Manicは7月にかけて急速に
複数の欧州諸国のユーザーを狙う新型Androidマルウェア「Manic」に、感染した近くの端末を経由してデータを外部に送信するフォールバック機能が確認されました。 このマルウェアは少なくとも2026年2月から活動しており、スパイウェア、銀行詐欺、遠隔操作の機能を兼ね備えています。 標的となるのは銀行、政府/eID、決
すべての記事を読み込みました