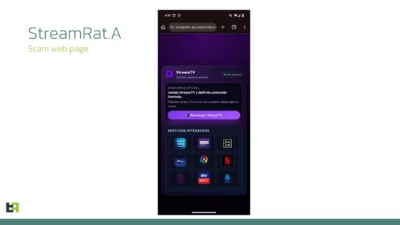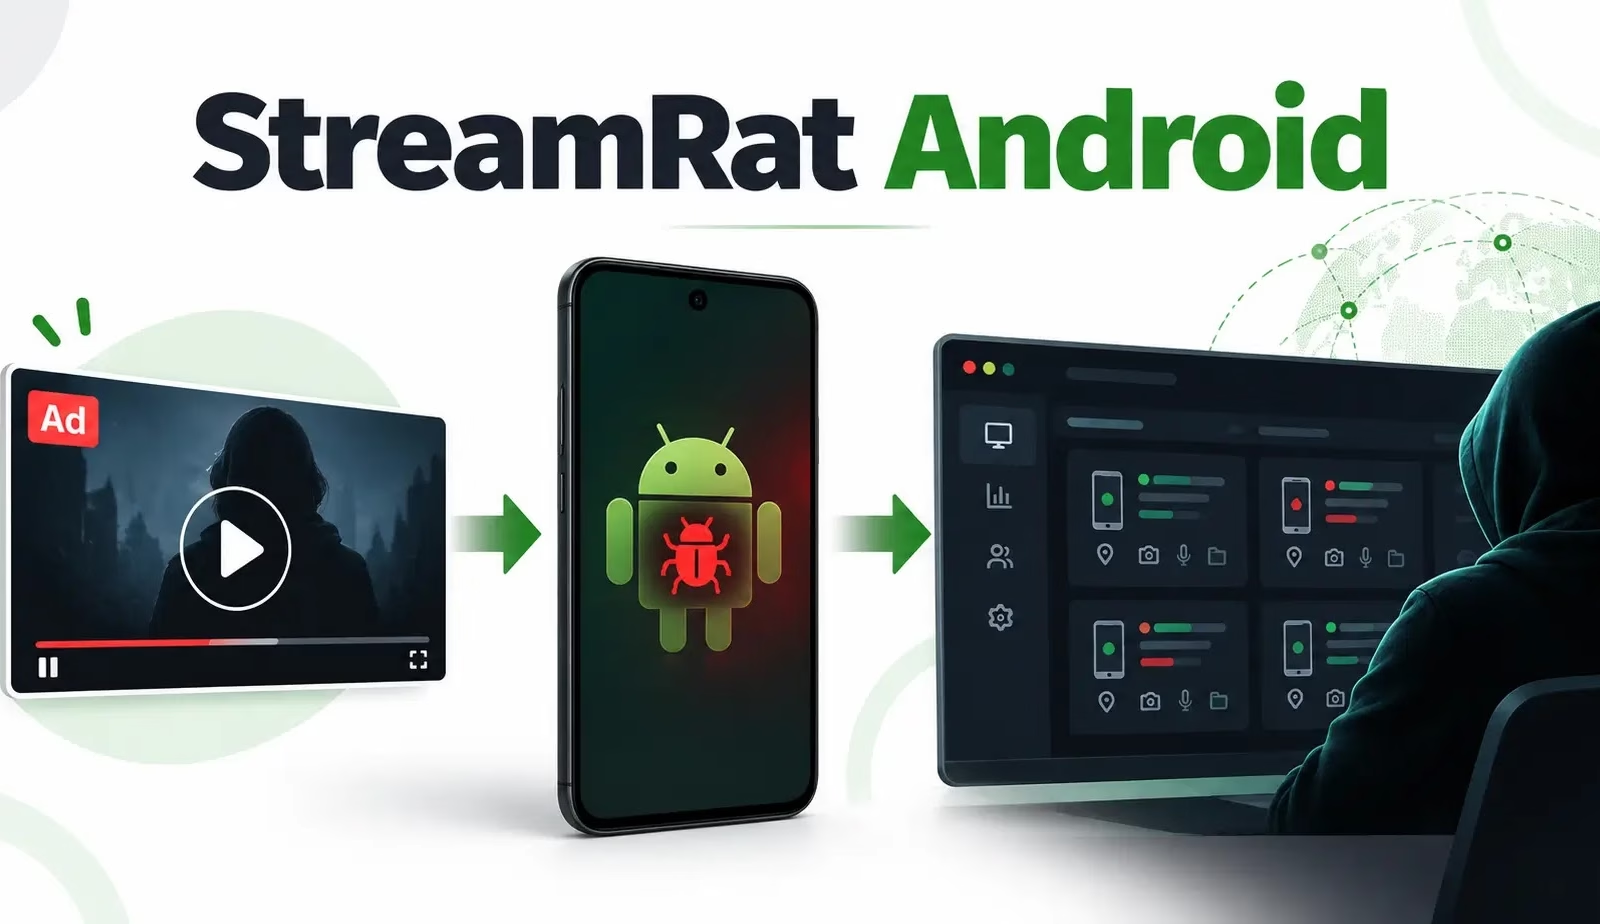
「Steamtv Esp」として追跡されているこのマルウェアキャンペーンは、無料IPTVやストリーミングコンテンツへの関心を悪用します。悪意のある広告をクリックした被害者は、テレビ配信アプリを提供しているように見えるフィッシングサイトに誘導されます。
このサイトは訪問者がAndroidデバイスを使用しているかどうかを確認し、Android以外のユーザーにはダウンロードオプションを表示しません。手続きを進めたユーザーは、不明なソースからのインストールを有効にし、Androidのアクセシビリティ権限を許可するよう指示されます。
ダウンロードされるAPKは、以前Miraxバンキング型トロイの木馬に関連していたインフラと結びついたドロッパーです。しかし最終的なペイロードは、これまで確認されていなかった新種のマルウェアファミリーで、現在は「StreamRat」と名付けられています。
このキャンペーンは、攻撃者が海賊版のスポーツ・映画・IPTVアプリを誘い文句として使うという、モバイルマルウェアにおける広範な傾向を反映しています。
ThreatFabricは、複数の国でソーシャルメディア広告を使って被害者を悪意のあるAndroidアプリへ誘導する、似たようなストリーミングをテーマにしたキャンペーンを観測しています。
インストール後、このドロッパーはデバイスの既定のランチャーになろうとします。つまりAndroidのホームボタンを押すと、被害者が悪意のあるアプリのインターフェースに戻されてしまい、攻撃者は感染プロセス中の制御を維持しやすくなります。
このドロッパーは、update_{timestamp}.apkといったファイル名で、StreamRatのペイロードを公開のダウンロードフォルダにダウンロードします。
続いて、第2段階のアプリケーションをインストールする許可を求め、それを起動します。注目すべき手法として、意図的に機能しないVPN接続が使われています。
最終的なペイロードをダウンロードする前に、ドロッパーはVPN権限を要求し、デバイスのトラフィックの大半をデータを転送しない接続経由にルーティングします。マルウェア自身はこのVPNの対象から除外されています。
これにより、他のアプリケーションのインターネットアクセスが一時的に遮断され、クラウドベースのレピュテーションチェックやオンラインセキュリティ分析が妨げられる可能性があります。
StreamRatのインストールと実行が完了すると、ドロッパーはVPNを無効化し、トロイの木馬がコマンド&コントロールサーバーと通信できるようにします。
アクセシビリティサービスへのアクセスが許可されると、StreamRatはインストール済みアプリの一覧を含むデバイス情報を収集し、コマンドサーバーへ送信します。
フォアグラウンドで動作しているアプリケーションを監視し、ユーザーの入力を取得するとともに、標的とする銀行・金融関連のアプリが開かれているかどうかを確認します。
このトロイの木馬はWebSocketベースの通信を使用し、デバイス識別子、モデル名、Android APIレベルを含むカスタムヘッダーを通じてデバイスフィンガープリントを送信します。
また、Adler-32チェックサムを使って画面キャプチャを圧縮・重複排除し、帯域幅の使用量を抑えながらもリモートアクセス機能を維持しています。
ThreatFabricによると、StreamRatのオペレーターパネルには、デバイス管理機能、オーバーレイ注入ツール、ペイロードビルダー、ユーザー権限管理、ログ、Telegram通知設定などが含まれています。
これらの機能は、このマルウェアがMalware-as-a-Serviceの運用を目的として設計されている可能性を示しており、アフィリエイトが自身の広告・フィッシングキャンペーンを通じてトロイの木馬を配布できるようになっています。
Androidユーザーは、広告や非公式サイト、不明なソースからストリーミング・IPTV・スポーツ観戦系アプリをインストールすることは避けるべきです。
配信アプリがアクセシビリティ権限やVPN権限、ランチャー権限、インストール権限を要求してくる場合は、重大な警告サインとして扱うべきです。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けにご検討ください
翻訳元: https://cyberpress.org/streamrat-hijacks-android-devices/