Cisco Talosは、商用AIモデルを利用して侵害後の判断を自ら下すWindowsマルウェアインプラント「CLOSEDQUORUM」を発見しました。
このマルウェアは、AI統合型マルウェアに関連するアーティファクトを追跡するTalosの新しい研究プロジェクト「CAIRN」を通じて特定されました。
Talosは、CLOSEDQUORUMが実際の攻撃で使用されたことは確認していないとしながらも、開発過程のアーティファクトを2025年にさかのぼるカード犯罪関連の犯罪フォーラム活動と関連付けています。
攻撃者が管理するコマンド&コントロール(C2)サーバーからの指令を待つ従来型のマルウェアとは異なり、CLOSEDQUORUMはシステムに感染した後、次に何をすべきかを自律的に判断できます。
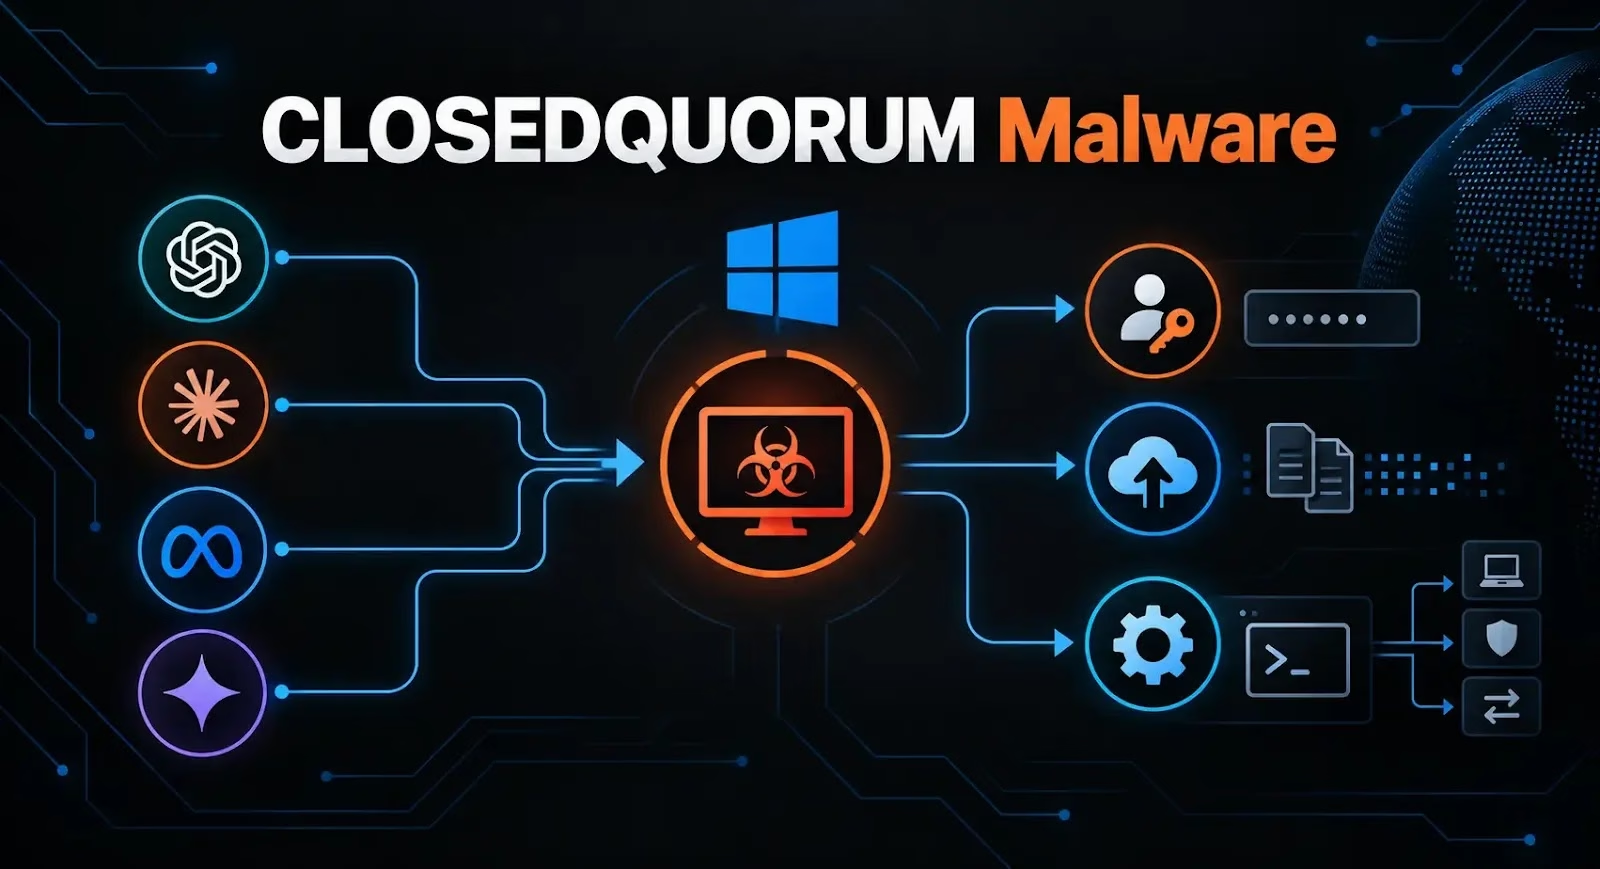
感染したWindowsホストの情報を収集し、構造化されたプロンプトをAIプロバイダーに送信、その回答から判断を下し、選択された悪意ある活動を実行するという流れです。
Talosはこれを、戦術的なC2の意思決定にAIモデルを利用するよう設計された、公に文書化された初のWindowsインプラントだと説明しています。検体はGo言語で書かれた16.4MBの64ビットWindows実行ファイルです。
CLOSEDQUORUMは最大4つの大規模言語モデルプロバイダーに問い合わせることができます。対象はDeepSeek、Qwen、Mistral、Google Geminiです。
各モデルはホストのコンテキスト情報を受け取り、資格情報の窃取、コードインジェクション、永続化、あるいは横展開といった、限られた選択肢の中から行動を選ばなければなりません。
マルウェアは各プロバイダーからの回答を収集し、多数決方式を適用します。最も多くのモデルが選んだ行動が実行される仕組みです。票が同数の場合は、DeepSeek、Qwen、Mistral、Geminiの順で優先されます。
このアプローチにより、攻撃者は専用のC2サーバーを維持する必要がなくなります。攻撃者が保有する不審なドメインやIPアドレスと通信する代わりに、マルウェアは広く利用されているAIプロバイダーのインフラとやり取りできるのです。
このアーキテクチャにより、操縦者がオフラインであったり、いずれかのプロバイダーが応答を拒否・タイムアウト・無効な応答を返したりした場合でも、インプラントは動作を継続できます。
マルウェアがAIに送るプロンプトは、自由回答形式ではなく制約されたものです。モデルは、既存のマルウェア機能に対応する構造化された判断を返すよう指示されます。
これにより、AIの役割はあらかじめ定義された攻撃オプションの中から選択することに限定され、実行自体はインプラントがローカルで処理します。
AIパネルが「窃取」オプションを選択すると、CLOSEDQUORUMはWindowsの資格情報を得るためにLSASSメモリのダンプを試みたり、Chrome、Edge、Firefoxに保存されたパスワードを収集したり、MetaMask、Exodus、Ethereumウォレットに関連する暗号資産ウォレットデータを抽出したりすることができます。
その他に利用可能な行動としては、Early Bird APCインジェクションやプロセスハロウイングによるプロセスインジェクション、さらにレジストリのRunキー、スケジュールタスク、Windows Management Instrumentation(WMI)イベントサブスクリプションを利用した永続化があります。
talosintelligenceによると、このマルウェアは窃取したデータや判断のテレメトリを暗号化・Base64エンコードした上で、Discordのウェブフックを通じて送信できるとされています。Talosはそう述べています。
公開されて観測された検体にはダミーのAPIキーとプレースホルダーのDiscordウェブフックが含まれており、配布された状態のままでは完全には機能しません。
しかしTalosによれば、開発中のビルドではビルド時に資格情報を注入できることが確認されており、操縦者が自分自身のAI APIキーとDiscord収集チャンネルを設定したカスタマイズ済みのマルウェアバイナリを入手できる可能性を示唆しています。
ANY.RUNを利用して脅威調査の効率化と手作業の削減を図る16,000以上のSOCチームに参加しませんか。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/closedquorum-ai-powered-credential-theft/