
WatchGuardエンドポイント製品に深刻な脆弱性、カーネルおよびプロセスメモリの任意読み取りが可能に
WatchGuardとPandaのエンドポイントセキュリティソフトウェアに深刻な脆弱性が見つかりました。ローカルで認証済みの攻撃者が、署名済みのWindowsドライバーを通じて、機密性の高いカーネルメモリやプロセスメモリを読み取れる恐れがあります。 この脆弱性は「CVE-2026-13043」として追跡されており、C
WatchGuardとPandaのエンドポイントセキュリティソフトウェアに深刻な脆弱性が見つかりました。ローカルで認証済みの攻撃者が、署名済みのWindowsドライバーを通じて、機密性の高いカーネルメモリやプロセスメモリを読み取れる恐れがあります。 この脆弱性は「CVE-2026-13043」として追跡されており、C
WatchGuardのエンドポイントセキュリティ製品に、深刻な脆弱性が見つかりました。ローカルで認証済みの攻撃者がドライバーの認証を回避し、カーネルメモリやプロセスメモリ上の機密情報にアクセスできる恐れがあります。脆弱性スキャンサービス この脆弱性は「CVE-2026-13043」として管理されており、CVSSスコア
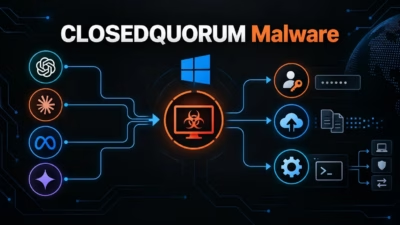
Cisco Talosは、商用AIモデルを利用して侵害後の判断を自ら下すWindowsマルウェアインプラント「CLOSEDQUORUM」を発見しました。 このマルウェアは、AI統合型マルウェアに関連するアーティファクトを追跡するTalosの新しい研究プロジェクト「CAIRN」を通じて特定されました。 Talosは、C
CLOSEDQUORUMは複数のモデルに問い合わせて判断を集計し、最多得票のアクションを自動実行することで、攻撃者による継続的な指示を不要にします。 AIを利用する攻撃者はこれまで、速度と規模の面で大きな恩恵を受けてきまし
「ClosedQuorum」という名の新型Windowsマルウェアが、侵害後の攻撃段階における行動決定にGoogle Gemini、DeepSeek、Qwen、Mistralの各AIモデルを利用していることが判明しました。 このGo言語製マルウェアは、人間のオペレーターからの指示を一切受けずに動作します。偵察情報と投
Symantec社のThreat Hunter Teamによると、これまで確認されていなかったランサムウェア「Spirals」が先月、南アジアのITサービス企業を狙った攻撃で使用されました。攻撃者は初期侵入からデータ窃取、ネットワークの暗号化まで、わずか24時間足らずで完了させたということです。 侵

Spiralsと名付けられた新たに確認されたランサムウェアファミリーが、2026年6月に南アジアのIT企業を狙った二重恐喝攻撃で使用されました。 Symantec社のThreat Hunter Teamの研究者らによると、このRust製マルウェアは攻撃者がネットワークへのアクセス権を得てから24時間以内に展開されたと

マイクロソフトは、2026年4月のセキュリティアップデートをインストール後にWindows Serverシステムに影響する問題を修正するため、アウトオブバンド(OOB)アップデートをリリースしました。 マイクロソフトが先週確認した通り、一部の管理者はWindows Server 2025デバイスにKB5082063