WatchGuardのエンドポイントセキュリティ製品に、深刻な脆弱性が見つかりました。ローカルで認証済みの攻撃者がドライバーの認証を回避し、カーネルメモリやプロセスメモリ上の機密情報にアクセスできる恐れがあります。
脆弱性スキャンサービス
この脆弱性は「CVE-2026-13043」として管理されており、CVSSスコアは9.3と報告されています。影響を受けるのはPanda Kernel Memory Access Driver(pskmad.sys)で、2026年10月5日付のアドバイザリで公表されました。
WatchGuardエンドポイントセキュリティの脆弱性
この脆弱性は、Panda SecurityおよびWatchGuardの製品で使われているPSKMADドライバーに存在します。発見したのはリサーチャーのJuan Sacco氏です。アドバイザリによると、Pandaは2026年10月に問題を確認し、修正を済ませたとのことです。
ただし、検証の時点ではベンダーのアドバイザリを取得できませんでした。そのため、影響を受ける製品バージョンや修正版のリリース、対処方法の詳細は確認できていません。
脆弱性の原因は、ドライバーのインターフェースに認証がないことです。このインターフェースは、ユーザーが制御できるリクエストを特権的なカーネル操作に変換します。
ドライバーはPSMEMDriverというデバイスを公開しており、ユーザーモードのアプリケーションは入出力制御コマンドを通じてメモリアクセスを要求できます。デバイスを開く手順にはPsOpenPacket000と呼ばれる拡張属性のハンドシェイクが含まれていますが、攻撃者はこの脆弱性を利用して、本来のアクセス制御を回避できます。
この脆弱性の概念実証(PoC)では、メモリ転送、エントリのマッピング、エントリのマッピング解除、モデル固有レジスタ(MSR)へのアクセスという4つの操作を実行しています。
4つの操作はいずれもMETHOD_BUFFEREDとFILE_ANY_ACCESSを使用しています。これらの設定はリクエストの処理方法とIOCTLのアクセス要件を定めるもので、すべてのローカルユーザーがデバイスを開けるかどうかを直接決めるわけではありません。悪用の成否を左右するのは、デバイスの権限設定と認証の不備です。
実証された機能の一つが、システムコールのエントリポイントに関連するプロセッサレジスタ「IA32_LSTAR」の読み取りです。この特権アドレスがユーザーモードに漏れると、カーネルのアドレス情報が露出し、カーネルアドレス空間配置のランダム化(KASLR)を無効化される可能性があります。
さらにドライバーは、対象のプロセス識別子と仮想アドレスを受け取ります。そして要求されたメモリをマッピングして内容を呼び出し元に転送し、その後マッピングを解放します。
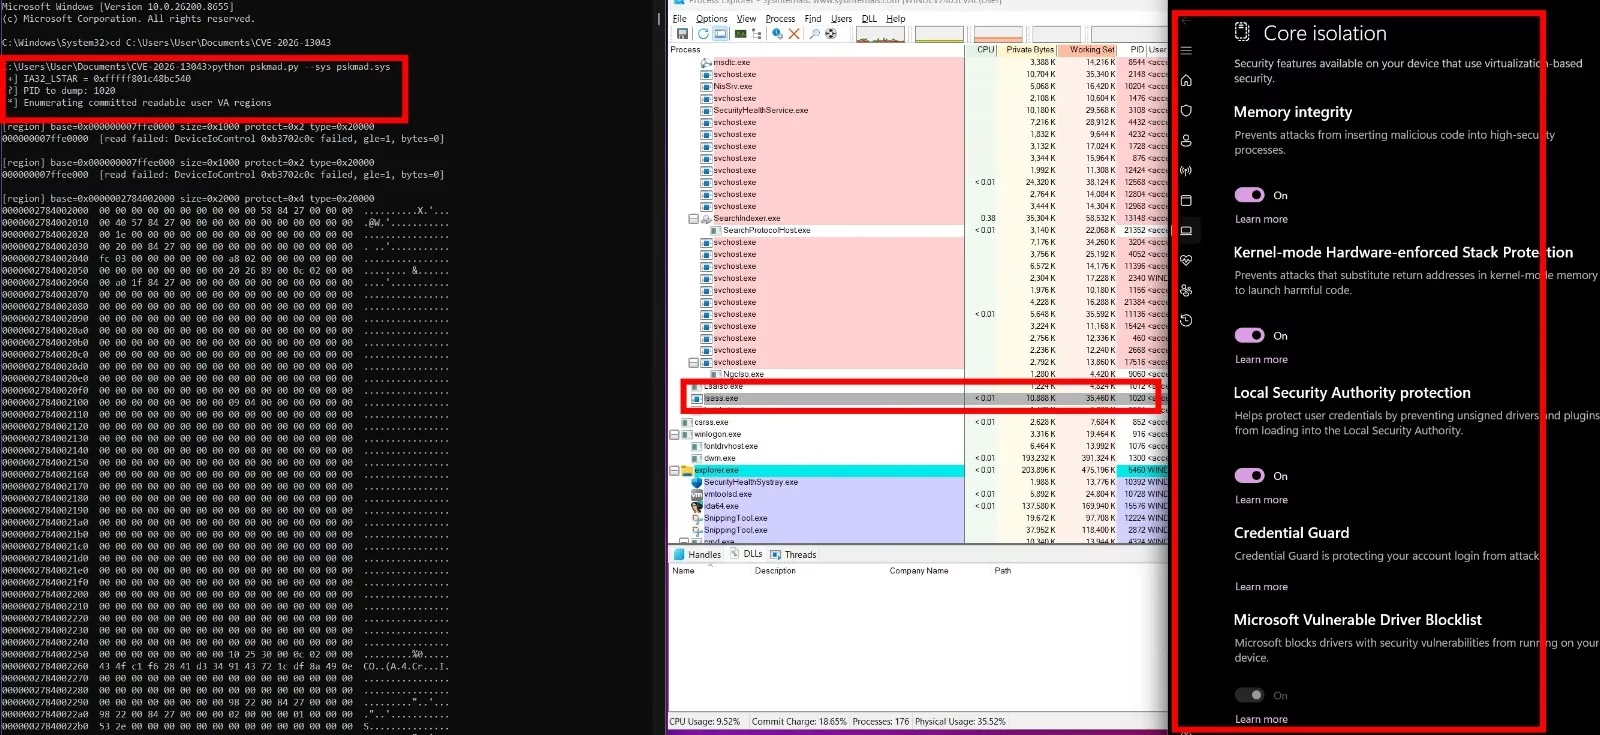
調査によると、コミット済みで読み取り可能なプロセスメモリ領域をページサイズ単位で読み出せるため、対象プロセスのヘキサダンプを取得できます。
また、Windows 11 25H2上で、Local Security Authority Subsystem Service(LSASS)のメモリをダンプする実証も報告されています。この環境では、仮想化ベースのセキュリティ(VBS)、ハイパーバイザーで保護されたコード整合性(HVCI)、カーネルのハードウェア強制スタック保護が有効でした。ただし、この実証は、あらゆる構成や保護対象プロセスに同じようにアクセスできることを意味するものではありません。
データ侵害分析
悪用に成功すると、メモリ上に保存された認証情報、認証トークン、セッションデータ、秘密鍵、ブラウザー情報、アプリケーションのシークレットが漏えいする恐れがあります。
実証された機能は主に情報漏えいを示すもので、任意コードの実行が確認されたわけではありません。ドライバーが存在しない環境へドライバーをインストールまたは起動することは別の前提条件であり、すでに導入済みの脆弱なエンドポイントコンポーネントへのアクセスとは区別する必要があります。
管理者は、ベンダーが確認した修正版を入手し、影響を受けるエンドポイントの対処を優先してください。推奨される防御策は次のとおりです。デバイスへのアクセスを制限する。呼び出し元の認証とプロセスアクセスのチェックを徹底する。リクエストパラメーターを検証する。不要なレジスタ読み取り機能を削除する。PSMEMDriverへの想定外のアクセスを監視する。
運用上可能であれば、互換性を確認しエンドポイント保護をテストしたうえで、脆弱なドライバーをブロックすることもできます。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/critical-watchguard-endpoint-security-flaw-exposes-kernel-and-process-memory/