
WatchGuardのエンドポイントセキュリティに深刻な脆弱性、カーネルとプロセスのメモリが漏えいの恐れ
WatchGuardのエンドポイントセキュリティ製品に、深刻な脆弱性が見つかりました。ローカルで認証済みの攻撃者がドライバーの認証を回避し、カーネルメモリやプロセスメモリ上の機密情報にアクセスできる恐れがあります。脆弱性スキャンサービス この脆弱性は「CVE-2026-13043」として管理されており、CVSSスコア
WatchGuardのエンドポイントセキュリティ製品に、深刻な脆弱性が見つかりました。ローカルで認証済みの攻撃者がドライバーの認証を回避し、カーネルメモリやプロセスメモリ上の機密情報にアクセスできる恐れがあります。脆弱性スキャンサービス この脆弱性は「CVE-2026-13043」として管理されており、CVSSスコア
Microsoftは2026年10月から、品質更新プログラムを通じて対象となるWindowsデバイスでメモリ整合性(Memory Integrity)保護を自動的に有効化します。 この変更は、対応システムにおいて信頼されたカーネルモードコードとドライバーのみが実行できるようにすることで、カーネルレベルの攻撃に対する防
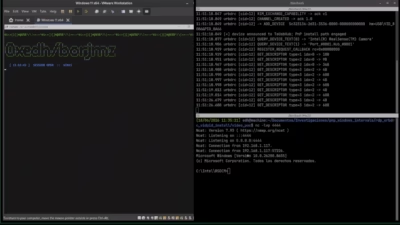
ありふれたデバイスをパソコンに接続するだけで、深刻な事態を招きかねません。具体的には、Windows自身が悪意あるコンポーネントを知らぬ間にダウンロードし、最大限の管理者権限で実行してしまう可能性があるのです。セキュリティ専門家のAlejandro Hernando氏とBorja Martinez

出典:ArtemisDiana via Alamy Stock PhotoBYOVD脅威に関するシリーズのパート2です。パート1はここで読むことができます。かつて脅威状況では稀だったEDRキラーは、現在では複雑なランサムウェア攻撃の中心的存在となっており、エンタープライズセキュリティチームが答えを探し回る状況を招いてい