
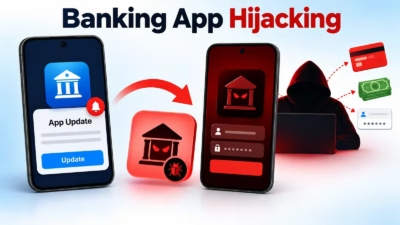
ハッカーが偽のアプリ更新で正規の銀行アプリを悪意あるバージョンにすり替え
Android向けバンキング型リモートアクセストロイの木馬(RAT)「Hirudo」が確認されました。認証情報を盗み、感染した端末を遠隔操作できるマルウェアです。 最大の特徴は、選択した正規の銀行アプリを改変版にすり替える機能です。改変版は、アプリ内部からセキュリティチェックを妨害するよう細工されています。Secur
Android向けバンキング型リモートアクセストロイの木馬(RAT)「Hirudo」が確認されました。認証情報を盗み、感染した端末を遠隔操作できるマルウェアです。 最大の特徴は、選択した正規の銀行アプリを改変版にすり替える機能です。改変版は、アプリ内部からセキュリティチェックを妨害するよう細工されています。Secur
「Hirudo」と呼ばれる新たなAndroidマルウェアが確認されました。正規の銀行アプリを、セキュリティチェックを無効化した改変版にすり替えることで、銀行口座の認証情報を盗み取ります。 研究者らは、8種類の銀行アプリの悪意あるコピーを特定しました。これらはフッキングエンジンを利用し、証明書情報の差し替えや空のリスト
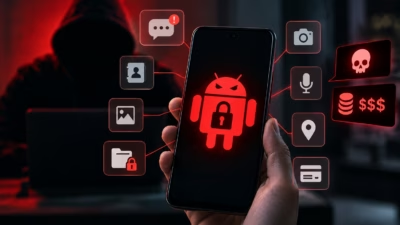
Mantax Otax Androidマルウェアはメッセージ、PIN、ファイルを窃取し、画面を監視するほか、ランサムウェアや嫌がらせ機能を使って被害者に身代金の支払いを迫ります。 新種のAndroidマルウェアが、ランサムウェアとスパイウェアの機能を組み合わせ、被害者が支払いに応じるまで責め立てる
Androidランサムウェアはもはやファイルをロックするだけの存在ではなくなりました。Mantax Otaxは感染したスマートフォンをスパイ道具と、持ち主への圧力手段へと同時に変貌させます。Zimperiumはこのマルウェアについて解説しており、古いバージョンのAndroidでデータを暗号化するだ

個人用アプリと業務用アプリを分離するために設計されたAndroidの機能が、バンキング詐欺の隠れ蓑になっています。Group-IBは、GigabudとVworkの組み合わせについて説明しており、確認された攻撃連鎖では、職場プロファイルを作成し、その中に偽の銀行アプリを配置したうえで、1台のデバイス

インドネシアが、GoogleのWork Profile機能を悪用して銀行のセキュリティ対策を回避する新たなAndroidバンキングマルウェアの手口の初期実験場として浮上しています。Group-IBによると、同社の研究者は2月から7月にかけてインドネシアで約1,469台の侵害されたデバイスと1,281件の侵害された可能性
MantaxOtaxと呼ばれるAndroidマルウェアが、ファイル暗号化機能と広範な監視機能を組み合わせています。攻撃者はメッセージや認証情報、端末データを窃取しながら、感染したスマートフォンへのアクセスを制限できます。 Zimperiumのzラボチームは9月9日に公開した技術解説記事の中で、このマルウェアをイ
ドイツと米国の法執行機関は、悪名高いフィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「Kratos」を支えるインフラを摘発しました。開発者兼管理者とされる人物は、インドネシア警察によって現地で逮捕されています。 押収を伝えるバナー(出典:BKA) 今回の摘発は、フランクフルト検察庁のサイバー犯罪対策部

わずかな料金で、サイバー犯罪者は人気のあるウェブサイトのログインポータルを悪意を持って複製するサービスへのアクセスをレンタルできました。 FBIはインドネシアの法執行機関と協力して、当局が金曜日に「高度なグローバルフィッシング作戦」と呼んだものを摘発しました。 米国当局はW3LLフィッシングキットを

インドネシアの公式Coretax税務プラットフォームを悪用した高度な詐欺キャンペ...
すべての記事を読み込みました