
StealCマルウェアがOperation Endgameによる摘発後に「Stadia RAT」として復活
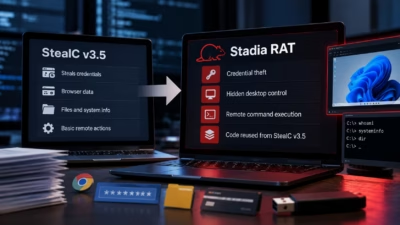
StealCの販売者が、StealC v3.5のコードを流用した新型マルウェア「Stadia RAT」を引っ提げて戻ってきました。認証情報の窃取、隠しデスクトップの操作、リモートでのコマンド実行を併せ持つ脅威です。 欧州刑事警察機構(Europol)がOperation Endgameの一環としてStealCを壊滅状
StealCの販売者が、StealC v3.5のコードを流用した新型マルウェア「Stadia RAT」を引っ提げて戻ってきました。認証情報の窃取、隠しデスクトップの操作、リモートでのコマンド実行を併せ持つ脅威です。 欧州刑事警察機構(Europol)がOperation Endgameの一環としてStealCを壊滅状
StealCの販売者が、モジュール型リモートアクセス型トロイの木馬「Stadia」とともに再び姿を現しました。摘発された情報窃取型マルウェア(インフォスティーラー)を、エンドポイントを持続的に制御するプラットフォームへと拡張したものです。 Varonis Threat Labsが提供した調査によると、このマルウェアは
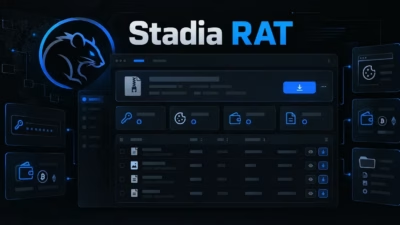
情報窃取マルウェア「StealC」の販売者が、新たなリモートアクセス型トロイの木馬(RAT)「Stadia」を引っ提げて戻ってきました。Stadiaは、パスワードや暗号資産ウォレットの窃取に加え、感染したWindowsコンピューターを広範に遠隔操作できる点が特徴です。 このマルウェアは2026年10月16日に宣伝が始

Dragosによると、産業環境を支えるITシステムを混乱させるだけで、ランサムウェアの攻撃者が産業制御システム(ICS)に直接アクセスできなくても、生産を停止させるのに十分な場合があります。 同社は2026年第2四半期に、産業関連組織を狙ったランサムウェア事案を1,140件確認しました。これは第1四半
週の締めくくりに明るいニュースをお届けできることを、私たちはいつも嬉しく思っています。Operation Endgameと呼ばれる法執行機関の作戦が、長年にわたって活動を続けるSocGholish(別名FakeUpdates)に対して大きな成果を収めました。 SocGholishは少なくとも2017年から活動する
ロシアを拠点とするサイバー犯罪集団Evil Corpに関連するマルウェアネットワークが、国際的な法執行作戦によって壊滅的な打撃を受けました。100台以上のサーバーが停止され、マルウェアの拡散に利用されていた約1万5,000件の侵害サイトが浄化されています。 オランダ、カナダ、米国、ドイツの当局は木曜日、ドメイン名を
マルウェア配布に利用されていた数千の感染ウェブサイトで構成される大規模なサイバー犯罪ネットワークが、国際的な法執行機関の合同摘発によって壊滅しました。 SocGholishマルウェアグループに対するこの措置は、世界規模でランサムウェアとサイバー犯罪に対抗するための継続的な国際警察捜査「Operation Endgame
当局は木曜日、Evil Corpおよびその他のサイバー犯罪グループがデータ窃取や各種ネットワークへの不正侵入に使用していたボットネット・マルウェアフレームワークを摘発し、インフラを押収しました。 今回の国際的な連携作戦が標的としたのは、多段階マルウェア「SocGholish」です。このマルウェアは2017年以降、ウェ
eSecurity Planet のコンテンツおよび製品推薦は、編集部が独立して作成しています。パートナーへのリンクをクリックした際に、収益が発生する場合があります。 詳細はこちら 国際的な法執行機関による協調作戦が、サイバー犯罪エコシステムにおいて最も根強いマルウェアオペレーションの一つに対し、大きな

フランス国家サイバーセキュリティ庁(ANSSI)は、法執行機関の成功した作戦によ...
すべての記事を読み込みました