StealCの販売者が、モジュール型リモートアクセス型トロイの木馬「Stadia」とともに再び姿を現しました。摘発された情報窃取型マルウェア(インフォスティーラー)を、エンドポイントを持続的に制御するプラットフォームへと拡張したものです。
Varonis Threat Labsが提供した調査によると、このマルウェアは10月16日に宣伝が始まりました。認証情報の窃取に加え、隠しデスクトップへのアクセス、コマンド実行、ファイル管理、ペイロードの配信といった機能を備えています。
今回の復活は、6月にStealC、Amadey、SocGholishを標的として実施された「Operation Endgame」の後に起きました。
Europolによると、当局と民間パートナーは作戦全体で326台のサーバーと142のドメインに対処し、約2,700万件の窃取済み認証情報を回収しました。ただし、これらの数字は連携作戦全体のものであり、StealC単独のものではありません。
Varonisの分析では、新しいエージェント内部でStealCのコードが確認されました。同時に、管理パネルの変更履歴にも、StealC 3.5.0のスティーラーモジュールへアップグレードしたことが明記されていました。
Stadiaは、隠しVNC(HVNC)、スティーラー、Remote CMD、ローダー、File Explorer、Process Managerの6つのモジュールを提供します。
デスクトップアクセスは、現在のセッションと隔離された隠しデスクトップの両方に対応しています。これにより攻撃者は、被害者の目に見える作業領域の外から、侵害したシステムを操作できます。
ローダーは、EXE、PowerShell、CMD、MSIの各ペイロードに対応し、ディスク上でもメモリ上でも実行できるとうたっています。
スティーラーは、50種類を超えるブラウザー、120を超える暗号資産関連の拡張機能、50を超えるデスクトップウォレットを標的とします。これに加えて、メッセージングアプリ、ゲームのセッション、メールクライアント、VPNソフトウェアも狙います。
HVNCのスクリーンショットは、感染したWindows 11マシンのリモートデスクトップ画面をリアルタイムで捉えたものです。被害者のデスクトップ上には、スペイン語のランタイムエラーダイアログが表示されています。
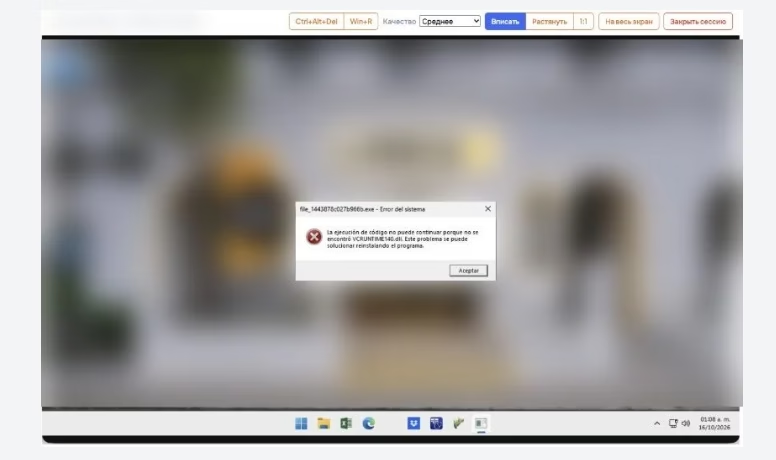
VaronisのリサーチャーはStadiaのビルドを入手し、実行ファイルをリバースエンジニアリングしました。さらに、管理パネルが制御下のWindowsホストと通信する様子も観察しています。
復活したStealCマルウェア
サブスクリプション料金は、Basicが月額300ドル、Teamが550ドル、Proが900ドルです。6つのモジュールをすべて利用できるのはProのみです。StealCの旧顧客には、Proを1か月無料で提供しています。この点から、今回の再始動が販売者の既存顧客層と直結していることがうかがえます。
分析対象のサンプル「stadia_x32.exe」は、署名のない560,128バイトのWindows実行ファイルで、Microsoft Visual C++でコンパイルされています。
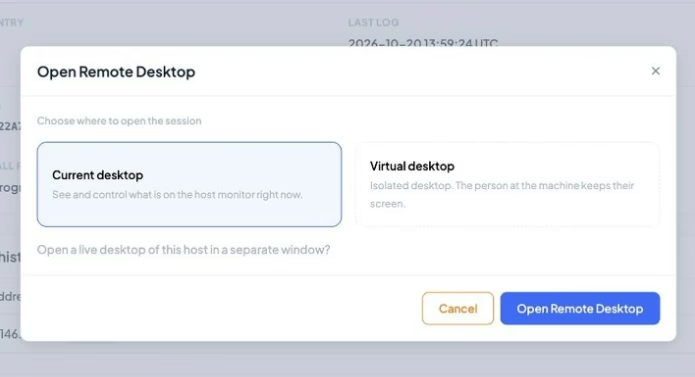
ビルダーのタブでは、現在公開されているバージョンからエージェントをコンパイルします。攻撃者はビルドを作成して.exeをダウンロードし、展開します。
サイドバーでは、窃取したデータが種類別に整理されています。パスワード、クレジットカード、メッセンジャー、ソフトウェア、Chrome・Discord・Steam・Roblox・Azureのセッショントークン、さらにシードフレーズ用の暗号資産セクションです。
このエージェントはSTADIA_BETAと名乗り、バージョン1.1.2を報告します。インポートするのはKERNEL32.dllのみで、動作に必要なAPIの大半は動的に解決します。
パッキングはされていませんが、バイナリは重要な文字列をRC4暗号化で隠蔽し、その後Base64でエンコードしています。
リサーチャーは542個の文字列を復元しました。そこからは、設定データ、コマンド群、標的とするブラウザー、永続化のテンプレートが明らかになりました。
Stadiaはインストール前にシステム言語を確認し、ロシア語、ウクライナ語、ベラルーシ語、カザフ語、ウズベク語のロケールでは終了します。インストールされたエージェントは、ユーザー名とコンピューター名によるミューテックスを使い、二重実行を防ぎます。
設定には、3台のコマンドサーバー(93.152.213.215、91.92.43.45、193.148.56.97)が含まれています。
通信にはプレーンなHTTPを使います。Content-Typeはapplication/jsonと宣言していますが、メッセージ本文の実体は、RC4で暗号化してBase64でエンコードしたJSONです。エージェントはサーバーを順番に試し、どれも応答しなければ300秒後に再試行します。
Stadiaは、C:\ProgramData配下にランダムな12文字のディレクトリを作成してインストールされます。ファイル名には、MicrosoftEdgeUpdate.exe、RuntimeBroker.exe、GoogleUpdate.exeなどを使います。
隠しスケジュールタスクにより、ログオン時と15分ごとに起動します。設定上の継続期間は3,650日です。
権限が昇格されている場合、エージェントはPowerShellも呼び出し、インストール先のディレクトリをMicrosoft Defenderの除外設定に追加します。
このため、調査ではファイル名だけに頼るより、実行ファイルの場所、タスクの設定、除外設定の変更を手がかりにするほうが有用です。
感染が疑われる環境を調べる防御側は、これらの痕跡を、報告されているインフラへの通信と照合してください。あわせて、ProgramData配下に不審なアップデーター用バイナリがないかも確認する必要があります。
サンプルのSHA-256は ea928494fd30d88b98141d39a502a4324889fb732e74b44bfee12c72137dd73e です。
今回の復活は、インフラの破壊と開発者の排除が別物であることを示しています。Stadiaは、StealCの窃取能力をそのまま残したまま、サブスクリプション型のより広範なリモート侵入ツールキットに組み込みました。標的は、侵害したWindowsエンドポイントへの継続的なアクセスを狙う犯罪者です。
侵害指標(IoC)
| 種類 | 値 | 備考 |
|---|---|---|
| SHA-256 | ea928494fd30d88b98141d39a502a4324889fb732e74b44bfee12c72137dd73e | stadia_x32.exe、エージェント1.1.2 |
| SHA-1 | 1ba76d2029744cc6e2f7209c96a696b32962b1f1 | 同一サンプル |
| MD5 | 7739a8d0d101ca82b93bbd0acdb6d9af | 同一サンプル |
| Imphash | 028afae8b5e9953e1cd84a003c42fd85 | 外側のPE |
| SHA-256 | 0e5337a4cc8ebc772bc50f6e79befd1e8efad3410022e050d08d5269733c4ea4 | 0x6600バイトのApp-Boundヘルパーブロブ(StealC 3.5と共通) |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化を元に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/stealc-malware-resurfaces/