
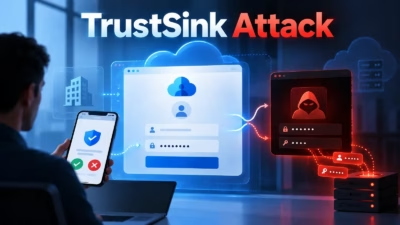
Microsoft Entra「TrustSink」攻撃、不正なMFAプロバイダーでパスワードを窃取
「TrustSink」は、侵害後に用いられる認証情報フィッシング手法です。Microsoft Entraの外部認証方法(EAM:External Authentication Methods)を悪用し、正規のMicrosoftサインインフローの途中に不正なパスワード入力画面を差し込みます。 この攻撃では、テナントで高
「TrustSink」は、侵害後に用いられる認証情報フィッシング手法です。Microsoft Entraの外部認証方法(EAM:External Authentication Methods)を悪用し、正規のMicrosoftサインインフローの途中に不正なパスワード入力画面を差し込みます。 この攻撃では、テナントで高
グローバル管理者(Global Administrator)または認証ポリシー管理者(Authentication Policy Administrator)の権限を持つ攻撃者は、Entraに不正な外部認証方式(EAM:External Authentication Method)を登録できます。 するとEntraは
セキュリティ研究者らは、特権アクセス権を持つ攻撃者が不正な外部MFAプロバイダーを登録し、正規のログイン試行中にユーザーのパスワードを窃取できる攻撃手法を開発しました。 Varonis Threat Labsが「TrustSink」と名付けたこの手法は、この外部認証モデルに依存するプロバイダーであればどれでも通用する
細工されたリンクを一度クリックするだけで、Microsoft Copilot Personalを通じた深刻なデータ漏えいが引き起こされることが明らかになりました。驚くべきことに、それ以上のユーザー操作を一切必要とせず、アシスタントは連携済みのメール、カレンダー、ファイルのスキャンを開始し、発見した
Varonisが、Copilotから機密データを漏えいさせる一連の欠陥「CoSnitch」を発見悪意あるURLと永続的なメモリ汚染を用いてガードレールを回避する手口MicrosoftはCVE‑2026‑24301をサーバー側で修正済み、この手法は他のAIモデルにも影響しうるMicrosoft の Copilot
Microsoft Copilot Personalに存在する重大な脆弱性(CVE-2026-24301、通称「CoSnitch」)により、攻撃者が悪意あるリンクを被害者にクリックさせるだけで、連携されたアカウントから機密情報を密かに盗み出せる可能性があることが分かりました。 Microsoftは、Varonis T
Microsoft Copilot Personalに、CVE-2026-24301として追跡され「CoSnitch」と呼ばれる重大なワンクリック脆弱性が発見されました。ゼロデイ脆弱性アラート この脆弱性を悪用されると、攻撃者に悪意あるCopilotプロンプトを実行され、連携しているOAuthアプリケーションからデー
発見したセキュリティ研究者によって「CoSnitch」と名付けられたこの脆弱性は、明確な危険信号を出すことなく企業からデータを窃取する攻撃チェーンを実行します。 AIアシスタント「Copilot」の個人向け版に存在する重大
脅威アクターがCopilotインスタンスをだまし、その内部アーキテクチャの詳細を引き出せることが分かりました。これにより、新種のプロンプトインジェクション攻撃への道が開かれることになります。これはVaronis Threat Labsによるもので、同社は本日、「CoSnitch」と総称する一連のセキュリティ問題に関する
研究者らがMicrosoft Copilot Personalを操作し、このAIアシスタント自身をハッキングする方法を聞き出すことに成功しました。攻撃がなぜ成功しないのかとCopilotに繰り返し尋ね続けた結果、最終的には機密データを外部サーバーへ送信させ、さらに永続的なメモリを汚染するところまで誘導できたと
すべての記事を読み込みました