GitHub上の1万7,000件超の偽リポジトリが、マルウェア「SmartLoader」を配布しています。「FakeGit」キャンペーンが今月初めに再始動し、情報窃取型マルウェア「StealC」を拡散しているものです。
攻撃者は主に使い捨てアカウントを利用していますが、研究者らは、正規の開発者のものとみられるアカウントも少なくとも700件確認しました。
悪意あるリポジトリには、もっともらしいREADMEの手順書とダウンロードボタンが用意されています。ボタンの先にあるのは、最初のペイロードである「SmartLoader」を含むZIPアーカイブです。SmartLoaderは、ほかのマルウェアを配布するために使われます。
さまざまなペイロードを使った同様の活動は、少なくとも1月から確認されています。この活動に「FakeGit」の名が付いたのは7月のことです。エンタープライズ向けブラウザプラットフォームを手がけるIslandの研究者らが、SmartLoaderを拡散する7,600件の偽GitHubリポジトリ に関する報告書を公開し、その中で用いられました。
Islandは当時、悪意あるリポジトリのうち800件が、公開AIレジストリやカタログに掲載されたAIスキルやMCPサーバーを装っていたと指摘していました。
ソフトウェアサプライチェーンのセキュリティプラットフォームを提供するApiiroの研究者らによる新たな報告書によると、FakeGitは10月4日に活動を再開し、現在はGitHub上の1万7,610件のリポジトリを使っています。
FakeGitはわずか34時間で1万3,000件超のリポジトリを動かし、ピーク時には1時間あたり2,999件に達しました。
Apiiroは「サンプリングしたコミットのうち、97%はREADMEのみを変更しており、88%は『Download』ボタンの遷移先を、SmartLoaderをインストールするZIPに向けていました」と述べています。
研究者らは「新たにリポジトリを1件も作る必要はありませんでした。リポジトリ群はすでに存在しており、向け先を変えただけです」と付け加えました。
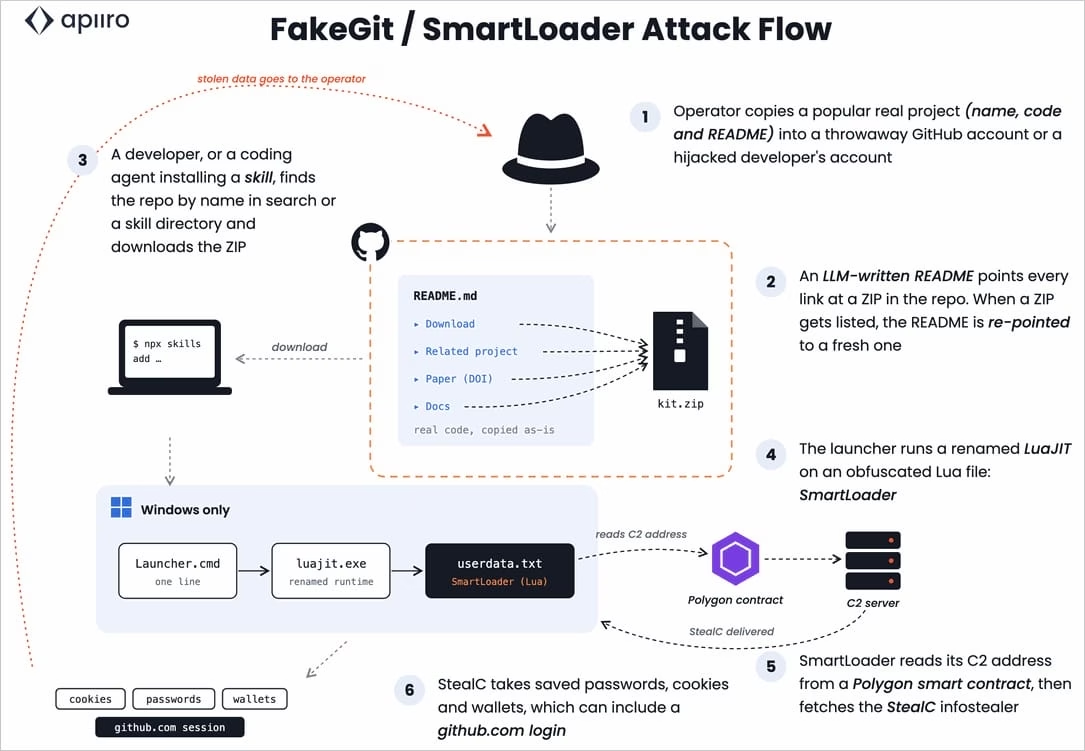
FakeGitが生き延びた理由
研究者らによると、FakeGitが生き延びている理由は、リポジトリの削除がリストに基づいて行われており、そのリストが悪意あるリポジトリのごく一部しかカバーしていないことにあります。
また、ブロックリストに載ったペイロードやバックアップコピーにはアクセスできる状態が続くため、攻撃者はリポジトリをそのまま稼働させつつ、ダウンロードリンクを差し替えるだけで済みます。
Apiiroは次のように説明しています。「当社の報告前の時点で、リポジトリ群の71%はURLhausに登録されていませんでした。しかも、ドメイン単位のDNSブロックリストでは、GitHubを丸ごとブロックしない限り、GitHub上の特定の1ファイルだけをブロックすることはできません」
研究者らは、悪意あるアーカイブがフォーク、古いファイル、リリースアセット、Issueの添付ファイル、そして別のダウンロード用ホスティングリポジトリにも置かれていることを突き止めました。このため、リンクを1件ずつ削除しても効果がありません。
研究者らは「1つのファイルを削除しても、攻撃者はフォーク、古いZIP、リリースアセット、Issueの添付ファイルといった予備のコピーに誘導先を切り替えられます」と述べています。
Apiiroの研究者らは、リポジトリの所有者を確認するよう利用者に推奨しています。さらに、AIスキルやMCPサーバーをインストールする際の入手元は、公式レジストリかベンダーのリポジトリにすべきだとしています。
SmartLoaderの実行が疑われる場合は、GitHubアカウントが侵害された可能性があるものとして対処する必要があります。具体的には、有効なセッションとアクセストークンを失効させ、パスキーに移行してください。