Black Lotus Labsは、公開状態の人工知能(AI)サービスやインターネットに面したアプリケーションを狙うマルウェアキャンペーン「PoeLLM」を発見しました。
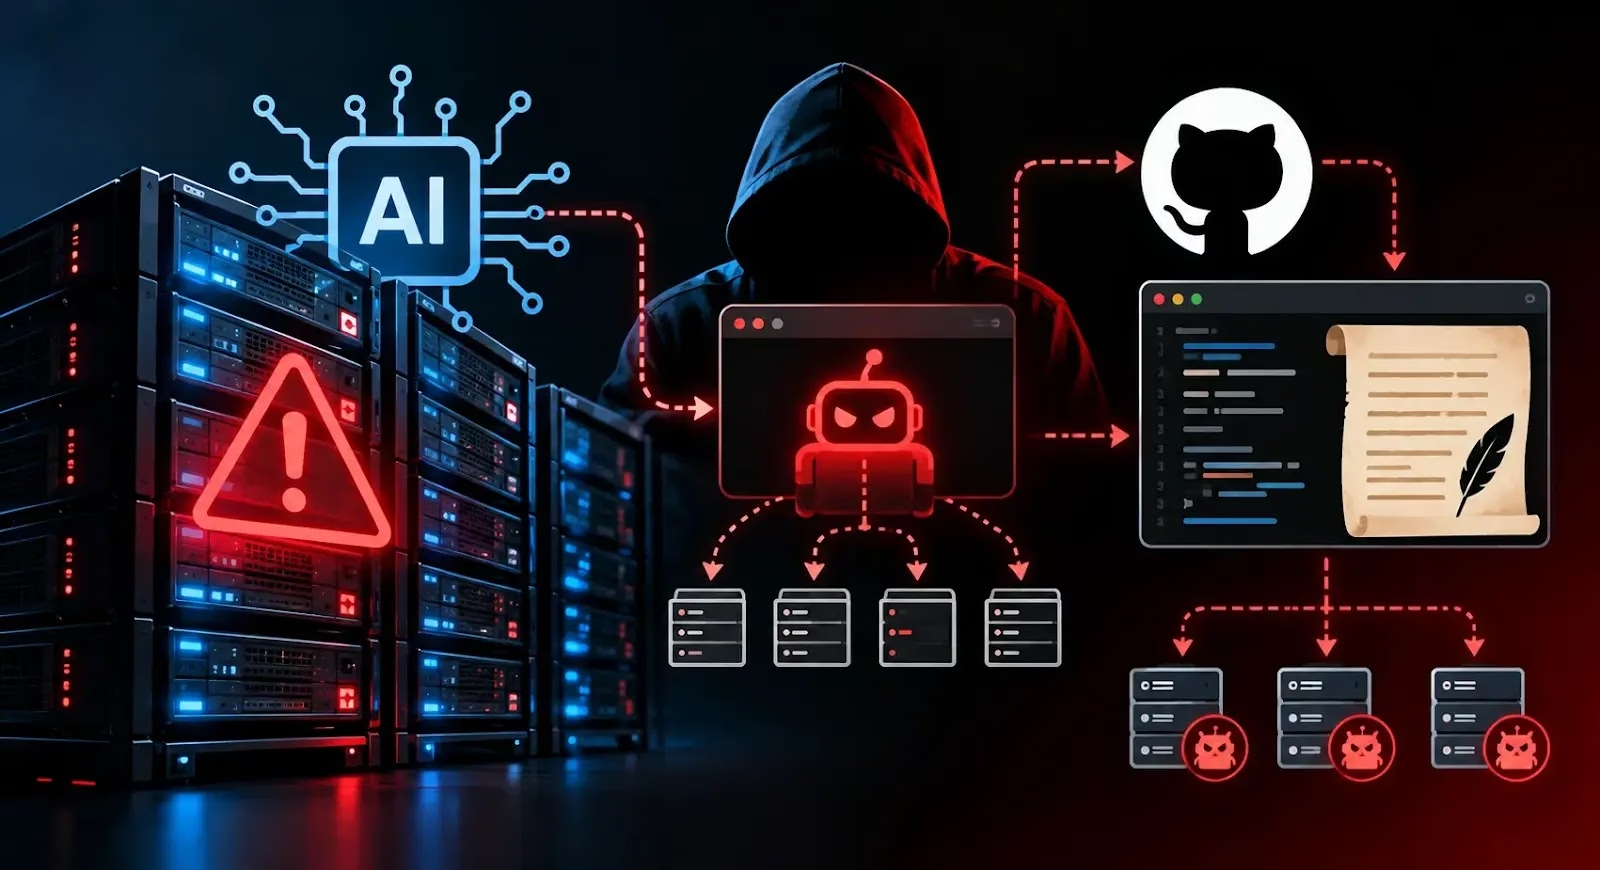
この攻撃は少なくとも2026年4月から活動しています。GitHub上に置いた詩を使い、感染したサーバーが攻撃者のコマンド&コントロール(C2)インフラの場所を突き止められるようにしています。
主な被害は、脆弱なLiteLLM、Ollama、Gotenberg、Giteaの各環境です。研究者らは、Ivanti Sentryも標的になっている可能性があると指摘しています。被害は米国と西ヨーロッパに集中しています。
PoeLLMは暗号資産マイナーをインストールし、侵害したマシンをスキャン・攻撃用のサーバーに変えます。攻撃者は金銭を得ながら、感染したシステムを使って新たな被害者を探せます。
提供された調査資料では被害サーバーは数千台に上るとされていますが、数字は項目によって異なります。サマリーでは被害者が3,400以上、詳細分析では約2,200としています。1日あたりの活動は、ピーク時で約800台のサーバーに達しました。
PoeLLMは、アカウント「ejejejdfbbebe」が管理する GitHubリポジトリ から、「On the Nature of Connection」という題名の詩を取得します。
このリポジトリはNode.jsのウェブサイトのソースをフォークしたものです。ただし研究者らは、マルウェアとNode.js自体との明確な関連は確認できませんでした。
攻撃者は詩を「dash.css」というファイルに埋め込んでいました。詩にはサーバーのアドレスが直接書かれているわけではありません。代わりに、マルウェアがIPv4アドレスへ変換するための単語が含まれています。
独自のパースコードが、特定の位置から4つの単語またはフレーズを抽出します。ハードコードされた辞書がこれらの語を数値に対応付け、C2アドレスの4つの区切りとなります。
一部の単語を書き換えれば、デコード方式を変えずに、感染システムを別のサーバーへ誘導できます。研究者らは、2026年4月13日の最初のコミット以降、詩が11回更新されたことを確認しました。
C2アドレスのいくつかでは、ルーターの管理インターフェースが公開されていました。攻撃者が侵害したネットワーク機器を再利用していた可能性があります。
Black Lotus Labsは、イタリア語圏の攻撃者との関連を指摘しています。根拠の一部は、イタリア語で書かれたコメントとインフラ上のつながりです。
公開されたIOCファイルには、12件のC2アドレスが掲載されています。このうち3件は2026年10月7日時点でも稼働していました。92.119.164[.]50、103.249.201[.]108、178.128.14[.]204です。
研究者らは、このキャンペーンを「libgcrypt」という名のELFマルウェアと結び付けました。リモートシェル機能に加え、XMRig とIronの暗号資産マイナー、HTTPスキャン機能、エクスプロイトの展開機能を備えています。
スキャンは、GotenbergとLiteLLMに関連するポート3000と4000に集中していました。細工したPOSTリクエストにより、脆弱なサーバーに対し、ポート81のC2インフラから悪意あるファイルをダウンロードさせていました。
解析されたサンプルの1つは、LiteLLMの「/mcp-rest/test/connection」エンドポイントを狙っていました。調査ではこれを、コマンドインジェクションの脆弱性CVE-2026-42271に結び付けています。その後、感染システムはC2のポート3778、5001、5002、9999のいずれかに接続したと、Lumenは述べています。
注: IPアドレスとドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化([.]など)しています。元に戻す(リファング)のは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスのプラットフォーム内に限ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。 チームで試してみる
翻訳元: https://cyberpress.org/poellm-targets-ai-servers/