解説
2025年7月24日、キュラソーの税関当局は自らのネットワークでランサムウェアを発見しました。窓口業務、コールセンター、内部業務が1週間以上にわたって停止し、島の復旧はオランダから空路で派遣された専門家に頼ることになりました。
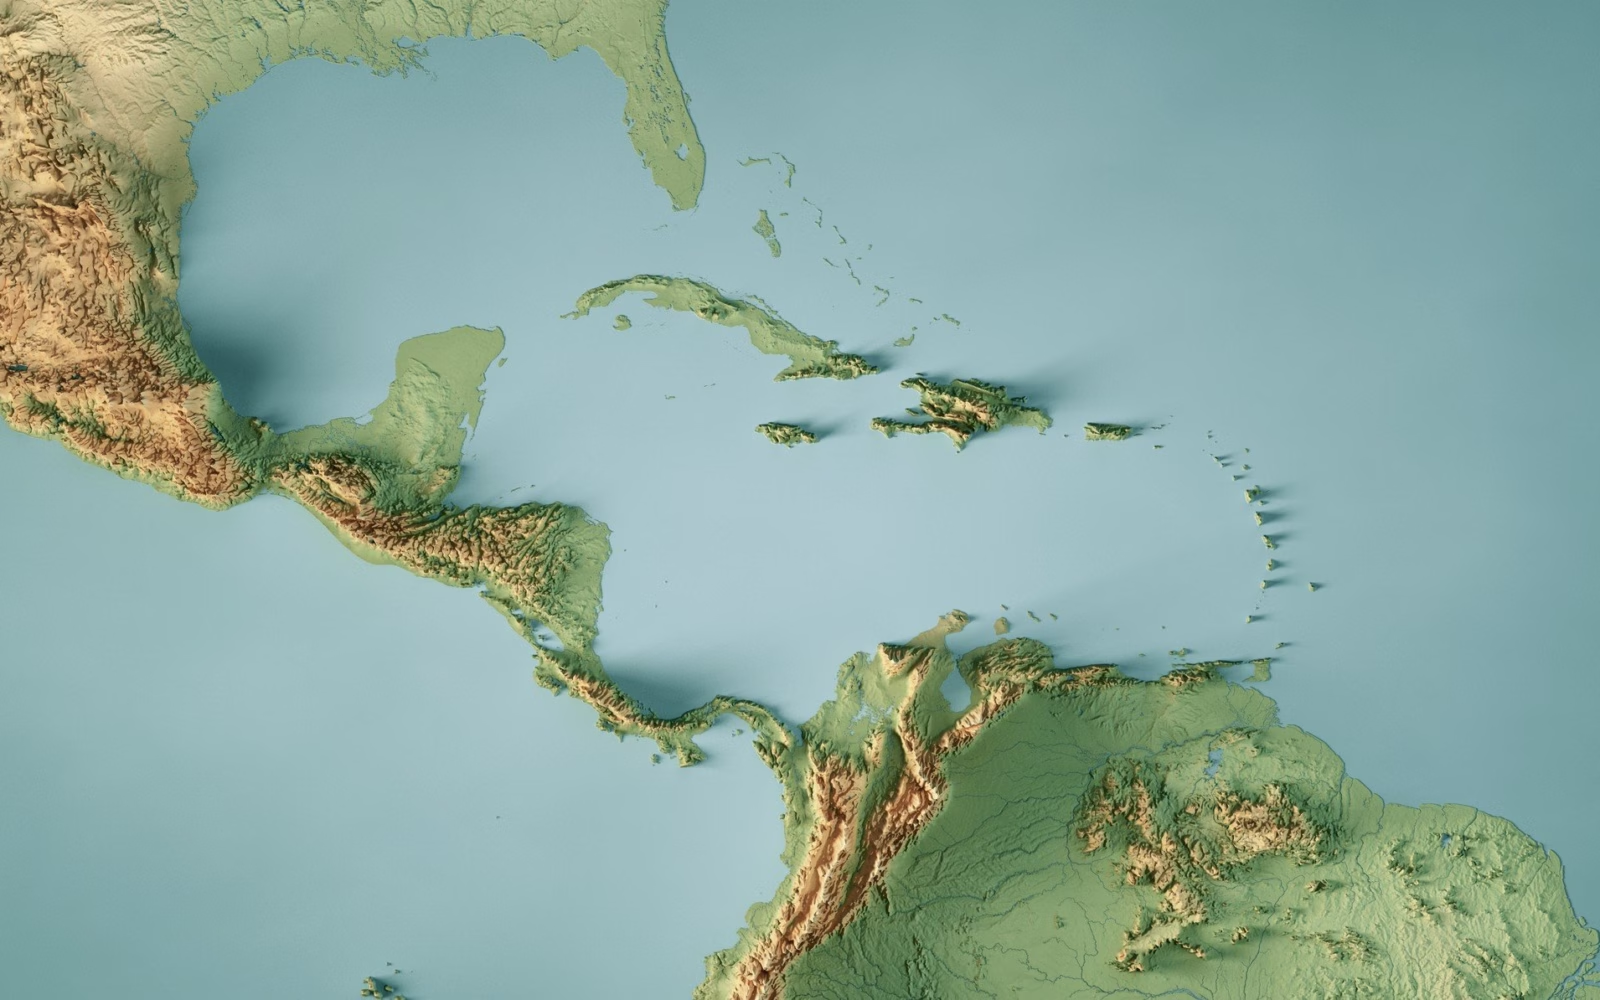
その前日には、合同司法裁判所もダウンしていました。この裁判所はキュラソー、アルバ、シント・マールテン、ボネール、サバ、シント・ユースタティウスの6地域を管轄しているため、1回の侵入で6つの司法制度が同時に機能低下に陥りました。
1つの基盤に、6つの政府が依存しているのです。
これこそがカリブ海地域のセキュリティを特徴づける最大の要素です。そして、脆弱性が現れてから塞がれるまでの時間が、ほかのほとんどの地域以上に重要になる理由でもあります。
スピードの格差
この時間が現在どれほどなのかを見てみましょう。
Fortinetの「Global Threat Intelligence Report: 2026 Midyear Edition」は、2025年に英語圏のカリブ海地域で約3億2,500万件の攻撃試行があったと記録しています。経済規模が小さいことを考えれば、並外れた規模です。重大な脆弱性は現在、公開から24~48時間以内に狙われるようになっており、従来の平均5日近くから大幅に短縮されました。
一方、IBMの2026年版「Cost of a Data Breach Report」によると、侵害を封じ込めるまでの平均所要時間(特定を含む)は247日でした。前年比で2.5%増加し、5年連続で続いた改善傾向が逆転しました。
この2つの数字は今年、正反対の方向に動きました。悪用は速くなり、発見と封じ込めは5年ぶりに遅くなったのです。
保証が追いつかなくなるとき
ここで、セキュリティ業界が十分に消化できていない点があります。第三者による保証は、いまだに年次サイクルで運用されているということです。グローバルな保険会社は、カリブ海地域の保険金請求処理業者を年に1回評価します。
ホテルチェーンは、契約更新時に地域のフランチャイジーの管理策を確認します。コルレス銀行は証明書を受け取り、ファイルに綴じます。こうした手段はいずれも、数年前に消え去った脅威環境を前提に設計されています。
3月に署名された質問票が記述するネットワークは、4月には実質的に変わり、10月には見る影もなくなっています。保証の期間は12カ月、一方で露出の期間は48時間です。この差を価格に反映させた人は誰もいません。
世界共通の課題
このミスマッチはカリブ海特有の問題ではありません。世界共通の統制設計の欠陥です。カリブ海で最初に表面化するのは、この時間の隙間に何があるかという事情によるものにすぎません。
仕組みはありふれたものです。ビジネスプロセスアウトソーシング事業者が、北米の保険会社の保険金請求プラットフォームへの有効な認証情報を保持しています。ホテルグループの宿泊管理システムは、グローバルなロイヤルティプログラムとフェデレーションで連携しています。地域の銀行は、ニューヨークで決済されるコルレス網の中にあります。小さい側を侵害した攻撃者は、大きい側の信頼を引き継ぎます。しかも、大きい側の保証プロセスが気づけない時間の中で、それを行うのです。
すぐに思いつく対応は、カリブ海の組織が単純にパッチ適用を速めることでしょう。
私はこれらの市場で20年にわたりセキュリティ運用に携わってきました。その経験から、この答えがなぜ通用し続けないのかを説明できます。この地域のセキュリティチームは、2~3人で組織全体を担当していることが珍しくありません。
重要システムは、切り替え先となる冗長構成がないために停止できない場合が多くあります。ベンダーのサポートはリモートで、時差もあります。さらに、6つの地域が1つのプラットフォームを共有している場合、単独の組織ではメンテナンス時間枠を承認できません。
これらは意識の問題ではなく構造的な制約です。この地域にもっと努力するよう求めても、数字は何年も改善していません。
対策は、監査カレンダーではなく、悪用の速度を基準に測るべきです。重大な脆弱性の平均修復時間(MTTR)は、48時間のベンチマークに対する分布として報告してください。平均値は長く尾を引く部分を覆い隠しますが、露出が潜んでいるのはまさにその部分です。
年次の証明書は、継続的なエビデンスに置き換えるべきです。サプライヤーに対する保証が3月に署名した文書にすぎないなら、そのリスクを管理しているとはいえません。かつて確認したという事実を記録しているだけです。
一部のシステムは間に合うようにパッチを適用できないと想定し、それを前提に設計してください。セグメンテーションや補完的な統制を講じるとともに、何を露出させたままにするかについて、責任者を明確にし、期限を区切った決定を明示的に下すことが必要です。文書化されていない例外は、統制がないのと同じです。
境界だけでなく、フェデレーションの経路も監視対象にしてください。盗まれた認証情報は、依然としてクラウド環境への主要な侵入経路です。フェデレーションされたアクセスは、盗まれた認証情報が自社のインシデントにとどまらず、パートナーのインシデントになる場所です。
個々の組織だけでなく、共有プロバイダーも評価してください。複数の組織が1つのプラットフォーム上で稼働している場合、それぞれを別々に評価しても、同じリスクを繰り返し測定するだけです。リスクを減らせるのは、よくても1回分にとどまります。
カリブ海地域は特別扱いを求めているわけではありません。悪用が加速する一方で保証が追いつかないと何が起きるのかを、業界のほかの地域に先んじて、公の場で示しているのです。
この地域とサプライチェーンでつながる組織は、すでに変化してしまったシステムのスナップショットを測っているにすぎません。
翻訳元: https://www.darkreading.com/cyber-risk/why-caribbean-threats-cascade-global-cyber-risk