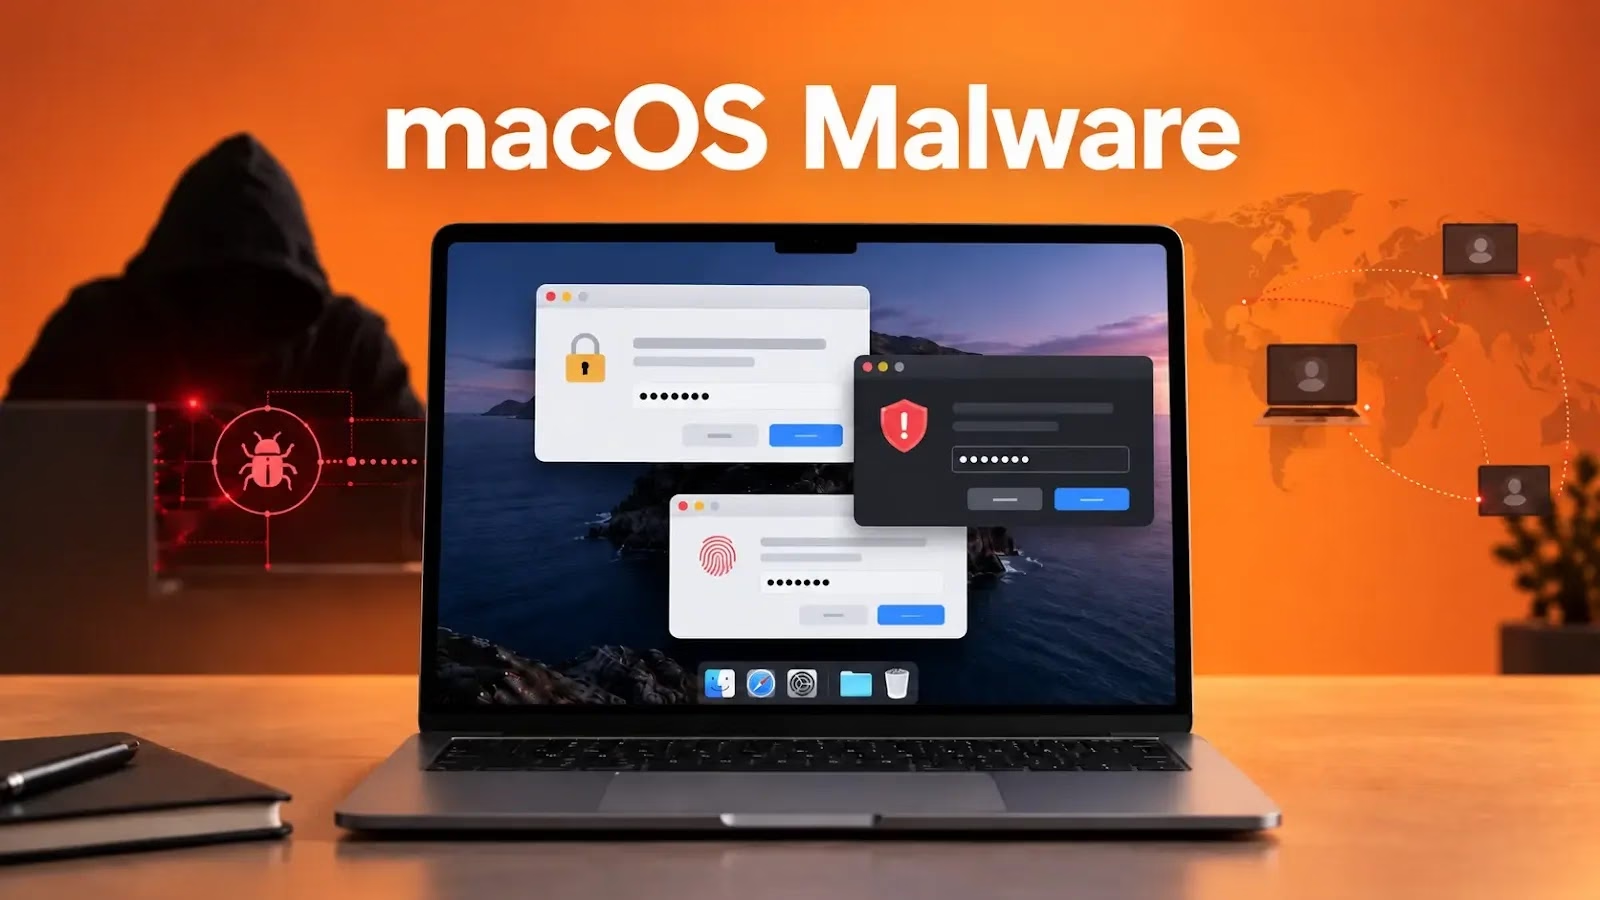
macOSを狙う新たなマルウェア・アズ・ア・サービス(MaaS)「ICMacOS」が、Appleの偽のシステムダイアログを使ってログインパスワードを盗み取り、その後、情報窃取型マルウェアを展開します。この情報窃取型マルウェアは、永続的に居座るリモートアクセス型トロイの木馬(RAT)へと進化しています。
運営者は、このツールキットをサイバー犯罪フォーラムやTelegramで販売しています。ICMacOSは、ClickFix配布パネルや暗号資産クリッパーも含む、犯罪者向けの包括的なスイート「ICARUS」の一部として売り出されています。
今回のキャンペーンは、macOSを標的としたマルウェアの商用化が続いていることを浮き彫りにしています。
Stack Overflowの2025年調査では、プロの開発者が主に使う業務用OSの32.9%をmacOSが占めました。このため、開発者のエンドポイントは、クラウドアカウント、SSH鍵、ソースコードリポジトリ、パッケージレジストリ、暗号資産ウォレットに到達するための格好の標的となっています。
ICMacOSは、ClickFix型のソーシャルエンジニアリングページを通じて配布されます。このページは、標的にコマンドをコピーしてターミナルで実行するよう仕向けます。
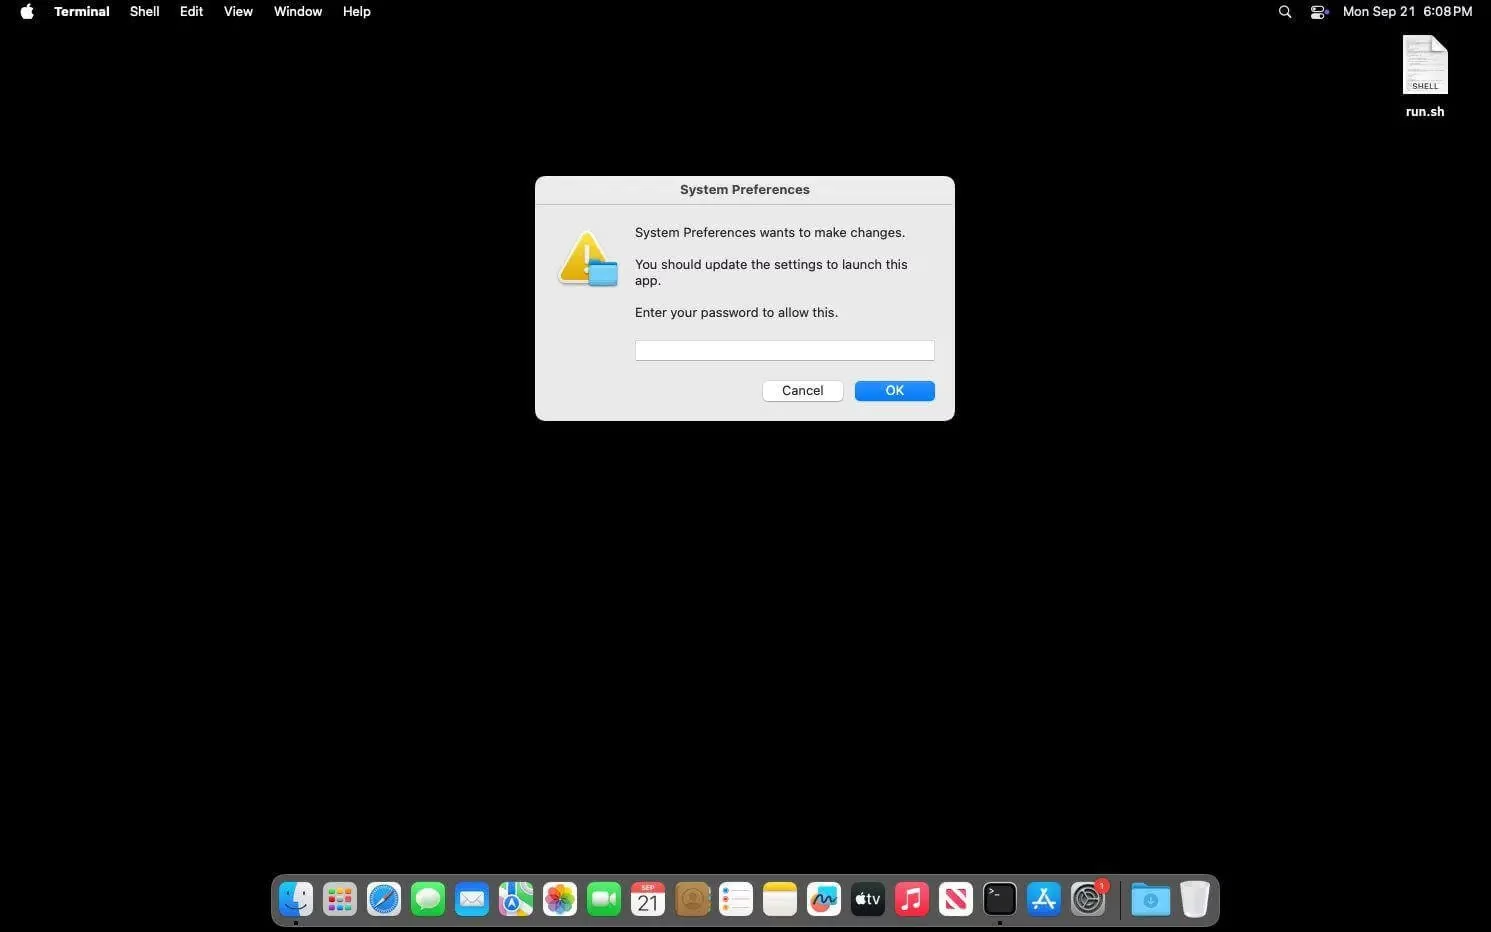
最初のBashベースのドロッパーは、第2段階のコンポーネントをダウンロードし、ターミナル上に表示される痕跡を隠したうえで、偽の「システム環境設定」パスワード入力画面を表示します。
入力されたパスワードは、被害者のローカルログインキーチェーンに対して検証され、その後に最終ペイロードが取得・起動されます。
このマルウェアは、uname -mコマンドでApple SiliconとIntel Macを区別します。これにより運営者は、ARM64向けまたはAMD64向けのペイロードを配信できます。
複数のアーキテクチャに対応しているため、旧型のIntel搭載機から最新のApple Silicon搭載機まで、幅広いmacOS環境がこのサービスの標的となり得ます。
ICMacOSの主要ペイロードは、Go言語で書かれた64ビットのMach-Oバイナリです。バージョン1は主に情報窃取型マルウェアとして機能し、ブラウザの認証情報、Cookie、閲覧履歴、パスワードマネージャーのデータ、暗号資産ウォレットのファイル、Telegramのセッション、Discordのトークン、WhatsAppのデータベース、iMessageのデータ、Appleメモを収集します。
さらに、AWSプロファイル、Kubernetes設定、Docker認証ファイル、GitHub CLIトークン、SSH秘密鍵、.envファイル、シェル履歴といった開発者向けの認証情報も探索します。
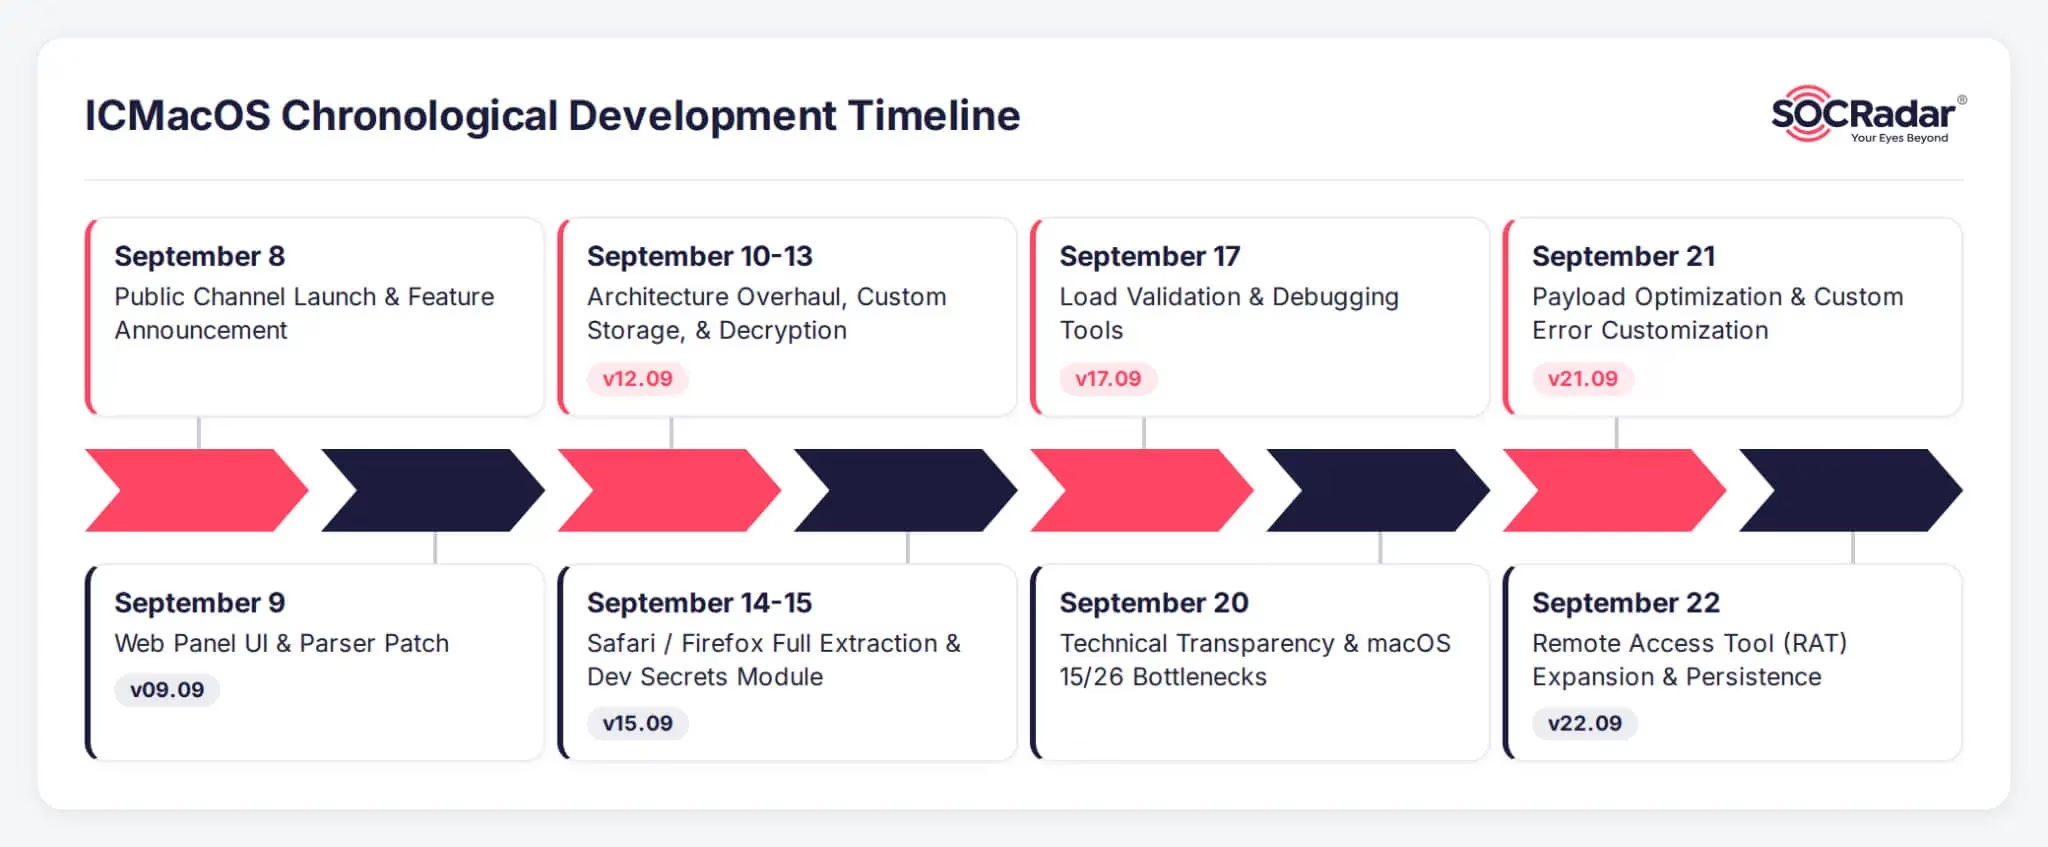
SOCRadarの脅威リサーチ部門の研究者らによると、ICMacOS(Icarus macOSとも呼ばれます)は、ロシア語を話す攻撃者「GlowComa」によって、2026年9月初旬から宣伝されています。
macOSの認証情報窃取
特に重大なのが、キーチェーンを盗み出す機能です。ICMacOSは、オープンソースのGoライブラリ「keychainbreaker」を組み込んでいるとされています。このライブラリは、攻撃者がユーザーのログインパスワードを入手している場合、macOSのlogin.keychain-dbファイルを解析・復号できます。
同プロジェクトのドキュメントによると、対応するキーチェーンデータベースから、一般パスワード、インターネットパスワード、秘密鍵、証明書を抽出できます。
オフラインでのキーチェーン解析に失敗した場合、このマルウェアはmacOS標準のsecurityユーティリティに切り替えます。そして、別の偽システムプロンプトを使い、管理者レベルの操作を承認させようとします。
セキュリティインシデント対応
この2段階のアプローチにより、攻撃者はユーザーのパスワードに加え、より広範な認証情報を抽出する足がかりも手にします。
バージョン2では、窃取型マルウェアがRATへと変貌し、脅威が大幅に高まっています。マルウェアは「com.apple.systemupdater.plist」という名前のLaunchAgentを作成します。これは、正規のAppleコンポーネントに見せかけるための偽装名です。
永続化の仕組みにはKeepAliveと定期実行の間隔設定が使われており、プロセスが終了した後やユーザーがログインするたびに、マルウェアが再起動します。
新しい亜種は、WebSocketベースのコマンド&コントロール(C2)チャネルも確立します。これにより運営者は、シェルコマンドを遠隔から実行し、その出力をリアルタイムで受け取れます。
つまり、感染に成功すると、1回限りのデータ窃取にとどまらず、Macへの継続的な対話型の遠隔操作へと移行する可能性があります。
SOCRadarによると、ICMacOSはサブスクリプションモデルで販売されており、GlowComaはアフィリエイト向けに、ClickFixパネルとあわせてこのサービスを宣伝しています。
こうしたパッケージ化により、金銭目的の犯罪者が大規模なmacOS認証情報窃取キャンペーンを実行するハードルは下がります。
ICMacOSは、macOSを取り巻く脅威の状況が広範に変化していることを反映しています。窃取型マルウェアは、使い捨ての情報収集マルウェアから、永続的なアクセスツールへと変わりつつあります。
Moonlockは、ClickFixが依然としてmacOSへのアクセス手法の主流であると報告しています。被害者自身が悪意あるコマンドを実行するため、ファイルを中心とした多くの防御策を回避できるからです。
防御側にとって優先度の高い侵害指標(IoC)には、予期しないターミナルやosascriptの動作、偽のmacOS認証プロンプト、新規のユーザーLaunchAgent、/tmpから実行される不審なプロセス、見慣れないドメインやWebSocketエンドポイントへの外部接続があります。
セキュリティチームは、キーチェーンファイル、ブラウザのプロファイルデータベース、クラウド認証情報のディレクトリ、開発者のシークレットが保存される場所へのアクセスも監視すべきです。
Macのユーザーは、Webサイト、CAPTCHA、ドキュメント、採用担当者、ビデオ通話ページから指示されたとしても、ターミナルやスクリプトエディタにコマンドを貼り付けてはいけません。
組織は、ローカル管理者権限を制限し、macOS向けのエンドポイント検知を導入し、LaunchAgentを監査する必要があります。あわせて、漏えいした開発者・クラウドの認証情報をローテーションし、信頼できないダイアログにパスワードを入力した可能性のあるエンドポイントを調査することが求められます。
IOC(侵害指標)
| 指標 | 説明 | |
|---|---|---|
| ドメイン | escapeai[.]live | ICMacOS Login |
| ドメイン | mikoblico[.]xyz | ICMacOS Login |
| IPアドレス | 85.137.253[.]61 | ICMacOS Login |
| IPアドレス | 45.13.186[.]247 | ICMacOS Login |
| URL | hxxps[://]escapeai[.]live/api/build_config | ICMacOS Build Downloader URL |
| URL | hxxps[://]escapeai[.]live/icmacos_run_v2[.]command?t={date} | ICMacOS Downloader URL |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンクになったりするのを防ぐため、意図的に無害化(デファング、例:[.])しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
平均対応時間(MTTR)を21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入しましょう。
翻訳元: https://gbhackers.com/macos-credential-stealing/