
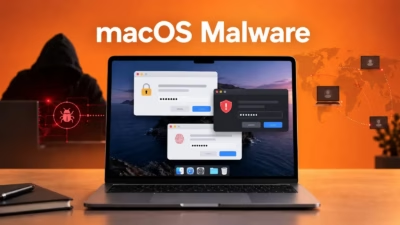
新たなmacOSマルウェア、偽のシステムプロンプトでパスワードを窃取しRATを展開
macOSを狙う新たなマルウェア・アズ・ア・サービス(MaaS)「ICMacOS」が、Appleの偽のシステムダイアログを使ってログインパスワードを盗み取り、その後、情報窃取型マルウェアを展開します。この情報窃取型マルウェアは、永続的に居座るリモートアクセス型トロイの木馬(RAT)へと進化しています。 運営者は、この
macOSを狙う新たなマルウェア・アズ・ア・サービス(MaaS)「ICMacOS」が、Appleの偽のシステムダイアログを使ってログインパスワードを盗み取り、その後、情報窃取型マルウェアを展開します。この情報窃取型マルウェアは、永続的に居座るリモートアクセス型トロイの木馬(RAT)へと進化しています。 運営者は、この
Rust製の多段階型macOS情報窃取マルウェアが、GitHubの偽ダウンロードページを通じて拡散していることが、Jamfの報告で明らかになりました。これは最近のClickFix攻撃の一環として確認されたものです。 この偽のダウンロードページは、被害者をだましてTerminal(ターミナル)にコマンドを貼り付けさせる