StealCの販売者が、StealC v3.5のコードを流用した新型マルウェア「Stadia RAT」を引っ提げて戻ってきました。認証情報の窃取、隠しデスクトップの操作、リモートでのコマンド実行を併せ持つ脅威です。
欧州刑事警察機構(Europol)がOperation Endgameの一環としてStealCを壊滅状態に追い込んでから4か月。その販売者が、認証情報の窃取とWindowsシステムの遠隔操作を組み合わせた新たなリモートアクセス型トロイの木馬(RAT)「Stadia」とともに再登場しました。
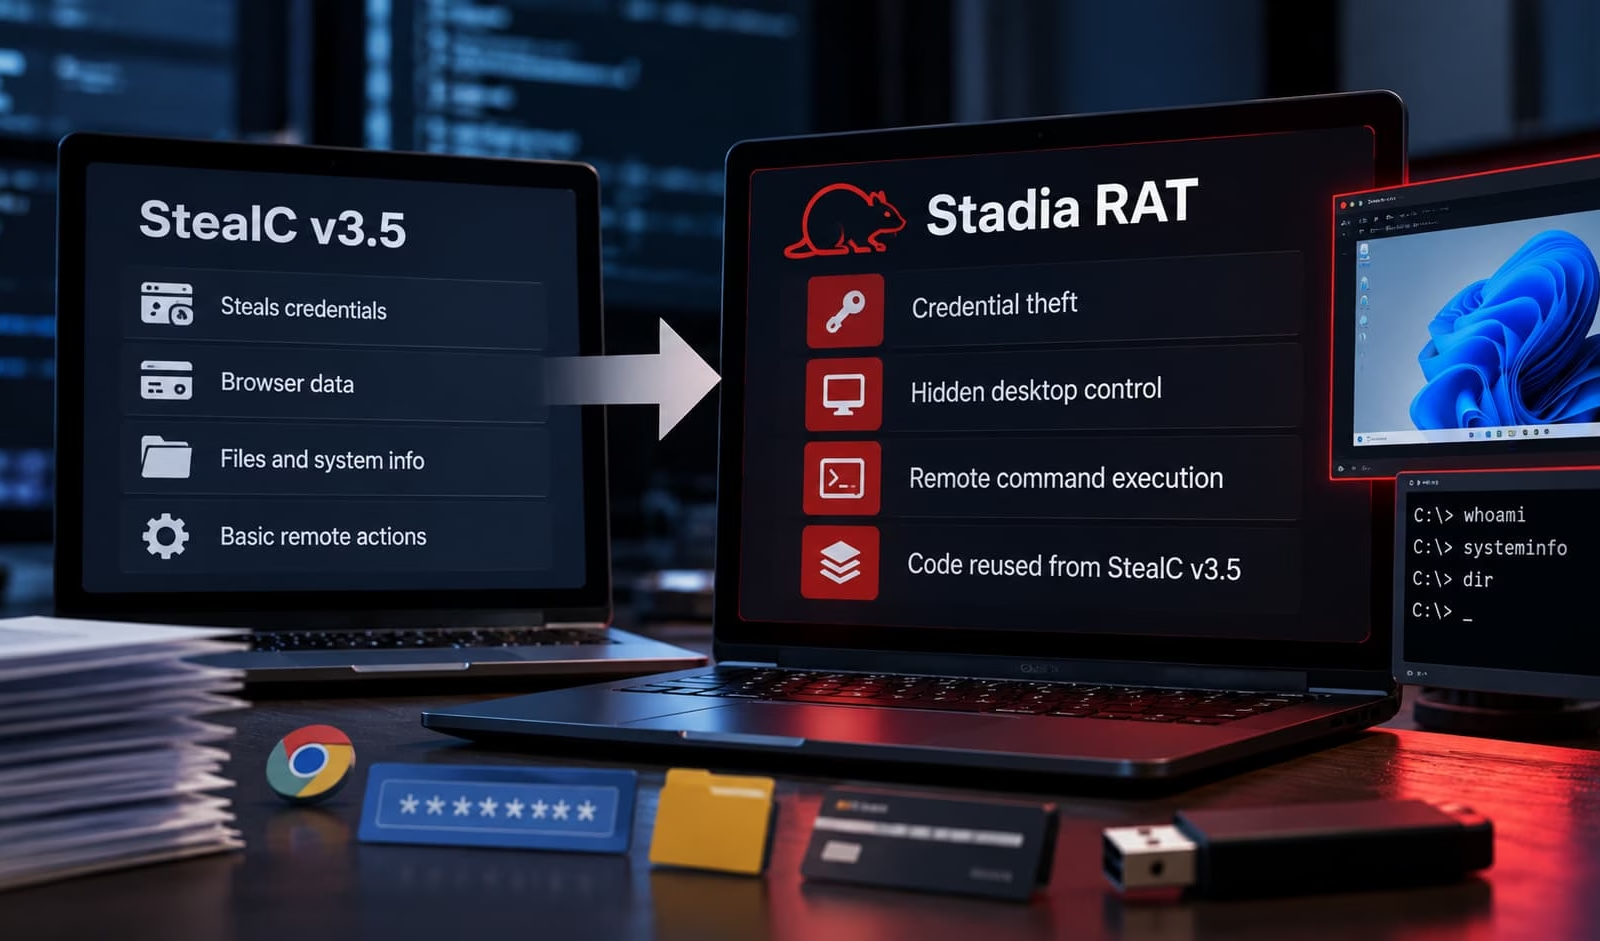
Hackread.comは以前、2025年のFileFixフィッシングキャンペーンでStealCが使われていたことを報じています。Hackread.comに共有されたセキュリティ企業Varonisの最新調査によると、StadiaはStealC v3.5のコードを流用しつつ、情報窃取にとどまらない機能を追加しています。
StudySecurity
2026年6月、Operation EndgameはStealCをはじめとするマルウェアネットワークを摘発しました。この作戦では326台のサーバーと142のドメインが対象となり、当局は感染した38万5,000台のマシンから2,500万件を超える窃取済み認証情報を回収しています。
認証情報の窃取にとどまらないStadia RAT
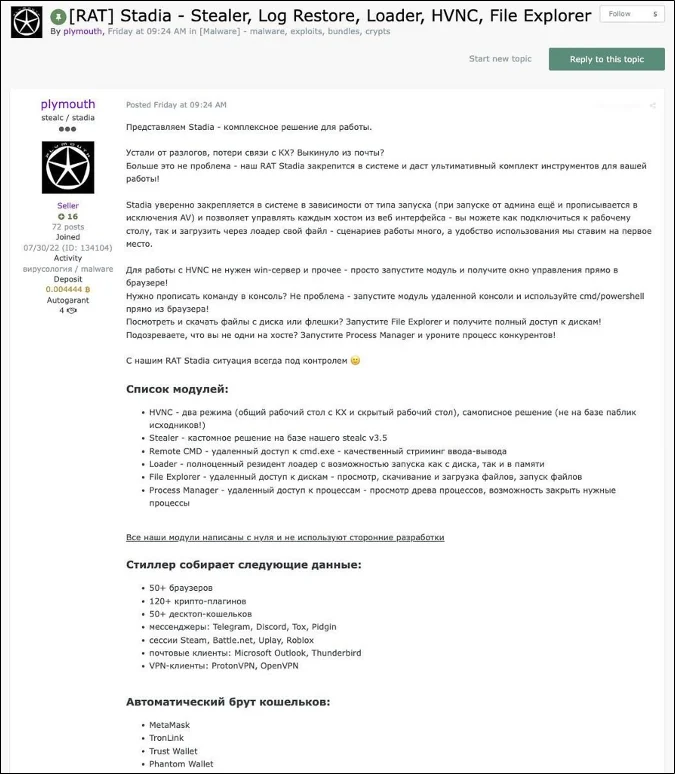
Stadiaは10月16日に宣伝が始まりました。提供されるモジュールは、スティーラー、隠し仮想ネットワークコンピューティング(HVNC)、Remote CMD、ローダー、ファイルエクスプローラー、プロセスマネージャーの6つです。これらにより、攻撃者は認証情報の窃取、隠しデスクトップの操作、コマンドの実行、ファイル転送、プロセス管理、追加ペイロードの読み込みを行えます。
スティーラーは、50種類超のブラウザー、120種類の暗号資産関連ブラウザー拡張機能、50種類のデスクトップウォレットに加え、メッセージングアプリやゲームアプリも標的にします。料金はBasicが月額300ドル、Teamが月額550ドル、6つのモジュールをすべて含むProが月額900ドルです。StealCの元顧客には、Proプランを1か月無料で提供するとしています。
コードの流用と検知
Varonis Threat Labsは、560,128バイトの32ビットWindows実行ファイルを入手し、リバースエンジニアリングによってStadiaの動作を調べました。注目すべき発見がありました。サンプル内にあった26,112バイトのChromium App-Bound Encryptionヘルパーが、StealC v3.5のコンポーネントとバイト単位で完全に一致していたのです。この一致は、新たなRATが前身のコードを流用していることを示す具体的な証拠です。
このサンプルは、実行前にシステム言語も確認します。ロシア語、ウクライナ語、ベラルーシ語、カザフ語、ウズベク語に設定されたマシンでは動作を終了し、それ以外のシステムでは、C:\ProgramData\配下にランダムな名前のディレクトリを作成して自身をインストールします。ここでは、MicrosoftEdgeUpdate.exeやSearchHost.exeなど、正規のWindowsやソフトウェア更新プロセスに似たファイル名を使います。
続いて、ログオン時と15分ごとに実行される隠しスケジュールタスクを作成します。昇格した権限がある場合、StadiaはPowerShellを使って、自身のインストールディレクトリをMicrosoft Defenderの除外リストに追加します。
ネットワーク通信にも、検知の手がかりになりうる特徴があります。Stadiaは、Base64でエンコードしたRC4暗号化データを含むHTTP POSTリクエストを送信します。しかも、リクエスト上のコンテンツタイプはapplication/jsonと申告しています。
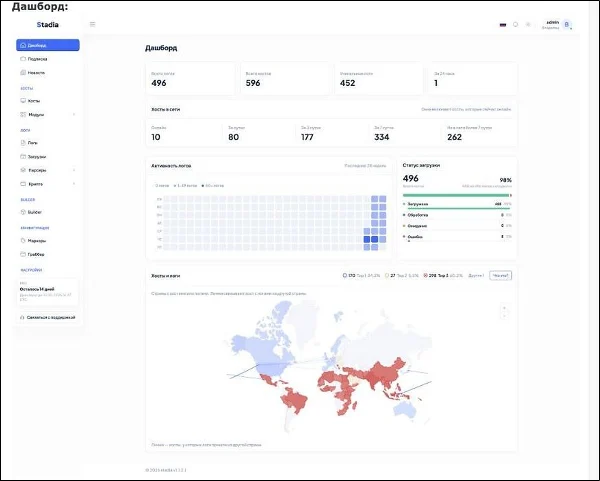
Varonisは詳細なレポートの中で、ビルドごとに変わりうるIPアドレスだけに頼らず、感染マシン上の不審な挙動を監視するよう防御側に助言しています。具体的には、署名のないプロセスが中断状態のブラウザープロセスにコードを注入する動き、新たに作成された隠しスケジュールタスク、想定外のMicrosoft Defenderの除外設定などです。
Stadiaの再登場は、マルウェア運営者が自らのコードと顧客基盤を保持している限り、インフラの摘発には限界があることを示しています。販売者は、StealCの認証情報窃取機能に遠隔操作ツールを加え、元顧客に1か月の無料提供を持ちかけることで、より幅広い機能を備えたツールキットで事業の再建を図っています。
ProtectDevices
翻訳元: https://hackread.com/stealc-malware-stadia-rat-operation-endgame-takedown/