ICMacOSの名称で販売されているmacOS向け情報窃取マルウェア「Icarus」が、単なる「盗んで逃げる」型から進化しました。最新版は永続化の仕組みを導入し、攻撃者との常時接続を維持したうえで、リモートサーバーから送られたコマンドを実行します。
SOCRadarは2026年9月にICMacOSを確認し、2つの亜種を特定しました。バージョン1は窃取機能が中心で、ブラウザーの認証情報、パスワードマネージャーのデータベース、暗号資産ウォレット、開発者向けシークレット、メッセージングデータを標的にします。
バージョン2はこれらのモジュールを引き継ぎつつ、フルリモートアクセス機能を追加しました。コマンド&コントロール(C2)にはWebSocketを、永続化にはLaunchAgentsを利用します。
永続化の仕組みは、環境に溶け込むよう設計されています。マルウェアはユーザーのLibraryフォルダー配下にあるLaunchAgentのパスに、com.apple.systemupdaterという名前のプロパティリストを書き込みます。
このラベルはAppleの正規サービスを装ったものです。KeepAliveが有効で、起動間隔は3,600秒に設定されています。そのためエージェントは停止しても再起動し、1時間ごとに再実行されるため、システムを再起動しても生き残ります。
バージョン2は永続化を確立する前に、古いインスタンスを終了させます。さらに、rootまたはsudo権限を持つグループに属しているかを確認し、結果に応じて管理者権限またはユーザー権限での永続化を選択します。
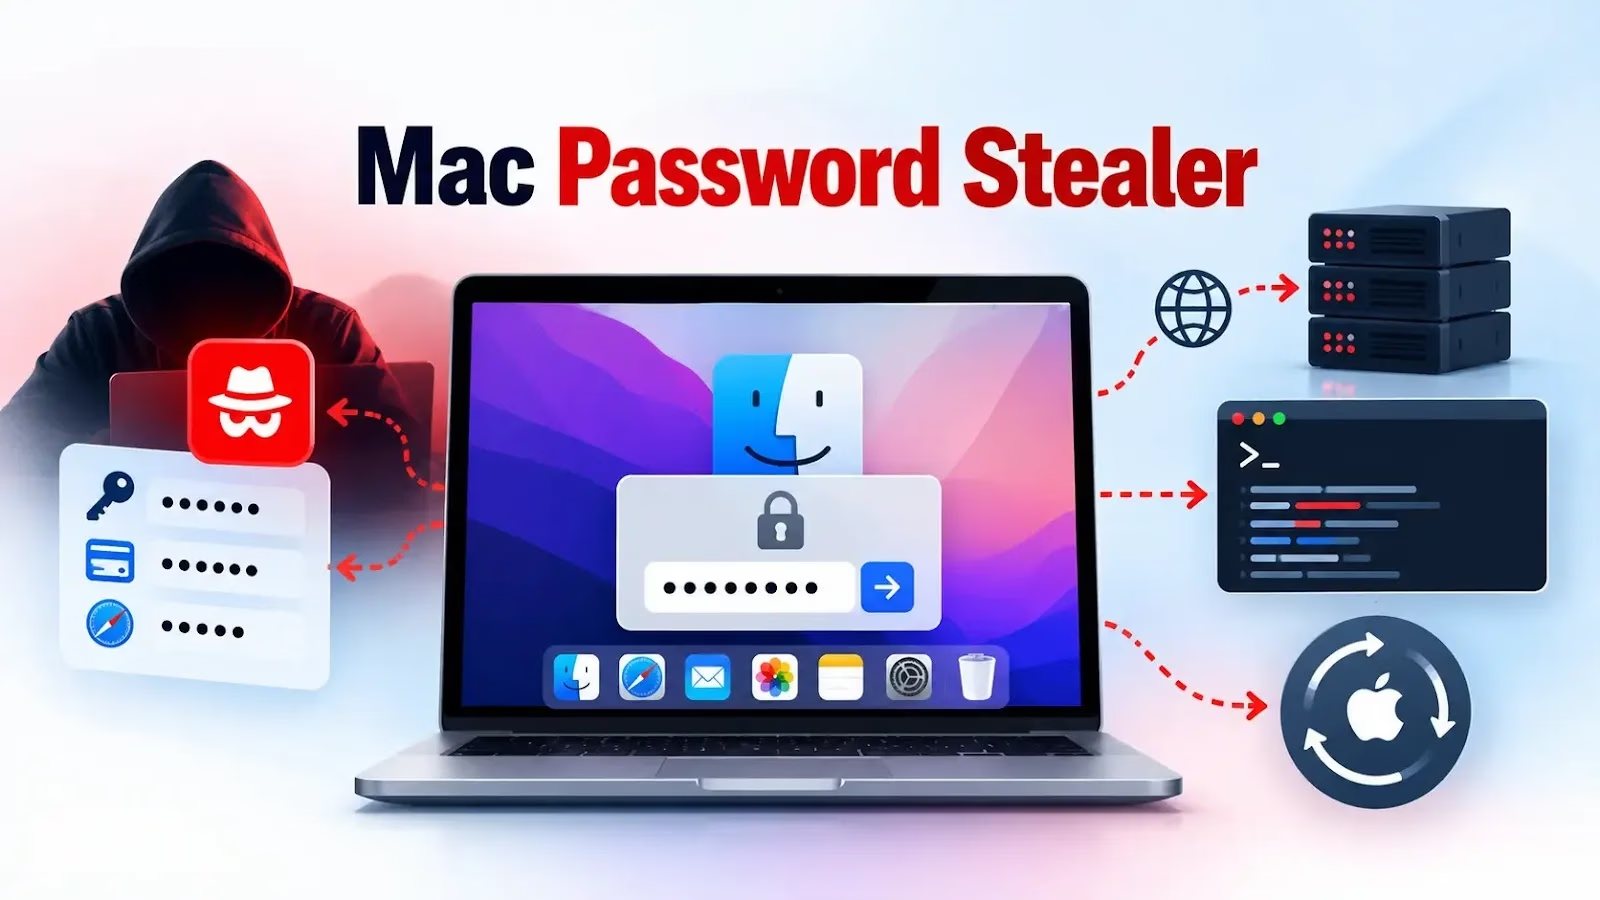
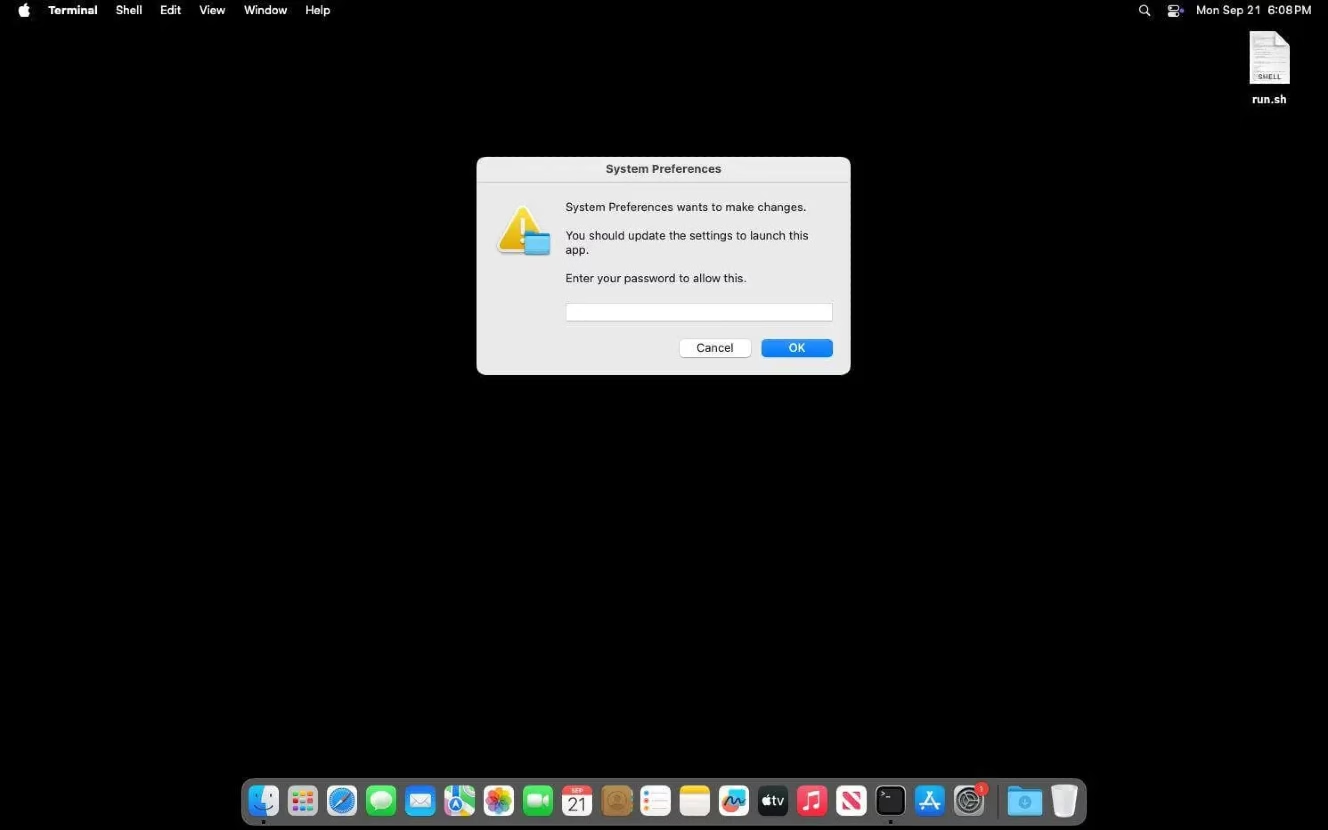
被害者は多くの場合、ターミナルでコマンドを実行するよう促すClickFixページにたどり着きます。続いてBashドロッパーが偽の「システム環境設定」ダイアログを表示し、入力されたパスワードをログインキーチェーンと照合します。試行は最大5回まで可能です。
その後、IntelまたはApple Silicon搭載Mac向けに、アーキテクチャ別のGoバイナリーをダウンロードします。攻撃者はユーザーに求める操作の削減も進めています。
Macのパスワード窃取マルウェア
Jamf Threat Labsは最近、AMOSのキャンペーンを報告しました。このキャンペーンでは、Script Editorを悪用し、1つの「実行」ボタンから悪意あるスクリプトを起動させていました。
SOCRadarは、ICMacOSの背後にいるのは「GlowComa」だと分析しています。GlowComaは2026年1月から活動する、金銭目的のロシア語圏の攻撃者です。
このツールは、暗号資産を盗み取るアフィリエイトプログラム「MADHASH」の名のもと、XSS、Exploit.in、Rehubで宣伝されています。価格は週699ドルからです。
StudySecurity
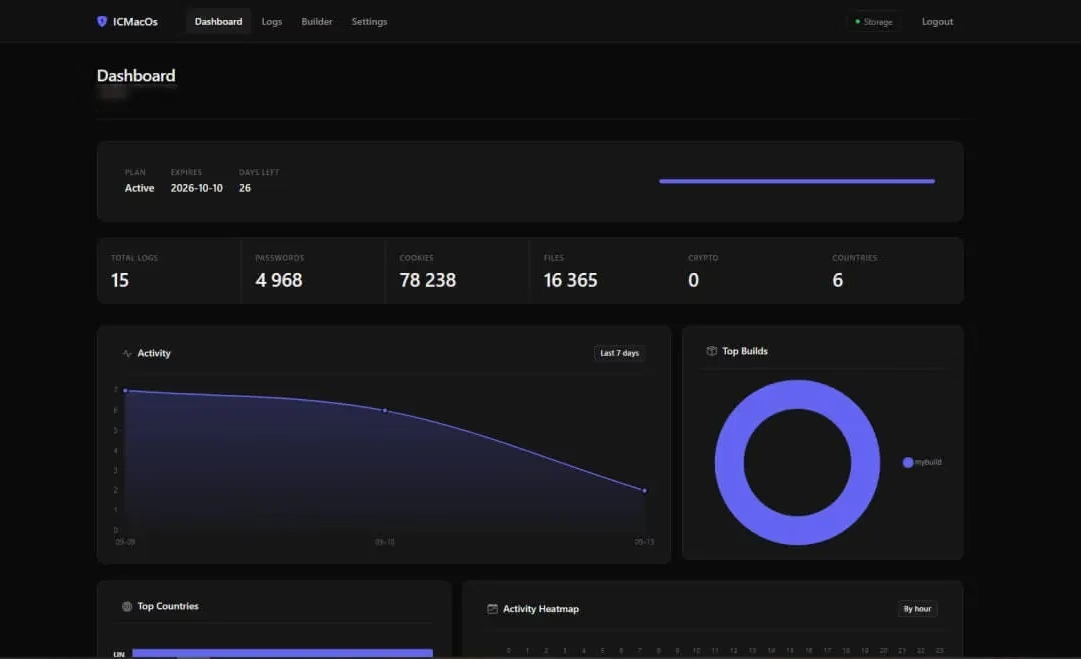
ICMacOSは、IcarusのClickFixパネルや暗号資産クリッパーとセットで提供されています。ただし、販売者の評判は芳しくありません。フォーラムの仲裁では、ペイロードの変換率の低さ、検知の早さ、保証の不履行を訴える声が上がっています。
Moonlockの研究者は、RAT機能は特に開発者にとって重要だと指摘しています。ICMacOSは、SSHキー、AWSやKubernetesの設定、Gitやパッケージマネージャーの認証情報、.envファイルを探し出します。
1台のノートPCが侵害されるだけで、ソースコードやクラウドインフラへの侵入口が開く恐れがあります。永続化により、攻撃者は最初の窃取後も長期間にわたり、セッショントークンやウォレットを収集し続けられます。
これは広がりつつある傾向の一部です。MacSyncは2025年にGo製のバックドアを追加しました。このバックドアはリモートコマンドを受け付け、窃取した認証情報を再利用して特権操作を行いました。
防御側は、LaunchAgentのcom.apple.systemupdater.plistのほか、/tmp/.update-helper.logや/tmp/.cache-update.logといった隠しログ、/tmp内の隠しZIPアーカイブを確認する必要があります。
escapeai[.]live(WebSocketエンドポイントを含む)およびmikoblico[.]xyzへの通信は、直ちに調査すべきです。
AppleはClickFix対策としてターミナルの警告表示を試験していますが、すべての攻撃を検知できるわけではありません。Macに置く暗号資産の残高は最小限に抑え、金融系アカウントには多要素認証を有効にしてください。情報漏えいの疑いがある場合は、SSHキーをローテーションし、クラウドの認証情報も更新してください。
ターミナルへのコマンド貼り付けやScript Editorでのスクリプト実行を求める指示は、確認が取れるまで悪意あるものとして扱ってください。
Go製エージェントは、従来のツールが依存していたcurlベースのプロセスチェーンを回避します。そのため、ネットワーク層での検知が不可欠です。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。