
中国のAPT41関与が疑われるハッカー、UEFIブートキット「BlackX」でWindowsのセキュアブートを回避
中国のAPT41とみられるハッカーが、UEFIブートキット「BlackX」を使い、タジキスタン、ウズベキスタン、トルクメニスタンの外交関連組織を攻撃していたことが分かりました。 研究者らは、この攻撃活動をAPT41によるものと中程度の確度で結論付けています。 BlackXは、2022年10月に地下フォーラムで5,00
中国のAPT41とみられるハッカーが、UEFIブートキット「BlackX」を使い、タジキスタン、ウズベキスタン、トルクメニスタンの外交関連組織を攻撃していたことが分かりました。 研究者らは、この攻撃活動をAPT41によるものと中程度の確度で結論付けています。 BlackXは、2022年10月に地下フォーラムで5,00
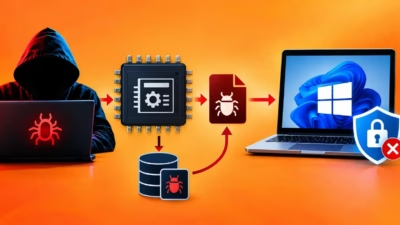
タジキスタン、ウズベキスタン、トルクメニスタンの外交機関を狙うUEFIブートキットが確認されました。このマルウェアは、必要な証明書の失効処理が有効化されていなかったため、パッチを完全に適用したシステムでもWindowsのSecure Bootを回避しました。 この攻撃キャンペーンは2026年初めに特定され、10月22