5年前のソフトウェアの脆弱性が、ウクライナの国家データ交換基盤に関連するサーバーの侵害に悪用されました。正体不明の攻撃者が、ログ管理プラットフォーム「Graylog」に存在する重大な脆弱性「Log4Shell」を突いたものです。その結果、侵入者は少なくとも2台の稼働中サーバーで不正にコマンドを実行しました。侵害されたホストの1台では、680万件を超える国家記録を含むElasticsearchクラスターが稼働していました。幸い、フォレンジック分析では大規模なデータ流出の形跡は確認されていません。
UXPプラットフォームへの偵察と攻撃
脅威インテリジェンス企業のHunt.ioは、2026年5月から9月にわたって続いた侵入キャンペーンの詳細を公開しました。ウクライナのデータ交換基盤の侵害に関するHunt.ioの脅威インテリジェンス分析によると、攻撃者は2,874の自律ネットワーク範囲にまたがる910万件のIPアドレスをスキャンしました。狙いは、UXP Verifierのインターフェースを公開しているシステムです。公的機関は、この専用ポータルを使って暗号化メッセージを安全にやり取りしています。
攻撃者は境界を突破するため、Apache Log4jの悪名高い脆弱性「Log4Shell」(CVE-2021-44228)を標的にしました。この脆弱性のCVSSスコアは最高の10.0です。今回のキャンペーンでは、Graylogのセッション管理APIにあるユーザー名フィールドに、悪意あるJNDIペイロードを直接注入していました。
ペイロードの配布とリモートシェルへのアクセス
侵入は、CommonsBeanutils2ガジェットチェーンを使った2段階の配布方式で進みました。まず、脆弱なサーバーが外部のインフラからシェルスクリプトを取得します。次に、ホストがそのスクリプトを実行し、リバースネットワーク接続を確立しました。テレメトリログによると、標的サーバーはエクスプロイトの実行からわずか6秒後に悪意あるペイロードを取得しています。その後の8月24日には、調査担当者が2台目の政府系サーバーでも同様のステージング活動を検知しました。
Elasticsearchクラスターの調査とトンネルの確立
ログ基盤に侵入した攻撃者は、稼働中のElasticsearchデータベースを体系的に調べ上げました。特に、標的となったインデックスの1つには6,833,058件のドキュメントが含まれていました。攻撃者は、メッセージの参加者、サービス定義、ユーザー識別子、取引結果を対象に、構造化クエリを発行しています。この的確なクエリの流れは、内部のデータベース構造を熟知していることを示しています。ただし、フォレンジックの証拠からは、攻撃者が生のドキュメントをダウンロードしたのではなく、集計メトリクスを収集していたことがうかがえます。
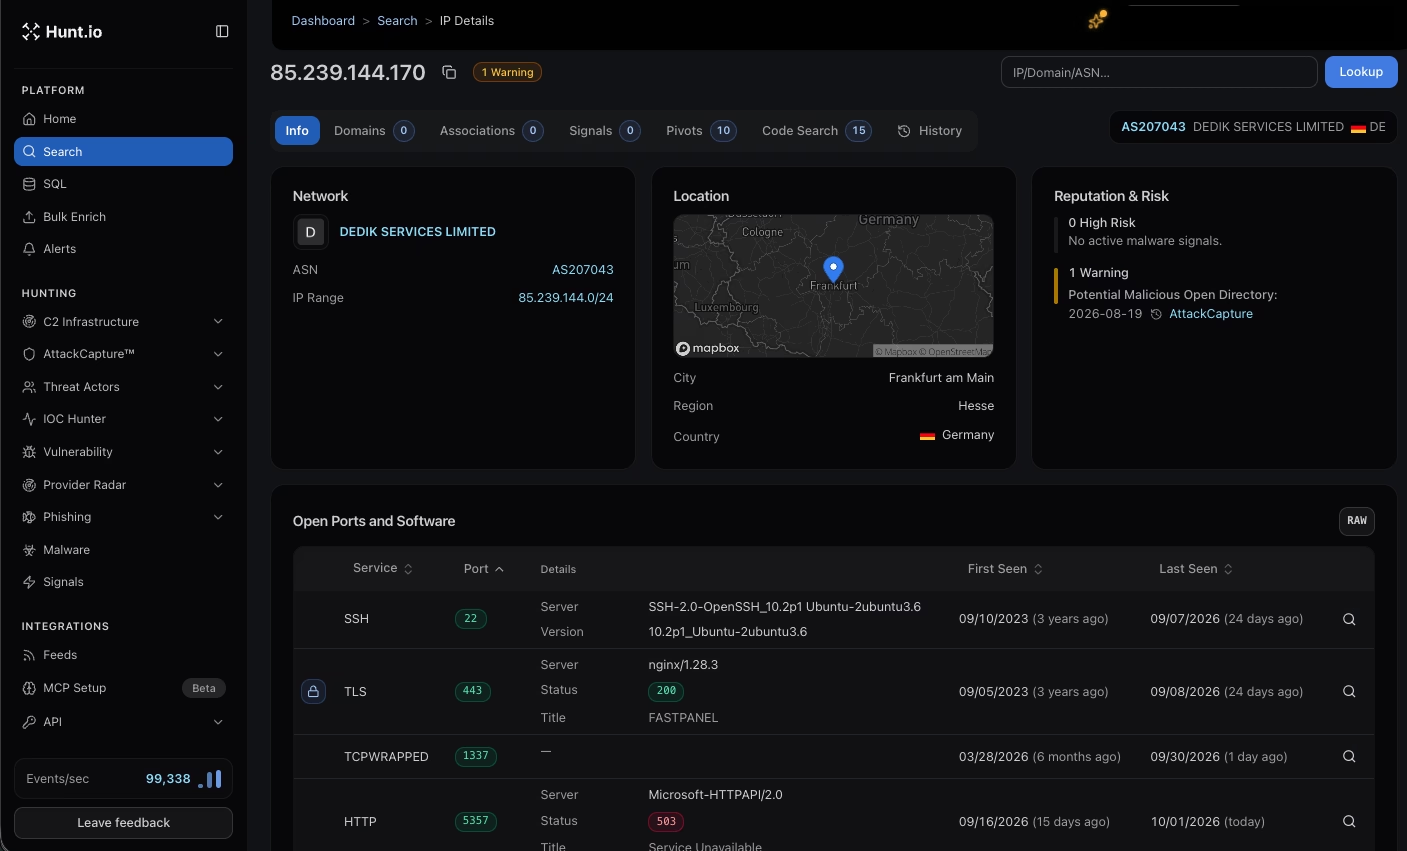
最初のスクリプトを実行してから約46分後、サーバーには暗号化されたネットワークトンネルを構築するための秘密SSH鍵が届きました。さらに攻撃者は、UXPの管理サービスにアクセスするため、ポート4000でポートフォワーディングを設定しました。ただし、侵入者がこれらの二次経路を通じて実際に通信を中継できたかどうかは、調査担当者も確認できていません。
運用上のミスで攻撃インフラが露呈
皮肉なことに、攻撃者自身の重大な運用セキュリティ上の不手際が、作戦の全容を明るみに出しました。攻撃者はホスティングサーバー上のステージング用ディレクトリを、17時間にわたって公開状態のまま放置していました。この間に、224件の外部IPアドレスから、このディレクトリに対して1万5,000件を超えるWebリクエストが送られています。
その結果、セキュリティチームが対応に動く前に、第三者のクローラーが攻撃者のツールキット、スキャンログ、秘密の暗号鍵をダウンロードしました。Hunt.ioは、公開されていたディレクトリから、ターミナルのコマンド履歴を含む193件のインテリジェンスファイルを保全しました。分析からは、攻撃者がオープンソースのエクスプロイトリポジトリにほぼ全面的に依存していたことも判明しています。Hunt.ioは、影響を受けた政府関係者に通知するため、技術的なアーティファクトを各国のCSIRT(コンピュータ緊急対応チーム)にただちに共有しました。
翻訳元: https://meterpreter.org/ukraine-data-exchange-breach-log4shell/