
Elastic、他ユーザーのデータを傍受されかねる欠陥を含む14件のセキュリティ上の欠陥を修正
Elasticは、ElasticsearchやKibanaおよび関連コンポーネントにまたがる多数の脆弱性を修正しました。修正内容は、Discussフォーラムのセキュリティ告知ボードに、一連のESA-2026アドバイザリとして公開されています。 脆弱性の種類は、サービス拒否(DoS)から権限昇格、不正なデータ削除まで多
Elasticは、ElasticsearchやKibanaおよび関連コンポーネントにまたがる多数の脆弱性を修正しました。修正内容は、Discussフォーラムのセキュリティ告知ボードに、一連のESA-2026アドバイザリとして公開されています。 脆弱性の種類は、サービス拒否(DoS)から権限昇格、不正なデータ削除まで多
Elasticは、Elasticsearch、Kibana、Elastic Agent/Endpointに存在するさまざまな脆弱性に対処する14件のセキュリティアドバイザリを公表しました。Securityincident response このうち、重要度が高いKibanaの認可バイパスの脆弱性では、テナント間でのデ

最も機密性の高い航空データベースの一つが、簡素なWebサービス並みの脆弱な管理体制しか敷いていなかったことが明らかになりました。6月3日、Kinryū Labsはベトナムに関連するElasticsearchクラスタ内で、乗客と乗務員に関する220,783,700件という膨大な件数のレコードを発見し
デフォルトの認証情報を変更するのは常識のはずですが、研究者たちはそれでもなお、2億2000万件を超える乗客・乗員記録を保持するデータベースに、デフォルトのログイン情報を使って侵入できてしまう経路を発見しました。 Kinryū Labsの研究者らは、ハノイのViettel割り当てIPアドレス空間上でホストされてい
Kinryū Labsがベトナムで設定不備のAPISデータベースを発見、乗客・乗員2億2000万件の記録が流出データには2017年から2026年までの個人情報、旅行詳細、座席割り当て、手荷物参照番号が含まれるアーカイブは現在ロック済み、ダークウェブでの販売は今のところ確認されていないクラウドデータベースで発見され
パスポート番号やフライト情報を含む2億2000万件超の乗客・乗員記録を保持するAPIS(Advance Passenger Information System、事前旅客情報システム)データベースが、複数のセキュリティ設定不備の連鎖によりインターネット上からアクセス可能な状態になっていました。発見した研究者によると、
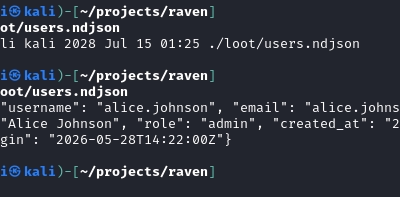
攻撃用フレームワーク「RAVEN」は、侵害されたElasticsearchおよびKibana環境を、持続的なデータ窃取・永続化オペレーションの拠点に変えてしまいます。 RAVEN(Reconnaissance & Attack on Vulnerable Elasticsearch Nodesの略)は、偵察、悪用、デ
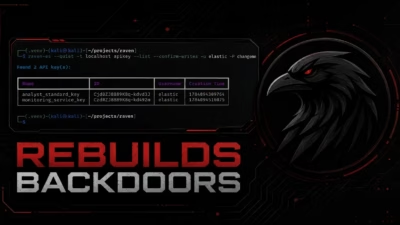
Elasticsearchセキュリティ検証ツール「RAVEN」を用いた新たなデモンストレーションにより、侵害されたクラスターがデータの完全な窃取や長期的な不正アクセスにつながる可能性があることが明らかになりました。 今回の調査結果は、外部に露出した、あるいは十分に保護されていないElasticsearch環境が、依然

Nextcloudの露出したElasticSearchクラスターには約367,000件(8GB)の記録が含まれており、従業員データ、顧客契約書、スクリプトなどが保存されていました従業員のメールアドレスや顧客企業の詳細情報などの機密情報が暗号化されずに放置されていましたが、Nextcloudは通知を受けてから2日以内
新たに発見されたデータベースには240億件もの盗難記録が含まれており、データ侵害やフィッシングキャンペーン、インフォスティーラー感染によって流出した個人情報が今もオンライン上を流通し続けていることを改めて示しています。 このコレクションはインターネット上に一時的に公開された後、オフラインとなりました。研究者たちは
すべての記事を読み込みました