
SpiceRATのC2インフラ、中央アジアの政府・エネルギー部門を狙う「SilkParasite」攻撃と関連
研究者らは、中央アジア各国の政府機関やエネルギー、通信事業者を標的とするSpiceRATの活動と結びつく、より広範なC2(コマンド&コントロール)インフラのクラスターを発見しました。 研究者Guy Yasur氏との共同調査では、2025年末から2026年8月にかけて稼働していたサーバー群が追跡されています。 今回発見
研究者らは、中央アジア各国の政府機関やエネルギー、通信事業者を標的とするSpiceRATの活動と結びつく、より広範なC2(コマンド&コントロール)インフラのクラスターを発見しました。 研究者Guy Yasur氏との共同調査では、2025年末から2026年8月にかけて稼働していたサーバー群が追跡されています。 今回発見
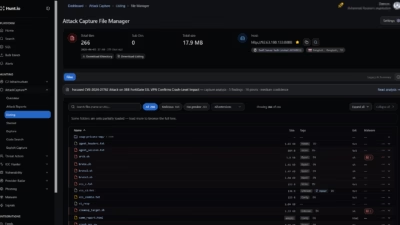
攻撃者自身の攻撃用インフラにおける重大な設定ミスにより、タイの大手インターネットサービスプロバイダーを標的にした侵入の手口がほぼ全て偶然にも明らかになりました。Hunt.ioのアナリストは、この攻撃者が運用する、保護されておらず外部から自由にアクセスできるサーバーを発見しました。このサーバーには3
フィリピンの原子力庁や海軍関連の造船契約企業などで未修正のサーバーが放置されていたことが原因で、あるサイバー脅威グループがネットワークに侵入し、核物質の処理プロセスに関する情報をはじめとする機密データを窃取していたことが分かりました。脅威ハンティングプラットフォームHunt.ioの研究者は、アムステルダムでホストされて

驚くべきサイバー攻撃の実態が明らかになりました。単独犯とみられる攻撃者が、わずか5週間のうちにDahua製防犯カメラ14,500台以上への侵入に成功していたのです。さらに深刻なことに、攻撃者はこれら侵害済みデバイスのうち約2,000台に、隠しバックドアアカウントを周到に仕込んでいました。この悪質な
研究者らが「CameraSwarm」と名付けた大規模なキャンペーンで、ハッカーは主にウクライナとロシアのDahua製IPカメラ14,500台以上を侵害しました。 この作戦は6月17日から7月22日までの間、少なくとも35日間にわたって実施され、脆弱性の悪用、ログイン情報のブルートフォース攻撃、さらにはクラウド登録済み

ランサムウェア攻撃者集団が、Ethereumのスマートコントラクトをステルス性の高いコマンド&コントロール(C2)解決手段として悪用する手口が確認されました。Gentlemenランサムウェアの関連攻撃者が、EtherRATバックドアを使い、マルウェアにC2ドメインをハードコードするのではなく、ブロックチェーンから直接
「Flying Eagle」と名付けられた新たに解析されたAndroidのリモートアクセス型トロイの木馬(RAT)が、ユーザー補助サービス(Accessibility Services)を悪用して大規模な監視や認証情報の窃取、端末の遠隔操作を可能にしていることが判明しました。この不正プログラムは、偽の公安局(PSB)

タイ財務省(MOF)を標的とした脅威アクターが、サイバースパイ活動とみられる作戦の一部を自律型AIエージェントに実行させていたことが分かりました。脅威インテリジェンス企業のHunt.ioは7月23日、リサーチブログ記事でこのインシデントの詳細を公開しました。スパイ活動自体はニュース性があるとはいえ、それ自体は特に珍しい
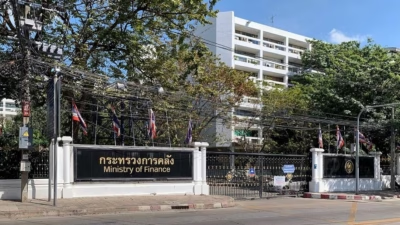
ハッカーが自律型人工知能エージェントを利用し、タイ財務省を標的としたサイバースパイ活動を展開していたことが分かりました。攻撃がまだ進行中の段階でハッカーが管理するサーバーを発見した研究者らにより、攻撃の内部構造が明らかになりました。 サイバーセキュリティ企業Hunt.ioは先週公開した報告書の中で、侵入が進行してい

ある脅威アクターが、オープンソースのAIエージェント「Hermes」を無人の「YOLO」モードで動作させ、タイ財務省への侵害とされる攻撃において侵入後の活動を自動化していたことが分かりました。 この活動は、脅威インテリジェンス企業のHunt.ioとセキュリティ研究者のBob Diachenko氏が、この作戦に関連する
すべての記事を読み込みました