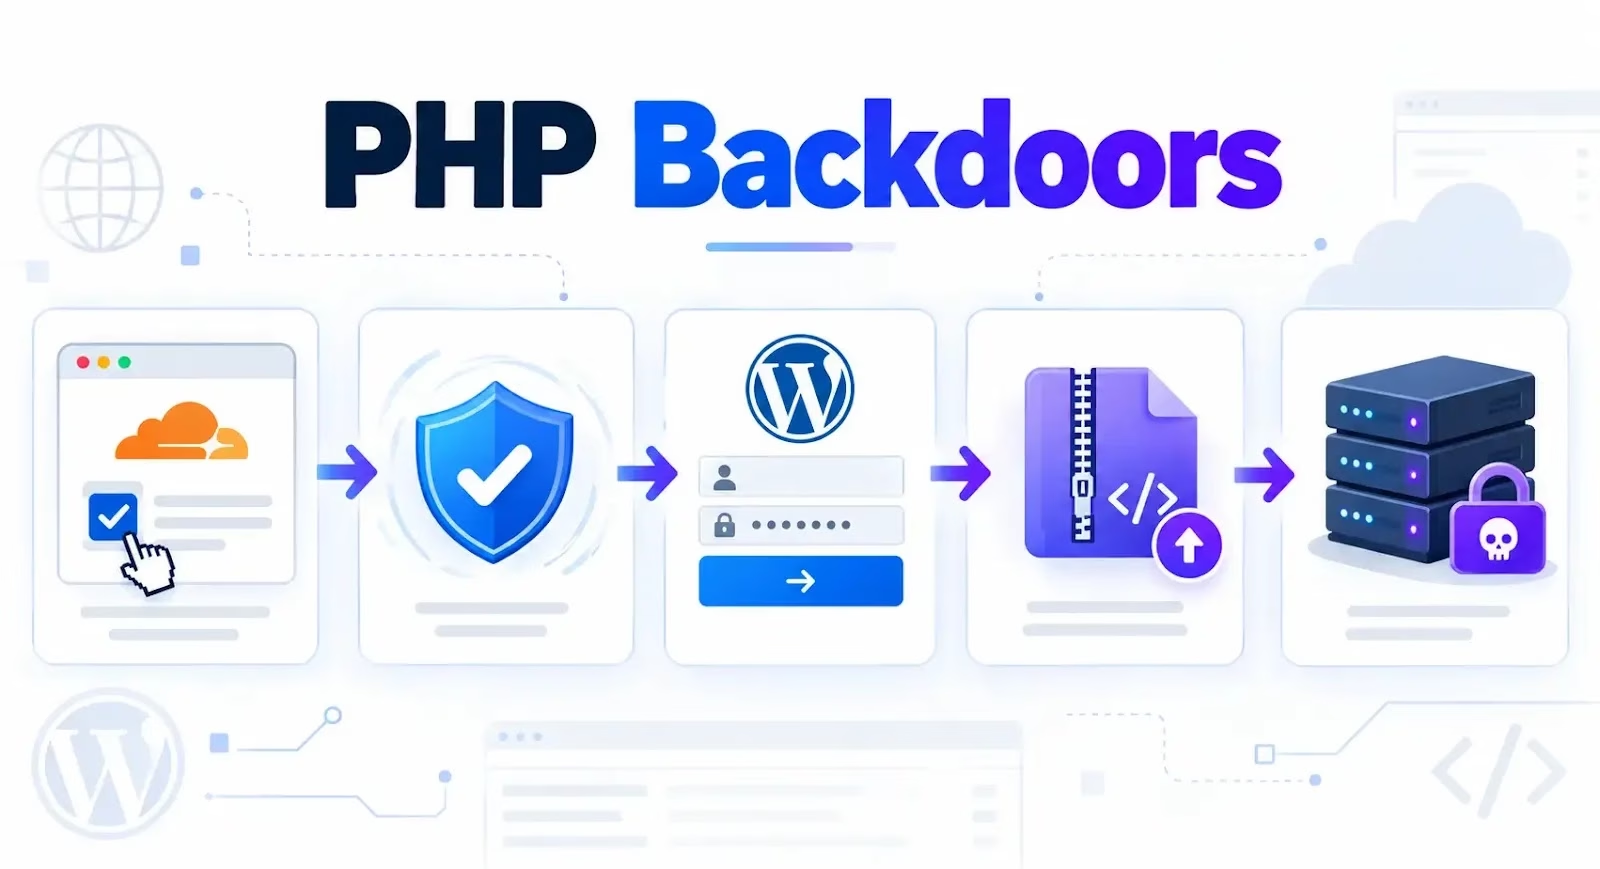
Securonix Threat Researchは、Cloudflareの認証ページを装った偽ページを使い、ログイン済みWordPress管理者のブラウザを、永続的なPHPバックドアの配布経路に変える攻撃チェーン「TRUST#GRAFT」を分析しました。
この攻撃は、サーバーの脆弱性を突いてWordPressに侵入するのではなく、管理者の既存のセッションを悪用します。攻撃が成功する条件は、プラグインのインストール権限を持つ管理者がログインしている間に、同じWordPressサイトのブラウザコンテキスト内で悪意のあるJavaScriptが実行されることです。
回収したコンポーネントからは、ブラウザとサーバーが連携する攻撃の全体像が見えてきました。ただし、悪意のあるJavaScriptが最初にどのように影響を受けたページへ到達したのかは、研究者らも確認できていません。コンテンツへの挿入、侵害されたプラグイン、広告、リダイレクトなどの配布経路が考えられますが、いずれも裏付けはありません。
JavaScriptローダーは、Cloudflareの「Just a moment」認証画面に似た全画面のiframeでページを覆い隠します。これにより正規のコンテンツを隠したまま、バックグラウンドでの環境チェックと攻撃者のインフラとの通信を続けます。
ローダーは、画面設定、タイムゾーン、言語、グラフィックス情報、自動化の兆候など、ブラウザの詳細情報を収集します。
続いてサーバートークンを要求し、小規模な計算チャレンジを完了させたうえで、フィンガープリントデータを送信します。コントローラーはその後、カスタマイズした認証コンテンツを返せるようになります。
この攻撃チェーンには、ClickFix型の機能も含まれています。エンコードされたコマンドを取得し、ユーザーが偽の認証画面を操作すると、デコードしたテキストをクリップボードにコピーしようとします。ただし、この機能があるからといって、特定の被害者が実際にコマンドを実行したことの証明にはなりません。
中心となる手順では、ブラウザがWordPressの管理ページにアクセスできるかどうかを確認します。適切なセッションがあれば、スクリプトはプラグインのアップロードページを取得してWordPressのnonceを抽出し、wm.zipをダウンロードして、update.php?action=upload-plugin経由で送信します。
その後、標準的なplugins.phpのリンクを通じて有効化を試みます。これらのリクエストは正規の管理者権限をそのまま再利用しており、独自の認証バイパスが存在するわけではありません。
ZIPファイルには、パフォーマンス向上ツールを装った悪意のあるPHPプラグイン「Web Media Optimizer」が含まれています。インストールされると、リモートで制御されるJavaScriptを公開ページに挿入し、コントローラーの設定をWordPressのoptionsとtransientsに保存します。
永続化のため、このプラグインは自身をwp-content/mu-plugins/wmedia-recovery.phpにコピーします。WordPressは、この必須プラグイン(must-use plugin)のコピーを、通常の有効化手順とは無関係に自動で読み込みます。さらに隠蔽機能により、悪意のあるコンポーネントは標準のプラグイン一覧や更新画面にも表示されなくなります。
研究者らは、caapman[.]me、vtevens[.]icu、gerlace[.]com、nutmann[.]club、okuneva[.]sbs、vilialobos[.]lolが関わるインフラを特定しました。これらの指標は調査に役立ちますが、攻撃者の身元や所在地を特定するものではありません。
Securonixは、WordPressの管理作業と日常的なブラウジングを分離すること、プラグインのインストール権限を制限すること、アップロード、有効化、新規のmust-use PHPファイルを監視することを推奨しています。
対応にあたる担当者は、ブラウザとサーバーの証拠を保全したうえで、2つのプラグインのコピーをどちらも削除してください。さらに、不審な設定や挿入されたスクリプトを確認し、管理者の認証情報をローテーションして、有効なセッションを無効化する必要があります。
目に見えるプラグインだけを削除しても、永続的なアクセスが残る可能性があります。調査担当者は、リファラー、リダイレクト、サーバーログも調べ、最初の配布経路を突き止めることが望まれます。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/fake-cloudflare-traps-admins/