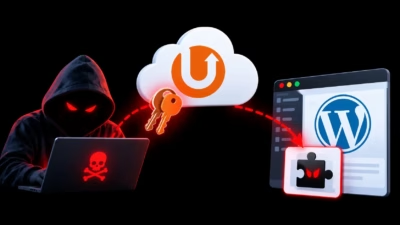
攻撃者は、漏えいしたUpdraftCentralの認証情報を悪用して悪意あるプラグインをインストールし、連携先のWordPressサイトに永続的なアクセス経路を確立していました。
攻撃者は、TeamUpdraftのセキュリティ侵害で漏えいした接続キーを悪用し、被害を受けたWordPressサイトに悪意あるプラグインをインストールして、永続的なアクセスを確立しています。すでに侵害されたサイトは、漏えいした認証情報を無効化した後も、リスクが残る可能性があります。
攻撃は、TeamUpdraftのウェブサイトへの不正アクセスに続いて発生しました。同社はバックアッププラグイン「UpdraftPlus」や関連するWordPress管理サービスを開発しており、顧客データベースにアクセスされた可能性が高いことを認めています。
この事案では、複数のWordPressサイトを遠隔管理できるサービス「UpdraftCentral」の接続キーなど、機微な情報が流出した可能性があります。
TeamUpdraftによると、同社は侵入経路を遮断済みです。さらに、旧来のUpdraftCentral Cloud接続を無効化するため、無料版ユーザー向けにUpdraftPlusのバージョン1.26.13、Premiumユーザー向けに2.26.13をそれぞれ公開しました。ただ、WordPressセキュリティ企業のPatchStackは、攻撃者がすでに漏えいした認証情報を使って連携先サイトでコマンドを実行し、悪意あるプラグインをインストールしていたと報告しています。
同社がブログ記事で説明したところでは、UpdraftPlusプラグイン本体とそのダウンロードファイルは侵害されていません。Google DriveやDropbox、Amazon S3など、顧客自身のリモートストレージに保存されたバックアップも影響を受けていないとのことです。
同社は「ただし、UpdraftCentral経由でサイトにアクセスされた場合は、念のためリモートストレージを再認可し、ストレージのアクセスキーも変更してください」と呼びかけています。
UpdraftPlusは10月に、WordPressでの有効インストール数が400万を突破しました。ただし、今回の攻撃の影響を受けるのは、有効なキーでUpdraftCentralに接続されているサイトに限られます。
盗まれたキーでサイトへの遠隔アクセスが可能に
攻撃者は、漏えいしたUpdraftCentralの認証情報を使い、連携先のWordPressサイトにコマンドを送り込んでいました。Patchstackは10月18日に攻撃が始まったことを確認しています。悪意あるプラグインを使って永続的なアクセスを確立し、管理者権限を持つアカウントを作成していました。
Patchstackの研究者は、悪意あるプラグインの亜種を少なくとも99種類特定しました。中には、定期メンテナンスや最適化のツールを装ったものもあります。ウェブアプリケーションセキュリティ企業のNethembaは、自社のWordPressサイト3つがリモート管理チャネル経由で攻撃され、うち2つに悪意あるプラグインをインストールされたと報告しました。
バックドアの亜種には、特権アカウントを作成したり、既存の管理者としてログインしたりするものがあります。WordPress標準の管理者画面で検知されないよう設計されたものもあります。研究者は、元の接続キーを無効化しても、攻撃中に作られた不正なプラグインやアカウント、有効なセッションは自動的には削除されないと指摘しています。
ニュースレター
CSOニュースレターでセキュリティを強化
最新の脅威、リスク、セキュリティ戦略に関する重要な情報で、企業を守りましょう
WordPress管理者に求められる事後対応
TeamUpdraftは、顧客アカウントのサインアウト、ログインセキュリティのリセット、UpdraftVaultとUpdraftCloneの認証情報の入れ替えを実施し、監視も強化しました。英国の情報コミッショナーオフィス(ICO)やその他の関係当局にも、この事案を報告しています。
アクセスされた可能性のある顧客データベースには、氏名、メールアドレス、請求先住所、注文履歴、パスワードハッシュ、二要素認証の設定、サービス接続キーが含まれていました。同社は「カード情報は一切保存していません。カード決済はすべてStripeとPayPalが処理しています」と説明しています。
UpdraftCentral Cloudを利用する管理者には、より安全なバージョンのUpdraftPlusへ更新し、連携先の各サイトを直接点検するよう勧告されています。推奨される確認項目は、残っているUpdraftCentralの接続キーの削除、管理者アカウントとインストール済みプラグインの確認、管理者パスワードの変更、不審なアクティビティがないかのログ調査です。
侵害の兆候があるサイトは、10月17日より前に作成した検証済みのバックアップから復元し、その後に認証情報のローテーションと整合性チェックを行う必要があるかもしれません。TeamUpdraftは、アカウントのパスワードを変更し、該当する場合は二要素認証もリセットするよう推奨しています。