
TeamUpdraftの認証情報漏えいを受け、WordPressサイトが侵害される
攻撃者は、漏えいしたUpdraftCentralの認証情報を悪用して悪意あるプラグインをインストールし、連携先のWordPressサイトに永続的なアクセス経路を確立していました。 攻撃者は、TeamUpdraftのセキュリ
攻撃者は、漏えいしたUpdraftCentralの認証情報を悪用して悪意あるプラグインをインストールし、連携先のWordPressサイトに永続的なアクセス経路を確立していました。 攻撃者は、TeamUpdraftのセキュリ
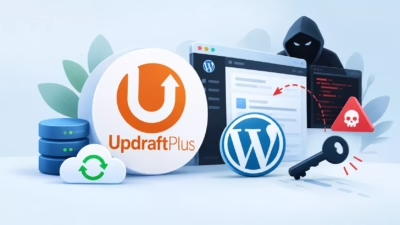
ハッカーはTeamUpdraftのインフラに侵入した後、盗み出したUpdraftCentralの接続キーを使い、WordPressサイトに悪意のあるプラグインをインストールしました。 この攻撃では、信頼されたリモート管理コマンドが悪用されました。そのため、以前のUpdraftPlusの脆弱性に対するパッチを適用済みの
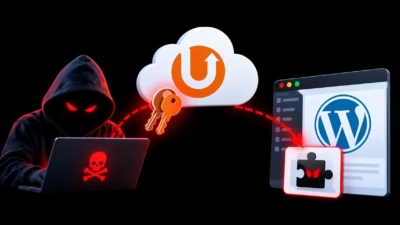
攻撃者が、侵害されたUpdraftCentralの接続キーを悪用し、WordPressサイトに信頼されたリモート管理コマンドを送信しました。最終的に悪意あるプラグインがインストールされ、これらのサイトへの不正アクセスを許す恐れがあります。 このインシデントは、2026年10月17日から18日にかけてTeamUpdra
攻撃者が、人気のWordPressバックアップ・セキュリティプラグインを開発するTeamUpdraftのWebサイトに侵入しました。これにより、接続先サイトにコマンドを送信できるUpdraftCentralの接続キーが漏えいした可能性があります。 TeamUpdraftは週末にインフラへの不正アクセスを検知しました。
Awesome MotiveのマーケティングサーバーにおけるUpdraftPlusプラグインの脆弱性を悪用したCDN侵害と悪意あるJavaScript注入マルウェアがログイン中のWordPress管理者を標的にしてトークンを窃取し、不正アカウントを作成して完全乗っ取りを実現サイト所有者は偽管理者アカウント('dev