攻撃者が、人気のWordPressバックアップ・セキュリティプラグインを開発するTeamUpdraftのWebサイトに侵入しました。これにより、接続先サイトにコマンドを送信できるUpdraftCentralの接続キーが漏えいした可能性があります。
TeamUpdraftは週末にインフラへの不正アクセスを検知しました。同社は、攻撃者が顧客データベースにアクセスしたとみています。
同社は、バックアップ、ストレージ、サイト管理向けに複数のWordPressツールを提供しています。
- UpdraftPlus: サイトのバックアップ・復元プラグイン。400万回以上ダウンロードされています
- UpdraftCentral: 複数サイトのリモート管理用
- UpdraftVault: クラウドバックアップ用ストレージ
- UpdraftClone: ステージングサイトの作成用
TeamUpdraftは昨日公表したアドバイザリで、「10月17~18日の週末に、teamupdraft.comのWebサイトへの不正アクセスを確認しました」と説明しました。
さらに、「チームはただちに対応し、徹夜で封じ込めに当たりました。侵入経路を閉鎖し、すべてのアカウントをサインアウトさせたうえで、影響を受けた可能性のあるキーと認証情報を交換しました」と述べています。
同社は、攻撃者が顧客データベースにアクセスしたとみています。データベースには顧客情報や請求情報、注文履歴に加え、より機微な次の情報が含まれていました。
- パスワードハッシュ
- 二要素認証の設定
- UpdraftCentral、UpdraftVault、UpdraftCloneの各サービスの接続キー
同社は、決済情報は保存しておらず、UpdraftPlusプラグインのファイルとダウンロードにも影響はないと説明しています。セルフホスト型のUpdraftCentralも影響を受けません。
顧客自身のリモートストレージにあるバックアップが無事であっても、UpdraftCentral経由でサイトにアクセスしていた場合は、ストレージの認証情報をローテーションし、接続を再承認するよう同社は推奨しています。
極めて広い影響範囲
UpdraftPlusを使うサイトの約10%がUpdraftCentralまたはMigratorのキーを持つと推定されています。そのため、約40万のWebサイトが攻撃にさらされる可能性があります。
Patchstackのリード研究者であるOliver Sild氏によると、攻撃者はすでに盗んだアクセスキーを使い、UpdraftCentralに接続されたサイトにバックドアを仕込み始めています。同氏は、この攻撃は「wp2shell」攻撃より深刻になる可能性があると指摘しています。
WordPressプラグインのセキュリティ企業であるPatchstackによると、攻撃は10月18日のUTC 15時32分に始まりました。攻撃者は任意のコードを実行し、完全な管理者権限を持つアカウントを追加しています。
研究者らは、「Site Health Cache」のようにWordPressのメンテナンスや最適化ツールを装った、名前の異なる悪意あるバックドアプラグインを少なくとも99個確認しました。
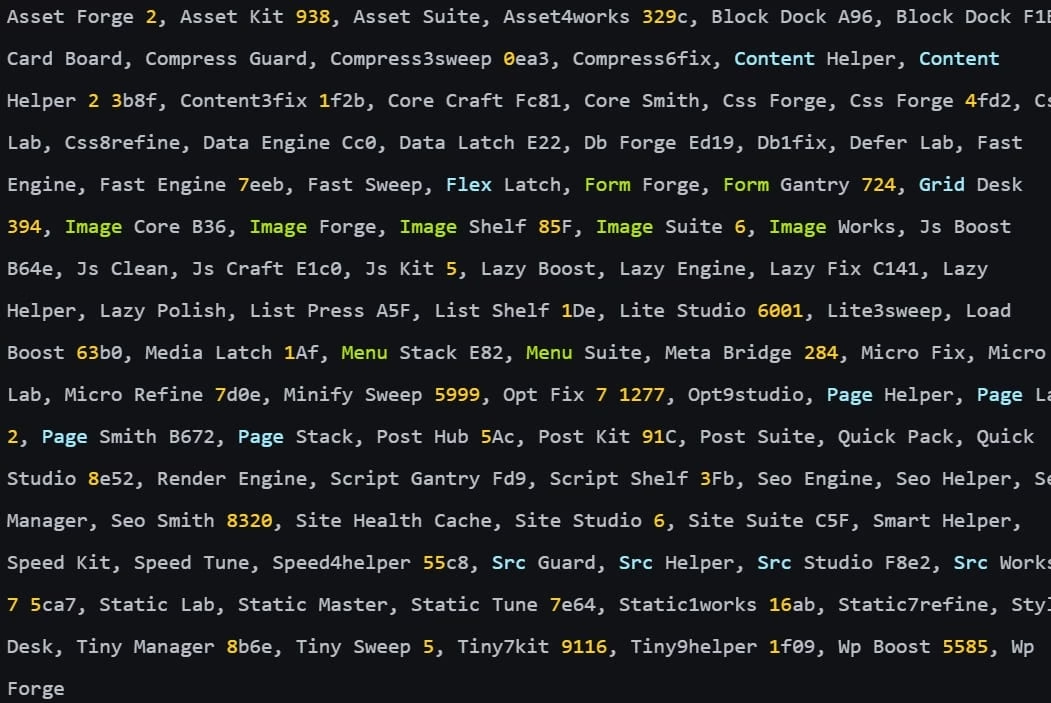
Patchstackは、コーディングミスで正常に動作しない初期型のバックドアプラグインを紹介しています。一方、Webアプリケーションセキュリティ企業Nethembaの報告書では、新しい型が確認されています。この型では、攻撃者が特権アカウントを作成したり、既存の管理者としてログインしたりできます。
Nethembaによると、同社が運用する3つのWordPressサイトがUpdraftCentral経由で標的にされ、そのうち2つに悪意あるプラグインをインストールされました。
Nethembaは、「3サイトとも、最新のWordPress 7.1.3とUpdraftPlus 2.26.11を実行していました。このバージョンは、6月の脆弱性CVE-2026-10795に対するパッチが適用済みです」と述べています。
続けて、「攻撃者は当社のサーバに侵入したわけでも、設定の不備を突いたわけでもありません。UpdraftCentralのリモート管理チャネルから入り込み、有効なダッシュボードの秘密鍵でコマンドに署名していました」としています。
Nethembaによれば、ベンダーが最初に公開した1.26.12/2.26.12のリリースはUpdraftCentral Cloudのキーを削除する目的でしたが、バグのため削除できませんでした。
ユーザーには、UpdraftPlusを1.26.13(無料版)/2.26.13(Premium版)以降へ更新することが推奨されています。
更新後は、各WordPressサイトにログインし、[設定]→[UpdraftPlus Backups]→[Advanced Tools]→[UpdraftCentral]→[Manage existing keys]からUpdraftCentralの接続キーを削除することが推奨されます。
管理者は、TeamUpdraft、Patchstack、Nethembaが公開している侵害指標(IoC)に照らして、ログとファイルを調べる必要があります。
侵害が確認された場合は、クリーンなバックアップからサイトを復元し、TeamUpdraftアカウントのパスワードを変更し、すべてのセッションを失効させ、二要素認証の保護方式をリセットすることが推奨されます。