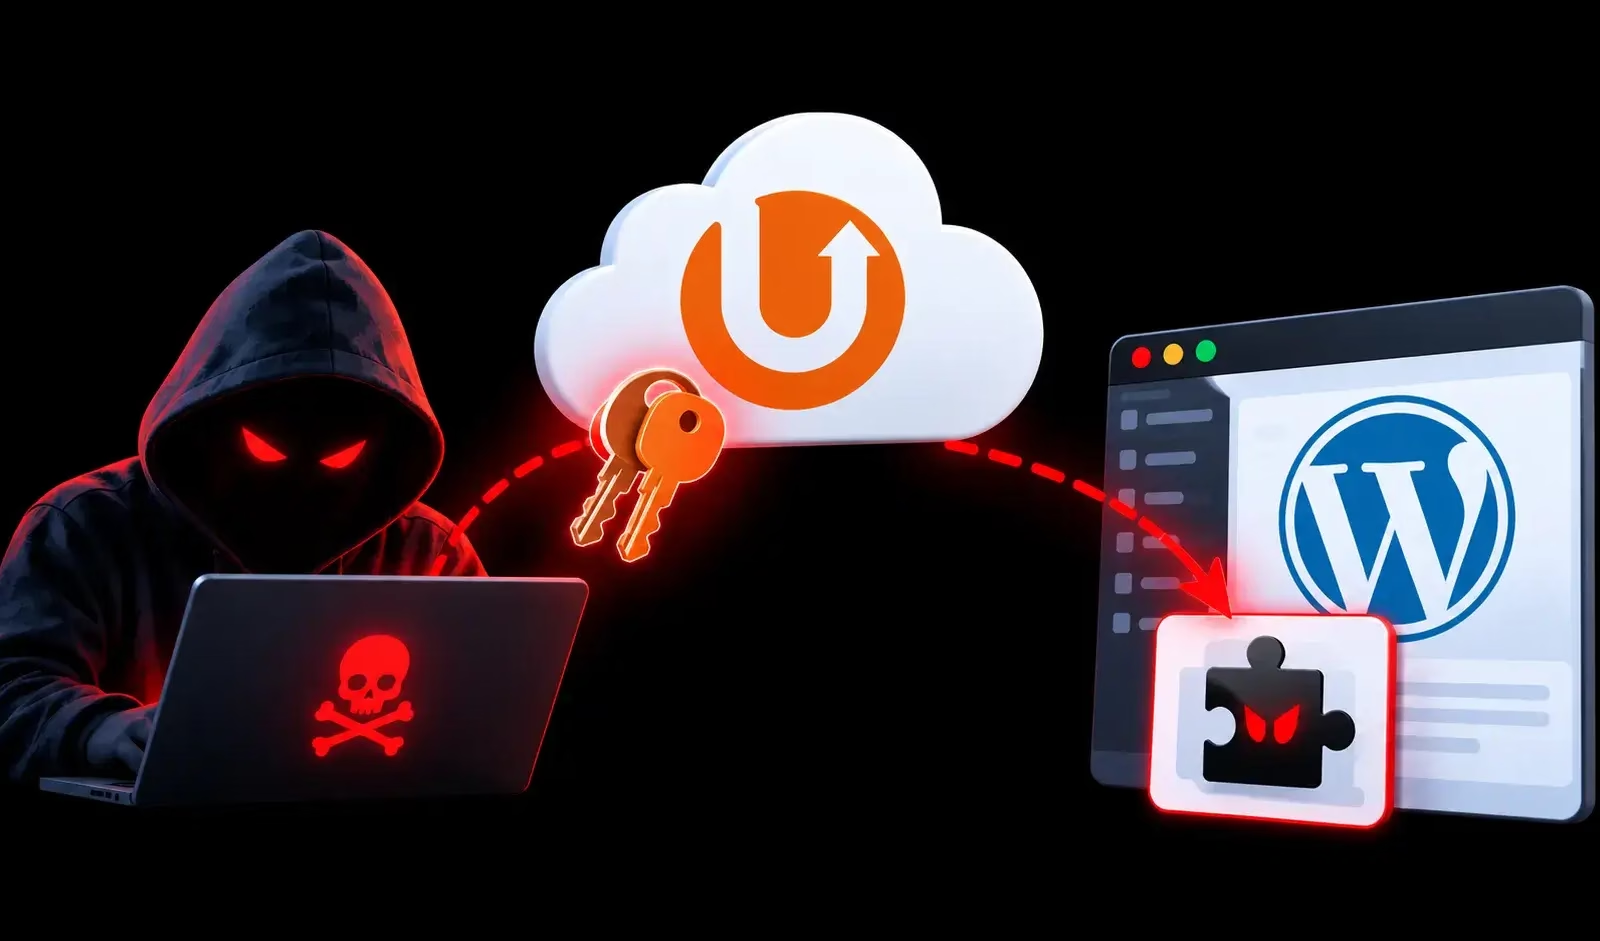
攻撃者が、侵害されたUpdraftCentralの接続キーを悪用し、WordPressサイトに信頼されたリモート管理コマンドを送信しました。最終的に悪意あるプラグインがインストールされ、これらのサイトへの不正アクセスを許す恐れがあります。
このインシデントは、2026年10月17日から18日にかけてTeamUpdraftのウェブサイトに不正アクセスがあった後に発生しました。同社は、UpdraftCentralの接続キーと顧客アカウント情報を含む顧客データベースに攻撃者がアクセスした可能性があるとみています。
WordPressサイトに仕込まれた悪意あるプラグイン
UpdraftCentralを使うと、接続したWordPressサイトを1つのダッシュボードから管理できます。サイトを接続すると、UpdraftPlusはダッシュボードの信頼されたキーで署名されたコマンドを受け付け、接続を作成したWordPressユーザーの権限で実行します。
Wordfenceによると、攻撃者は悪意あるプラグインをアップロードするコマンドを発行していました。既存のプラグインを削除しようとした事例も一部で報告されています。接続ユーザーがプラグインをインストールして有効化できる権限を持っていた場合、これらのコマンドによってサイト上で悪意あるPHPコードが実行される可能性があります。
今回の攻撃は、UpdraftPlusのコマンドチャネルで以前に公表された脆弱性CVE-2026-10795の単なる再利用ではありません。Nethembaは、この脆弱性に対処済みの最新バージョンのUpdraftPlusを使用しているサイトも被害を受けたと報告しています。
脆弱性診断サービス
今回の攻撃者は、露出していた有効な接続キーを使ったとされています。これにより、コマンドがプラグインの署名チェックをすり抜け、正規の指示として処理されました。
UpdraftPlusを使用するすべてのサイトが危険にさらされたわけではありません。リモート管理クライアントはUpdraftPlusの無料版にも有料版にも含まれていますが、このチャネル経由でコマンドを受け付けるには、サイトがUpdraftCentralの接続キーを保持している必要があります。
TeamUpdraftは、セルフホスト型のUpdraftCentralは同社ウェブサイトの侵害による影響を受けていないとしています。また、UpdraftPlusプラグイン本体とダウンロード用パッケージ、さらにGoogle Drive、Dropbox、Amazon S3などのサードパーティサービスに直接保存されたバックアップも無事だったと確認しています。
ただし、UpdraftCentral経由でアクセスされたサイトのユーザーは、予防措置としてリモートストレージの再認可とストレージアクセスキーの変更を行うべきです。
このマルウェアは通常のプラグインを装うことがあり、サンプルごとにさまざまなプラグイン名が報告されています。分析された亜種の一部は、昇格した権限を持つユーザーの作成を試みました。一方、新しいアカウントを作らず、既存の管理者としてログインできるようにする亜種もありました。
このような場合、プラグインファイルとウェブサーバーのアクセスログが重要な証拠になります。見覚えのないアカウントがなく、サイトが正常に動作し続けていても、侵害されていないとは言い切れません。
TeamUpdraftが10月20日に更新したインシデント対応ガイダンスによると、UpdraftPlusのバージョン1.26.13(無料版)と2.26.13(有料版)では、古いUpdraftCentral接続が無効化されます。
同社によれば、英国夏時間(BST)10月18日22:00より前に確立された接続は、これらのリリースによって切断されました。以前の緊急対応版である1.26.12と2.26.12は、問題が報告されたため差し替えられています。管理者はベンダーの最新ガイダンスに従い、バージョン1.26.13以降を使用してください。
サイト所有者は、各サイトのWordPressダッシュボードからUpdraftPlusを更新してください。その後、「設定」>「UpdraftPlus」>「Advanced Tools」>「UpdraftCentral」を確認し、残っている接続キーをすべて削除する必要があります。
クラウドダッシュボードからサイトを削除するだけでは不十分です。WordPressサイトが署名付きコマンドを受け付けるかどうかは、ローカルのキーが決めるためです。TeamUpdraftはアカウント保持者に対し、teamupdraft.comのパスワードを変更すること、使い回している場合はすべて更新することも勧めています。二要素認証を有効にしている場合は、そのリセットも必要です。
管理者は、接続されたサイトに不審なプラグインやアカウントがないかを確認してください。Must-Useプラグインも対象です。あわせて、UpdraftCentralとウェブサーバーのログから、不審なコマンドや動作がないかを調べる必要があります。
侵害の証拠が見つかった場合、目に見えるプラグインを削除するだけでは不十分な可能性があります。TeamUpdraftは、10月17日より前に作成したバックアップからの復元を推奨しています。調査は継続中のため、製品ごとの手順や最新情報については、同社のインシデントページが引き続き正式な情報源となります。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティニュース購読
翻訳元: https://gbhackers.com/malicious-plugins-on-wordpress-sites/