
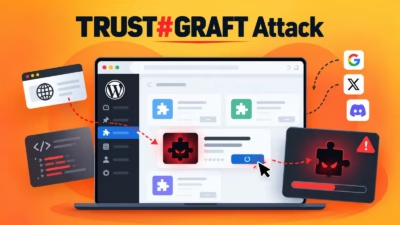
新たな攻撃「TRUST#GRAFT」、WordPress管理者のブラウザをだましてマルウェアプラグインを導入
「TRUST#GRAFT」は、WordPressの認証を一切破らない、JavaScriptからWordPressへの攻撃チェーンです。 この攻撃は、すでにログイン済みの管理者のブラウザに向けられた信頼を悪用します。そのセッションを使って、永続的なPHPバックドアをインストールします。 多くの管理者は、日常のブラウジン
「TRUST#GRAFT」は、WordPressの認証を一切破らない、JavaScriptからWordPressへの攻撃チェーンです。 この攻撃は、すでにログイン済みの管理者のブラウザに向けられた信頼を悪用します。そのセッションを使って、永続的なPHPバックドアをインストールします。 多くの管理者は、日常のブラウジン
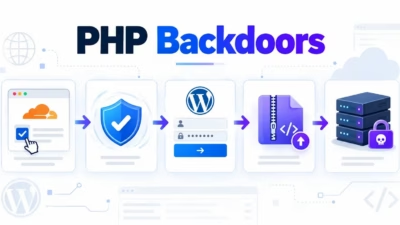
Securonix Threat Researchは、Cloudflareの認証ページを装った偽ページを使い、ログイン済みWordPress管理者のブラウザを、永続的なPHPバックドアの配布経路に変える攻撃チェーン「TRUST#GRAFT」を分析しました。 この攻撃は、サーバーの脆弱性を突いてWordPressに侵入
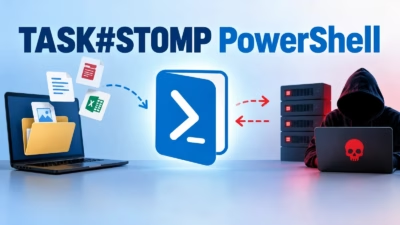
Windowsを標的とするバックドア「TASK#STOMP」は、VBScript、PowerShell、スケジュールタスク、そしてランタイムでのC#コンパイルを組み合わせることで、堅牢な永続化を確立し、業務文書を継続的に窃取します。 このインプラントはスクリーンショットの取得、保存済みWi-Fiパスワードの抽出、クリ
研究者らは、Windows向けバックドア「TASK#STOMP」を解析しました。このマルウェアは被害者のドライブ内を検索して業務文書を見つけ出し、攻撃者のサーバーにアップロードした後もそのまま居座り、新規作成や編集されたドキュメントを次々と窃取していきます。同じマルウェアは、保存済みのWi-Fiパスワ

Securonixが「SMOKE#SCREEN」と呼ばれるキャンペーンを発見。偽のZoom/Adobeアップデートやビジネス文書を装い、武器化されたScreenConnectをユーザーにインストールさせる手口です攻撃者は持続的なリモートアクセスを獲得し、防御機能を無効化したりDropboxやCloudflareと

この攻撃キャンペーンでは、偽のZoomアップデート、業務文書を装った添付ファイル、システムチェックツール、Adobeアップデートページなどを使ってユーザーを騙し、攻撃者が制御するScreenConnectエージェントをインストールさせています。 インストールが完了すると、攻撃者はリモートデスクトップのようなアクセス権

サイバー攻撃者たちは、正規のリモート監視・管理(RMM)ツールであるScreenConnectを悪用して組織を侵害するソーシャルエンジニアリングキャンペーンを展開しており、RMM悪用の手口を新たな領域へと押し広げています。このキャンペーンを発見したSecuronixの研究者たちが「Smoke#Screen」と名付けたこ

Securonixは、サイバーセキュリティ関連のコスト削減機能の拡充、Microsoft Sentinel向け「Threat Analytics」の拡張、そして新たな「Governed AI Agent Detection and Response」機能の追加を発表しました。これらの新機能は、Secu
VEIL#DROPと名付けられた高度な多段階マルウェア配布フレームワークが、企業環境にとって重大な脅威として浮上しています。信頼された クラウドインフラとOS標準コンポーネントを悪用し、PureLog Stealerを完全にメモリ内で展開する手口です。 この攻撃キャンペーンは、非常に巧妙なソーシャルエンジニアリング手
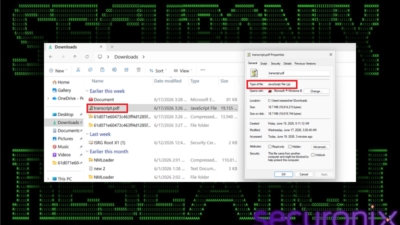
ハッカーは、侵害されたウェブサイトとtranscript.pdf.jsという偽装ファイルを悪用し、PowerShell、信頼された クラウドインフラ、メモリ内実行を多用する多層的なファイルレス感染チェーンを通じてPureLog Stealerを配布しています。 関連する調査資料で解説されているこのキャンペーンは、現代
すべての記事を読み込みました