研究者らは、Windows向けバックドア「TASK#STOMP」を解析しました。このマルウェアは被害者のドライブ内を検索して業務文書を見つけ出し、攻撃者のサーバーにアップロードした後もそのまま居座り、新規作成や編集されたドキュメントを次々と窃取していきます。同じマルウェアは、保存済みのWi-Fiパスワードやクリップボードのテキストも盗み出し、スクリーンショットを撮影し、さらに攻撃者側から送られてくるコマンドを何でも実行します。
Securonix Threat Researchに所属するAkshay Gaikwad氏とAaron Beardslee氏は、感染した1台のマシンをもとに分析を行いました。そのため、Securonixとしても被害を受けた組織の数までは把握できていません。このマルウェアは少なくとも5つの足がかり(4つのスケジュールタスクと、スタートアップフォルダに置かれた自身のコピー)を仕込みます。研究者らは、そのうちの1つだけを除去しても、残りが感染を再構築してしまう可能性があると警告しています。
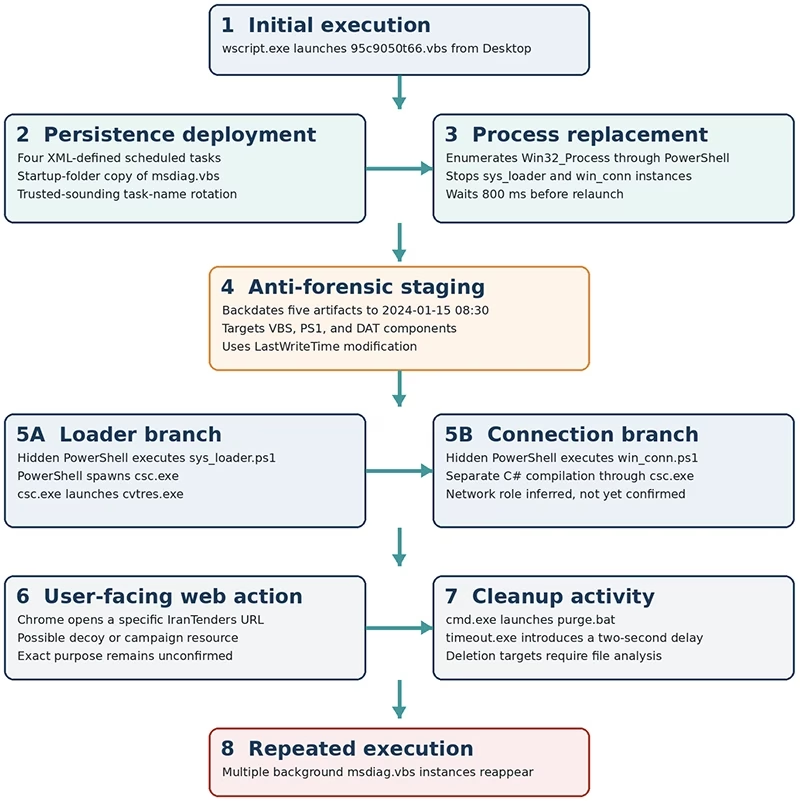
観測されたプロセステレメトリから再構築されたTASK#STOMPの処理フロー(出典:Securonix)
5つの侵入経路
感染は、ユーザーのデスクトップに置かれたVBScriptファイル(Windowsスクリプト)から始まります。このスクリプトは、「Network Audio Service」のようにWindowsのコンポーネントを模した名前で4つのスケジュールタスクを作成し、さらに自身をスタートアップフォルダにコピーして、ユーザーがサインインするたびに再実行されるようにします。関連ファイルは、Windows Defenderのサービスに見えるよう名付けられた「WinDefendSvc」というフォルダに置かれます。
デスクトップ上のスクリプトを削除しても、スタートアップフォルダ内のコピーには何の影響もありません。
窃取処理を担うのは、隠された2つのPowerShellモジュールです。一方は文書を探し出し、もう一方は攻撃者との第2の通信チャネルを維持し続けます。それぞれは相手が停止した場合に再起動させるよう作られていますが、Securonixは両モジュールに同じバグが存在しており、そのウォッチドッグ機能の一部がほとんど機能しない状態になっていることを発見しました。
攻撃者はまだ特定されていない
Securonixの脅威リサーチ部門マネージャーであるBeardslee氏は、「このサンプルのコード、インフラ、TTP(戦術・技術・手順)のいずれも、既知のAPTグループが持つ確立されたツールキットと明確に一致するものはありません。そのため、攻撃者の特定を主張するつもりはありません」と述べています。
このマルウェアは、決められた順序でファイルの種類を処理していきます。「言えることとしては、文書タイプの優先順位(Word→PDF→PowerPoint→Excel、アーカイブより優先)から見て、これは無差別的な犯罪目的のマルウェアというより、企業文書を狙ったスパイ活動を示唆しています」と、同氏はHelp Net Securityに語りました。
このスクリプトはさらに、Chromeで1つのWebページを開きます。「マルウェアが開く『IranTenders』というテーマのドメインは、調達・入札をテーマにしたおとりと一致しており、攻撃者が入札、契約、あるいはイラン関連の貿易・調達を扱う組織を狙っている可能性を示唆しています。ただし、単一のおとりドメインだけでは、標的となる業種や地域を確定できるわけではありません」とBeardslee氏は述べています。SecuronixはIranTendersのサイト自体を悪性とは見なしておらず、さらなる証拠がないままドメイン全体をブロックすることには注意を促しています。同社のアドバイザリには、コマンドサーバーのドメイン、認証トークン、ファイルハッシュが記載されています。各組織は、ネットワークログでこれらのドメインを、エンドポイントセキュリティツールでハッシュを、そして暗号化されたWeb通信を検査している場合はプロキシログでトークンを検索できます。
活動期間はどれくらいか
このキャンペーンがどれくらいの期間活動しているのかと問われたBeardslee氏は、次のように答えました。「このマルウェアは、アンチフォレンジック技術として、自身の複数のファイルのタイムスタンプを2024年1月15日に改ざんしています。この日付は、ファイルのタイムライン調査を誤誘導するために攻撃者が偽造したものであり、実際のキャンペーンがいつ始まったかを示す証拠ではありません。誰かがこれを使って活動時期を推測することには注意すべきです」。Beardslee氏によれば、Securonixがこのキャンペーンの活動期間を特定するには、この1台のマシンの外側にあるデータ、例えば2つのコマンドサーバードメインのドメイン登録履歴やDNS履歴、あるいは他の感染マシンへのアクセスが必要になるとのことです。
スクリプトの実行を未然に防ぐには
「回収されたデータから、感染経路を直接確認することはできませんでした」とBeardslee氏は述べています。同氏の見立てでは、「類似のVBSローダー型キャンペーンが典型的にどう配布されるかを踏まえると、最も可能性が高いのは、スクリプトを含むZIPまたはISO/IMG添付ファイルを添えたフィッシングメールというパターンです」とのことです。
同氏は、デスクトップ、ダウンロード、Tempフォルダ内のファイルをWindows Script Hostが実行した際にブロックまたは警告する�措置、一般ユーザーに対してWindows Script Hostの使用を制限するか署名済みスクリプトのみを許可する措置、そしてメールゲートウェイでISO・IMG・VBS形式の添付ファイルを除去・サンドボックス化・ブロックする措置を推奨しています。
再利用されたコードが残す手掛かり
「これは、腕は立つものの一流とは言えないオペレーターの手によるものだと考えられます」とBeardslee氏は述べています。同氏はこのマルウェアの設計をかなり洗練されていると評価し、互いを監視し合う2つのモジュールや、バックアップサーバーへの自動切り替えといった機能を例に挙げました。しかし、この2つのモジュールにはセキュリティ証明書の検証を回避するためのほぼ同一のコードが含まれており、さらに両方に同じバグが存在していることから、コードが個別に構築・テストされたのではなく、コピー&ペーストされたことを強く示していると同氏は指摘しています。「有能なツールでありながら、再利用またはテンプレート化されたコードベースの上に構築され、内部での厳格なレビューを経ていない、という特徴は、成熟し統制の取れたAPTよりも、中堅レベルのオペレーターに典型的なものです」と同氏は述べています。
「静的にハードコードされた認証トークンは、信頼性が高く確度の高いネットワーク上の指標です。このトークンの値を伴う通信は、どのドメイン宛てであっても注意すべき対象です。被害者ごとにローテーションされないため、今後同じトークンが再び現れれば、同一の攻撃者やインフラに紐づくインシデントをまとめて特定する手掛かりになる可能性があります」と同氏は述べています。
研究者らは、対応にあたる担当者に対し、何かに手を加える前に、マルウェアのファイルとスケジュールタスクの定義を分析用に保存しておくよう助言しています。次に、実行中のスクリプトを停止します。その後、マルウェアが作成したすべてのスケジュールタスク、スタートアップフォルダ内のコピー、展開済みファイルを一括で連携して除去し、2つのコマンドサーバーをブロックします。再起動後は、マルウェアのスクリプトが再び動き出していないことを確認してください。
翻訳元: https://www.helpnetsecurity.com/2026/09/21/taskstomp-windows-backdoor/