
ハッカー、PowerShellとWindowsエラー報告を悪用して感染PCにマルウェアを隠蔽
フィッシング、難読化されたVBScript、PowerShell、正規のWindowsアプリケーションを組み合わせ、感染を隠蔽するマルウェアキャンペーンが確認されました。標的はブラジルとポルトガルのユーザーです。Malwareanalysis service 調査の対象は、Overlord RAT、Lampion、そ
フィッシング、難読化されたVBScript、PowerShell、正規のWindowsアプリケーションを組み合わせ、感染を隠蔽するマルウェアキャンペーンが確認されました。標的はブラジルとポルトガルのユーザーです。Malwareanalysis service 調査の対象は、Overlord RAT、Lampion、そ
Red Cellのサイバーセキュリティ研究者らは、フィッシングメール、隠しスクリプト、正規のWindowsアプリケーションを悪用してコンピューターに感染し、リモートアクセスを確立する3件のマルウェアキャンペーンを発見しました。 研究者のEuler Neto氏による調査では、Overlord RAT、Lampionマル
WatchGuardが、ブラジルの法的通知を装ってOverlord RATを拡散する攻撃の詳細を公開しました。あわせて、マルウェア「Lampion」と、ポルトガルのユーザーを狙う別のリモートアクセス型キャンペーンも報告しています。 WatchGuardは、ブラジルの法的通知を偽装して被害者に悪意あるファイルをダウンロ
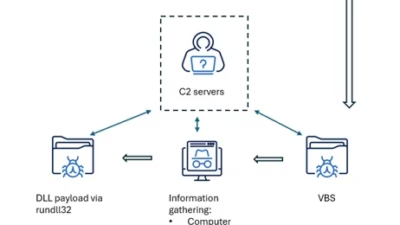
ポルトガルのユーザーを侵害するために、現地化されたフィッシングの手口を悪用する高度な標的型のLampionマルウェアキャンペーンが確認されました。 この活動は、2019年に初めて確認されたブラジル発祥のバンキング型トロイの木馬が継続的に進化していることを示しており、同マルウェアは一貫してブラジル国内の標的ではなく、ポ

新たに確認されたLampionマルウェアの攻撃キャンペーンが、日常的な財務・事務連絡を装ったフィッシングメールを使ってポルトガルのユーザーを標的にしています。 Acronis Threat Research Unit(TRU)の研究者らによると、この攻撃は肥大化・難読化されたHTMLファイルとVisual Basic
古くから存在するブラジル発のバンキングマルウェアが、現在もポルトガルの組織を狙った攻撃で活動を続けています。「Lampion」——日本の紙提灯にちなんで名付けられたこのバンキング型トロイの木馬は、バンキング型トロイの木馬がサンバ音楽と同じくらい文化的に根付いているブラジルで生まれたとされています。初めて発見されたのは2