
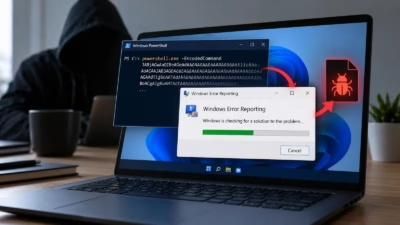
ハッカー、PowerShellとWindowsエラー報告を悪用して感染PCにマルウェアを隠蔽
フィッシング、難読化されたVBScript、PowerShell、正規のWindowsアプリケーションを組み合わせ、感染を隠蔽するマルウェアキャンペーンが確認されました。標的はブラジルとポルトガルのユーザーです。Malwareanalysis service 調査の対象は、Overlord RAT、Lampion、そ
フィッシング、難読化されたVBScript、PowerShell、正規のWindowsアプリケーションを組み合わせ、感染を隠蔽するマルウェアキャンペーンが確認されました。標的はブラジルとポルトガルのユーザーです。Malwareanalysis service 調査の対象は、Overlord RAT、Lampion、そ
Red Cellのサイバーセキュリティ研究者らは、フィッシングメール、隠しスクリプト、正規のWindowsアプリケーションを悪用してコンピューターに感染し、リモートアクセスを確立する3件のマルウェアキャンペーンを発見しました。 研究者のEuler Neto氏による調査では、Overlord RAT、Lampionマル