広告アカウントの管理者を狙う新たなキャンペーンが確認されました。攻撃者はChatGPT、Gemini、Claude、Perplexityを装った偽サイトを用意し、ブラウザ・イン・ザ・ブラウザ(BitB)攻撃でログイン認証情報と多要素認証(MFA)コードを盗み取ります。
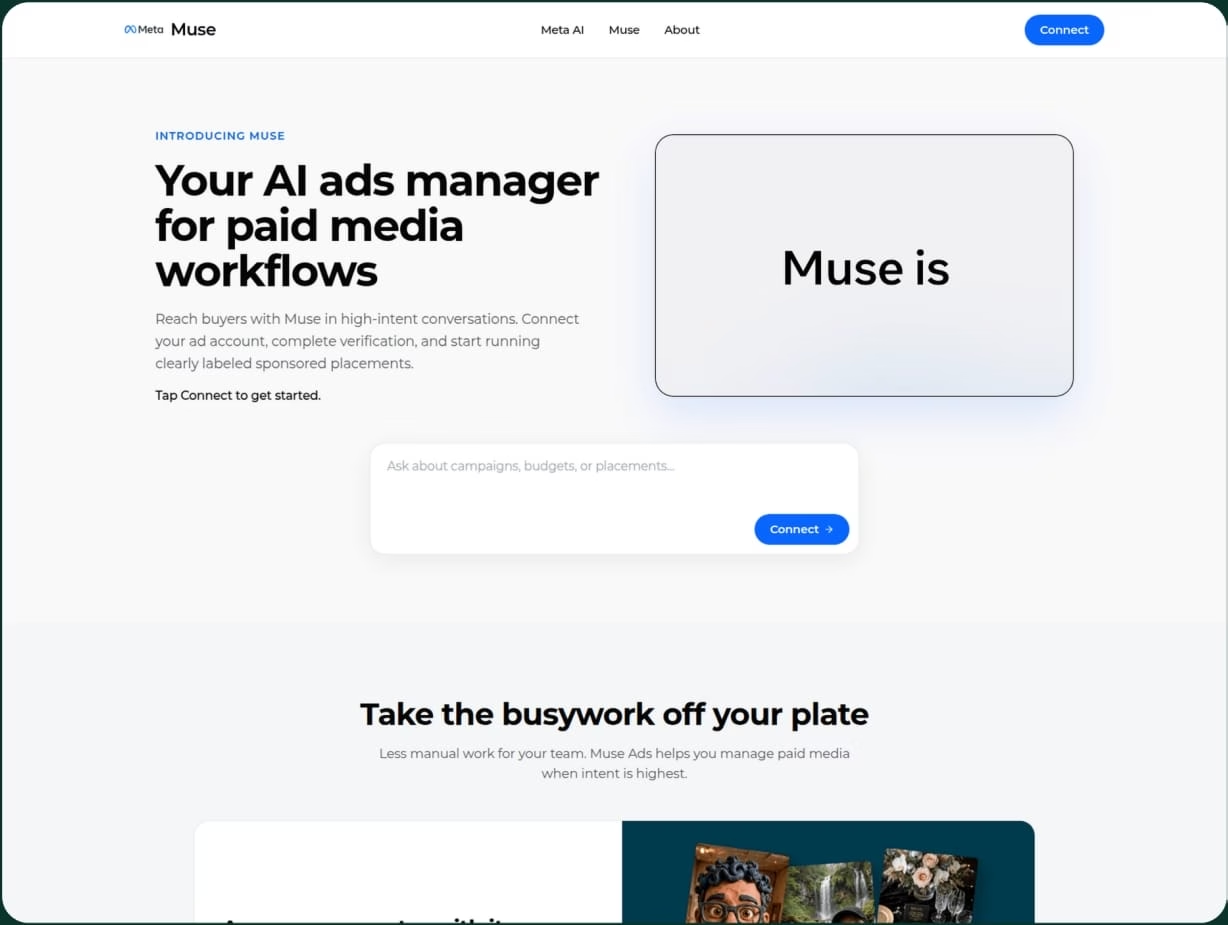
研究者らによると、このフィッシング活動は、Metaが最近発表したAIエージェント「Muse」の登場に便乗したものです。MetaはMuseを、さまざまな個人タスクを支援するアシスタントと説明しています。
悪意あるページが標的とするのは、代理店のスタッフ、メディアバイヤー、そして複数の下流クライアントにまたがるアカウントを持つ管理者です。
こうしたアカウントを手に入れた攻撃者は、利用可能な残高を不正な広告キャンペーンに使えます。ほかのサイバー犯罪者に高額で転売することも可能です。
フィッシングサイト上の偽AI製品は、広告主が購入者にリーチしたり、広告ブリーフを入手したり、広告キャンペーンや支出を計画・監査したりできると謳っています。
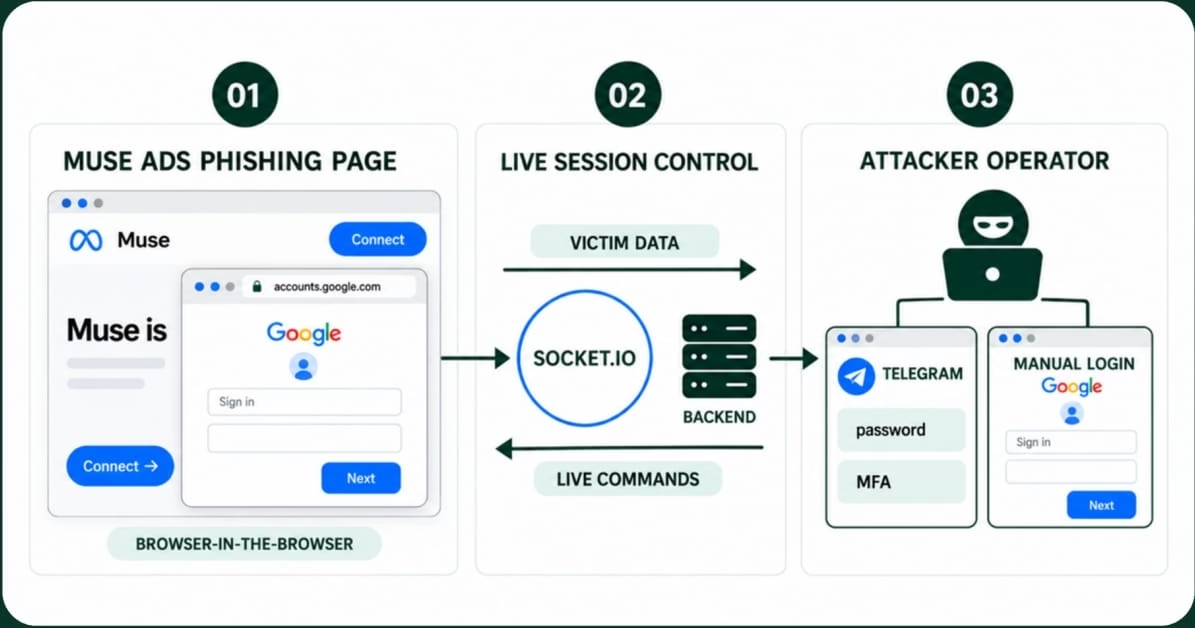
こうした機能を利用するには、ユーザーが自分のアカウントを偽AI製品に接続しなければなりません。ところが「接続」ボタンを押すと、ページ内に偽のGoogleウィンドウが開きます。アドレスバーにはaccounts.google.comと表示されるという念の入れようです。
BitB攻撃とは
ブラウザ・イン・ザ・ブラウザは、セキュリティ研究者のmr. doxが2022年3月に考案したフィッシング手法です。正規のブラウザウィンドウの中に偽のブラウザウィンドウを作り、不正なログインページを表示します。
偽ウィンドウは、本物らしいタイトルやインターフェース、ユーザーが想定するログインURLを備えたログイン用ポップアップに見えます。しかし実体は、被害者の認証情報を盗むために作られたiframeにすぎません。
この手法は長年にわたり広く使われてきました。Steamアカウントを狙った攻撃もその一例です。
ブラウザセキュリティ企業Islandの研究者らは、攻撃者がWindows、macOS、iOS、Androidに合わせてインターフェースを調整するキットを使っていると説明しています。ブラウザのスタイルやダークモードにも対応しています。
被害者がBitBの流れに入ると、人間のオペレーターが処理を引き継ぎ、次に被害者へ何を求めるかを操作します。
攻撃者はパスワードの入力を最大3回求めることがあります。MFAを突破するためにSMSや認証アプリのコードを要求したり、Oktaのプッシュ通知やGoogleの承認プロンプトを表示したり、QRコードを見せたりすることもあります。
オペレーターは、被害者が入力したコードを拒否することも、待機画面で足止めすることもできます。フィッシングの流れをいつでも完了させたり、打ち切ったりすることも可能です。
より大規模なキャンペーンの一端
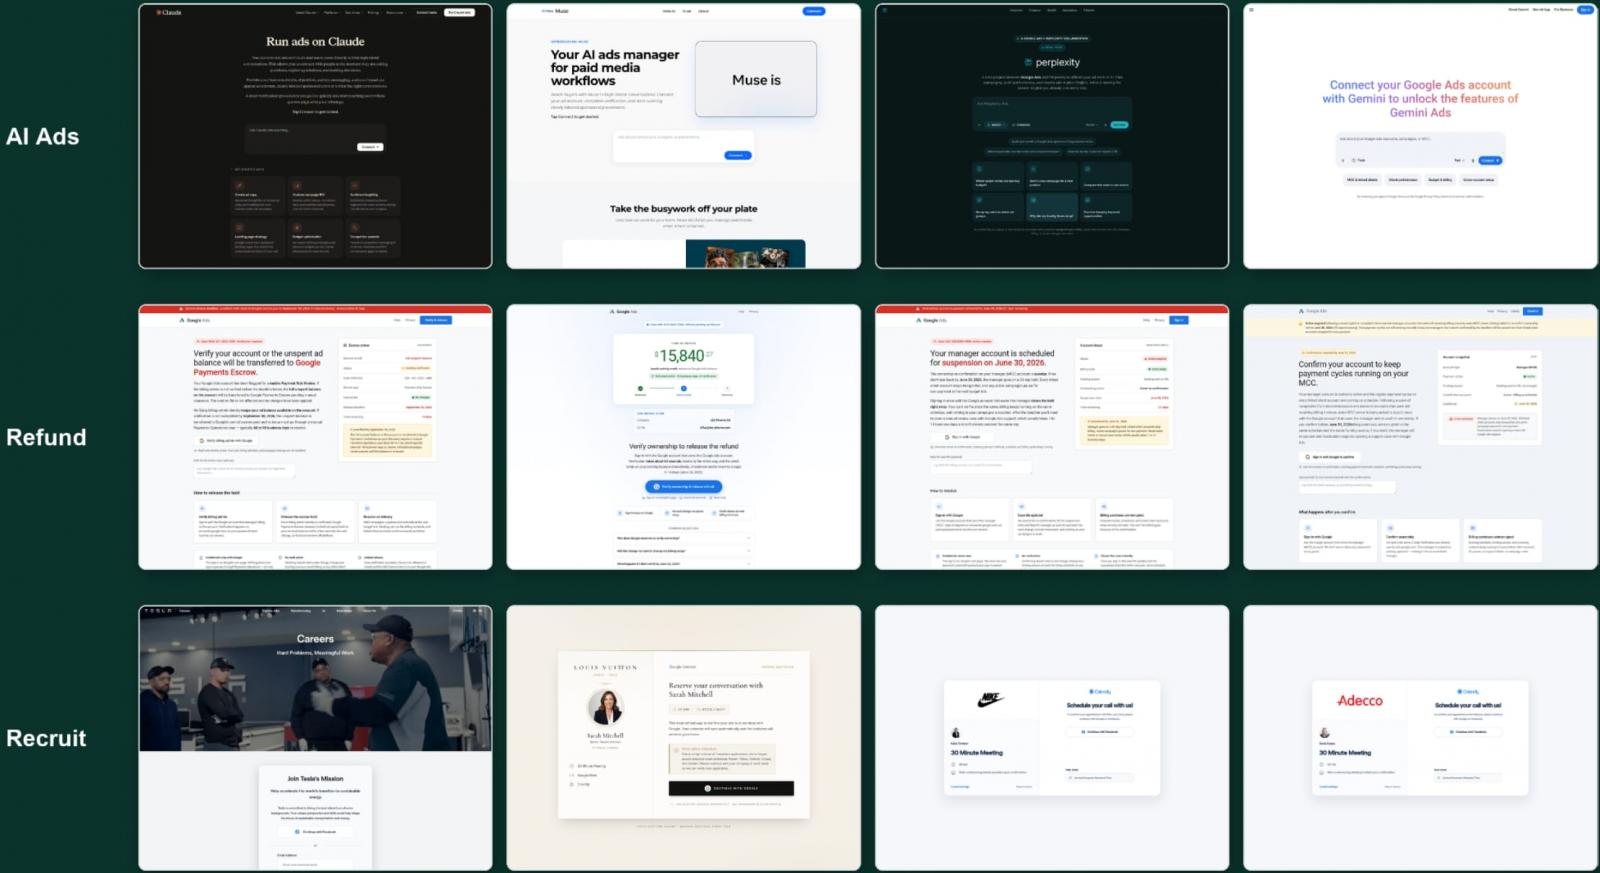
研究者らがキャンペーンのインフラを調べたところ、これはより大規模な活動の一部だと判明しました。偽の求人や返金ページなど、複数の誘い文句が使われていました。
この活動に関連するページはすべて、Next.jsとSocket.IOの構成、共通のAPIエンドポイントを共有しています。多くはVercelのフロントエンドと、RailwayまたはRenderのバックエンドを使っています。
より大規模な活動との関連を突き止められたのは、攻撃者が設定ミスのある公開GitHubリポジトリを通じて古いソースコードを露出させていたためです。これにより、活動は3月までさかのぼって追跡できました。
研究者らはさらに、攻撃に使われたTelegramの制御チャンネルに、数百件の被害者による入力が届いていたことも確認しました。ただし、この数字がアカウント侵害に成功した件数を、そのまま示すとは限りません。
BitB攻撃は巧妙ですが、見破るのは簡単です。iframeは、正規のOAuthポップアップと違い、ブラウザウィンドウの外へ移動することも、サイズを変更することもできないためです。
本物のブラウザウィンドウなら簡単にできる操作ですが、BitBのウィンドウでは実行できません。
Islandの研究者らによると、このフィッシングプラットフォームはGoogle、Meta、TikTok、Oktaのサインインフローに対応しており、コマンドはSocket.IOイベントで送信されます。
研究者らは本日公開したレポートで、次のように述べています。「透過型のリバースプロキシ型キットとは異なり、表示されるプラットフォームはプロバイダーのインターフェースをローカルで再構築し、独自のAPIを通じて認証情報とMFAの状態を収集します」
この仕組みにより通信が偽装され、AI製品が無関係なアプリケーションのバックエンドと通信しているように見えます。
研究者らの調査結果によると、このフィッシング活動は、広告、返金、求人を軸としたキャンペーンに数十のURLを使っていました。レポートには、この活動に関連するすべてのURLの一覧が掲載されています。