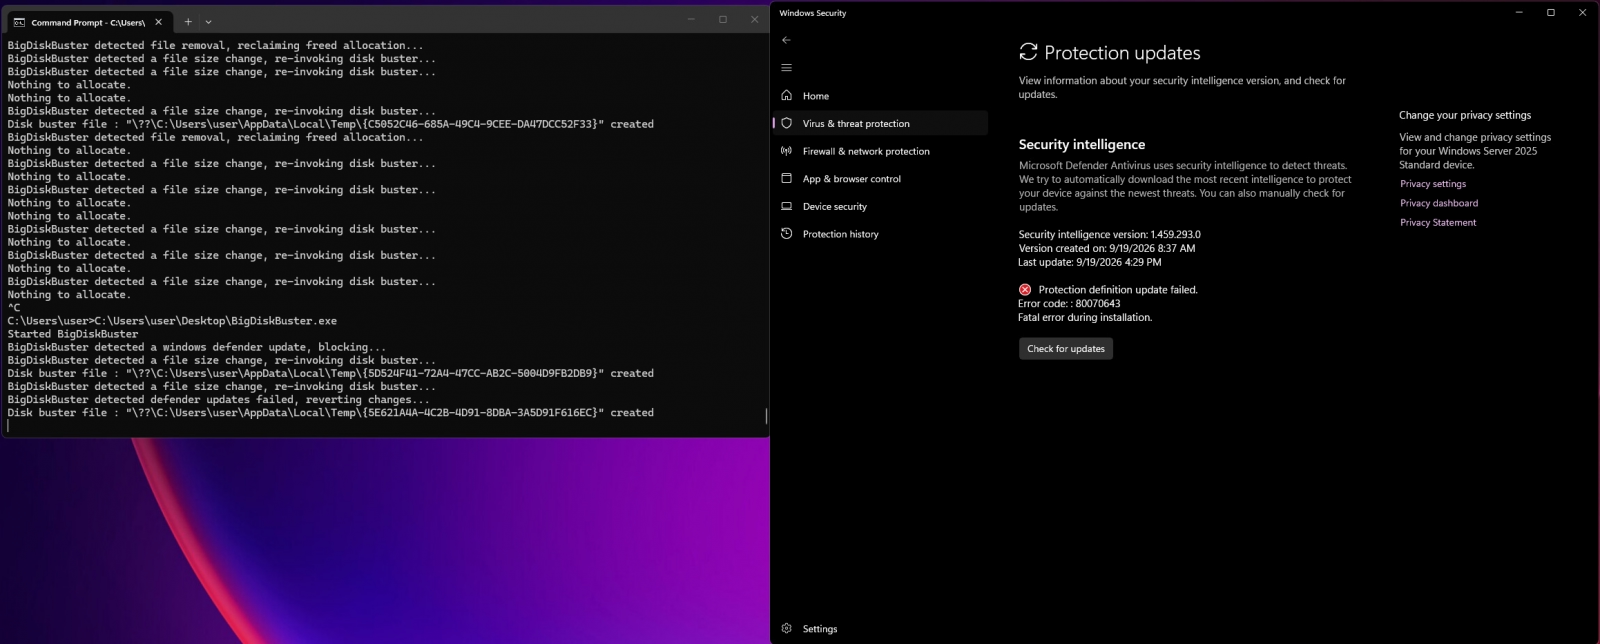
週末にかけて、セキュリティ研究者のAbdelhamid Naceri氏(別名Nightmare Eclipse)が、Microsoft Defenderのアンチウイルス更新をブロックする新たなゼロデイエクスプロイトを公開しました。
Naceri氏はこれをBigDiskBusterと名付け、これは同氏が4月に公開した、標準ユーザーが定義ファイルの更新をブロックできるようにする別のDefenderゼロデイ「UnDefend」と似ていると述べています。
この研究者はさらに、BigDiskBusterはサポートされているすべてのWindowsバージョンで動作し、Defenderの更新をブロックするにはバックグラウンドで実行し続ける必要があると付け加えています。
「面白いツールを作った。Defenderの更新を完全に拒否するので、このツールをバックグラウンドで動かしている限り、現在のバージョンのままになる」と同氏は述べています。
「この概念実証はUnDefendと似ており、Windows Defenderがプラットフォーム/シグネチャの更新を実行するのを防ぐ。サポートされているすべてのWindowsバージョンで動作するようだが、PoCはやや不安定で書き直しが必要な部分もある。ただ、意図は伝わるはずだ」
2026年4月以降、Naceri氏はほぼ10件にのぼるゼロデイエクスプロイトを公開してきました。これは、同氏が2025年3月に不当解雇されたと主張する、Microsoftとの一連の対立の一環となっています(同氏の主張)。
2週間前には、Microsoftが今月のPatch Tuesdayセキュリティ更新プログラムを展開した直後に、SYSTEM権限を付与する別のDefenderゼロデイエクスプロイト(「ShieldCrash」として知られる)を公開しています。
Naceri氏によれば、ShieldCrashはその1週間前にパッチが適用された別のDefender権限昇格の脆弱性「ShieldBreak」を回避するものであり、そのShieldBreak自体も、同研究者が6月に公開し、Microsoftが7月にパッチを適用した別のDefenderの脆弱性「RoguePlanet」を回避するものでした。
Naceri氏が今年公開したゼロデイエクスプロイトには、他にもLegacyHive、BlueHammer、RedSun、YellowKey、GreenPlasma、MiniPlasma、そしてUnDefendがあり、いずれもMicrosoft Defender、BitLocker、その他のWindowsコンポーネントを標的としています。
Microsoftは当初、同社の顧客に「実害をもたらす悪意のある活動」に関与する者に対して法的措置を取ると警告する形で対応し、これによりセキュリティ業界の多くの関係者は、Microsoftがこの研究者を直接脅迫しているものと受け止めました。
MicrosoftはNaceri氏が公開した脆弱性の一部(ShieldBreak、RoguePlanet、YellowKey、GreenPlasma、MiniPlasmaの各脆弱性など)については修正を行っていますが、その他のセキュリティ問題については依然として公式パッチが提供されていません。
BleepingComputerがBigDiskBusterのサービス拒否型ゼロデイについてコメントを求めたところ、Microsoftの広報担当者は直ちには対応できませんでした。