
Canonical、今年2度目のDDoS攻撃でWebサイトに障害
Ubuntuの開発元であるCanonicalのWebサイトが先週、分散型サービス拒否(DDoS)攻撃を受けて障害が発生しました。数カ月前には、同社のインフラがより大規模な攻撃を受けています。 同社は10月8日、Ubuntu Discourseフォーラムへの投稿で攻撃を認めました。同社は「CanonicalのWebサイ
Ubuntuの開発元であるCanonicalのWebサイトが先週、分散型サービス拒否(DDoS)攻撃を受けて障害が発生しました。数カ月前には、同社のインフラがより大規模な攻撃を受けています。 同社は10月8日、Ubuntu Discourseフォーラムへの投稿で攻撃を認めました。同社は「CanonicalのWebサイ
Windows Defenderは一見すると通常どおり動作しているように見えても、実際には古い脅威シグネチャのまま密かに凍結されている可能性があります。Nightmare Eclipseという名で活動するサイバーセキュリティ研究者のAbdelhamid Naceri氏(GitHubプロフィール)は
週末にかけて、セキュリティ研究者のAbdelhamid Naceri氏(別名Nightmare Eclipse)が、Microsoft Defenderのアンチウイルス更新をブロックする新たなゼロデイエクスプロイトを公開しました。 Naceri氏はこれをBigDiskBusterと名付け、これは同氏が4月に公開した、
CISAが3件のLinuxカーネル脆弱性(CVE‑2025‑39682、CVE‑2026‑53266、CVE‑2025‑39964)をKEVカタログに追加Red Hatが実際の悪用を確認、各機関には2026年9月21日締め切りという異例の3日間の猶予これらの不具合はDoS、権限昇格、データ破損を引き起こす可能性が
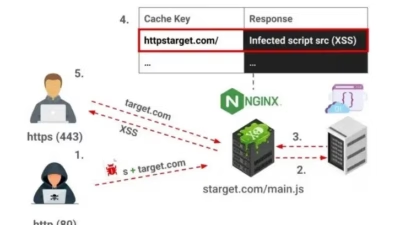
セキュリティ研究者らが、Nginxの脆弱な実装に対してアクセス制御の回避、機密キャッシュページの露出、サービス拒否(DoS)状態の誘発、さらには格納型クロスサイトスクリプティング(XSS)攻撃の実行を可能にする新たなキャッシュポイズニング手法「キャッシュキーインジェクション」を明らかにしました。セキュリティ脆弱性レポ
「キャッシュキーインジェクション」と呼ばれる新たなキャッシュポイズニング手法が公表されました。この手法を使えば、攻撃者はアクセス制御を回避し、キャッシュされた機密コンテンツを露出させ、サービス拒否(DoS)状態を引き起こし、さらには脆弱なNginx環境に永続的なクロスサイトスクリプティング(XSS)ペイロードを仕込め
インターネット・システムズ・コンソーシアム(ISC)は、広く使われているオープンソースのDNSサーバーソフトウェア「BIND」向けに新たなセキュリティアップデートをリリースし、サービス拒否(DoS)攻撃につながる恐れのある14件の脆弱性を修正しました。 このうち7件は深刻度「高」の脆弱性で、悪用されるとプログラムの予
Internet Systems Consortium(ISC)は、14件のセキュリティ脆弱性に対応したBIND 9.20.29をリリースしました。これらの脆弱性は、リモート攻撃者によるDNSSEC保護の回避、リゾルバキャッシュの汚染、CPUやメモリリソースの枯渇、namedサービスのクラッシュなどを引き起こす可能性
インターネット・システムズ・コンソーシアム(ISC)は、named DNSサーバーおよび再帰リゾルバに影響する14件のセキュリティ脆弱性を修正したExtended Support Versionアップデート、BIND 9.20.29をリリースしました。 今回のリリースでは、DNSSEC検証のバイパス、キャッシュポイズ

GitLabは、未認証状態でのファイル漏えいと認証済みユーザーによる認証情報窃取を引き起こす可能性のある2件の重大な脆弱性、およびリモートコード実行を可能にする恐れのある高深刻度の欠陥に対処するため、緊急のセキュリティアップデートを発表しました。Securitytraining courses 同社は2026年9月1
すべての記事を読み込みました