
「BigDiskBuster」、Windows Defenderの更新を凍結させる手口
Windows Defenderは一見すると通常どおり動作しているように見えても、実際には古い脅威シグネチャのまま密かに凍結されている可能性があります。Nightmare Eclipseという名で活動するサイバーセキュリティ研究者のAbdelhamid Naceri氏(GitHubプロフィール)は
Windows Defenderは一見すると通常どおり動作しているように見えても、実際には古い脅威シグネチャのまま密かに凍結されている可能性があります。Nightmare Eclipseという名で活動するサイバーセキュリティ研究者のAbdelhamid Naceri氏(GitHubプロフィール)は
週末にかけて、セキュリティ研究者のAbdelhamid Naceri氏(別名Nightmare Eclipse)が、Microsoft Defenderのアンチウイルス更新をブロックする新たなゼロデイエクスプロイトを公開しました。 Naceri氏はこれをBigDiskBusterと名付け、これは同氏が4月に公開した、
先日公開されたBigDiskBusterという名の概念実証(PoC)プロジェクトが、Microsoft Defenderのプラットフォーム更新およびセキュリティインテリジェンスのシグネチャ更新を完了できなくすると主張しています。これによりサービス拒否(DoS)状態が発生する可能性があり、Windowsエンドポイントが
「BigDiskBuster」と名付けられた新たに公開された概念実証(PoC)ツールは、Microsoft Defender Antivirusによるプラットフォーム更新とセキュリティインテリジェンス更新の両方のダウンロードを妨害すると主張しています。影響を受けたWindowsエンドポイントでは、検知能力が徐々に陳腐
マイクロソフトは、最近の更新プログラムをインストールした後にDefender Antivirusが無効化されたと警告する誤ったアラートが表示される既知の問題を解決しました。 木曜日のWindowsリリースヘルスダッシュボードの更新情報で、マイクロソフトはこの問題が9月17日にリリースされたMicrosoft Defe
史上最多となったPatch Tuesdayの発表から間もなく、腹を立てたセキュリティ研究者「Nightmare-Eclipse」がまたしてもWindowsのゼロデイエクスプロイトを公開しました。このエクスプロイトは権限昇格を可能にし、先月公開された別のWindowsエクスプロイトに対する修正パッチを回避するものです。こ
『Grand Theft Auto VI』(GTA 6)の発売まではまだ3か月ありますが、サイバー犯罪者たちは発売日を待ってはいません。セキュリティ企業Huntressは、早期入手を望むファンを狙って、リーク版を装ったマルウェアを発見しました。 Huntressが解析したサンプルには、複数の異なるマル
セキュリティ バイパスのバイパスのそのまたバイパス ゼロデイ研究者のNightmare Eclipse(別名
ShieldCrashと名付けられた新たに公表された概念実証(PoC)は、Microsoft Defenderを通じてSYSTEM権限レベルで動作しながら任意のファイル読み取りを可能にすると報告されています。 この問題はShieldBreakに対する修正が不完全だったことに起因すると説明されており、CVE-2026-
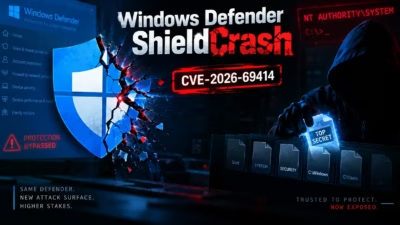
ShieldCrashと名付けられた新たなプロトタイプ実証コード(PoC)が公開され、Microsoft Defenderに未修正の脆弱性が存在することが明らかになりました。この脆弱性を悪用すると、ローカルの攻撃者がSYSTEMコンテキストで任意のファイル読み取りアクセス権を取得できます。脆弱性発見サービス MSNi
すべての記事を読み込みました