Master of Maltは、BigCommerceのサードパーティアプリ「Ribon」に関連するアプリケーションキーが攻撃者によって侵害された疑いがあるとして、顧客データ侵害を報告しました。RibonはFastrブランドを名乗るBe A Part Ofが管理するアプリです。
BigCommerceは2026年9月18日にこのインシデントを同小売業者に通知し、Master of Maltは数時間以内に影響を受けた顧客への連絡を開始しました。
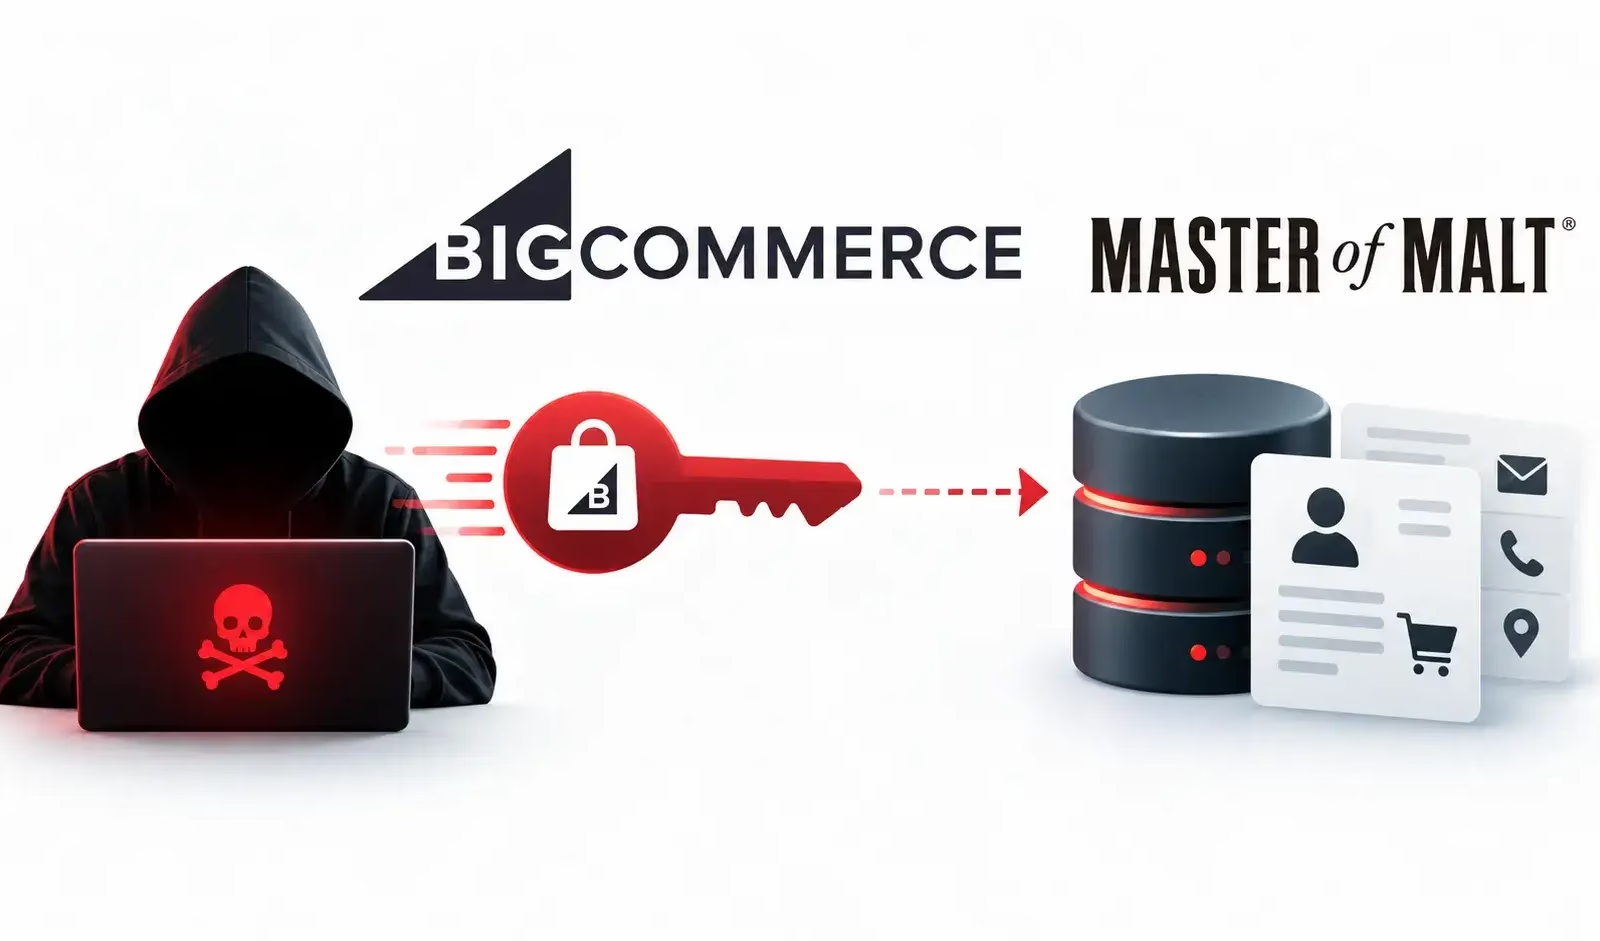
同社によると、攻撃者は盗んだRibonのアプリケーション認証情報を使い、BigCommerceに保存されていた顧客情報に、9月13日17:21(BST)から、盗難鍵が失効された9月17日21:12(BST)までアクセスしていたとのことです。
悪用されたBigCommerceアプリキー
流出した情報には、顧客の氏名、メールアドレス、電話番号、住所が含まれていました。Master of Maltは、パスワードやカード情報、その他の決済情報は別の、侵害を受けていないシステムに保存されているため、攻撃者がこれらにアクセスすることはなかったと説明しています。
Master of Maltの創業者であるJustin氏は、顧客への通知の中で次のように述べています。「攻撃者はRibonが保有するBigCommerceアプリケーションキーの侵害に成功し、これを使って当社システム内の顧客データにアクセスしました」。
BigCommerceは9月17日に問題のアプリケーションを削除し、侵害はもはや進行していないとMaster of Maltに保証しました。その後Master of Maltは自社システムの全面監査を実施し、影響を受けた可能性のある顧客をすべて特定した上で通知を発出しました。
続報の中で同小売業者は、Master of Malt自体が主な標的だったとは考えていないと説明しています。狙われたのは、多くのBigCommerceストアに導入されているRibonだったとみられます。
攻撃者はこのアプリのアクセスキーを入手したことで、アプリケーションに認められた正規のアクセス権限を通じて、BigCommerce上の顧客データを照会できるようになりました。今回のインシデントは、サードパーティのeコマース連携が抱えるリスクを改めて浮き彫りにしました。単一のアプリケーション認証情報が、複数の加盟店環境にまたがる広範なアクセスを許してしまう恐れがあるためです。
Master of Maltによると、Ribonの運営元であるFastrから最初の直接確認を得たのは9月18日18:55(BST)でした。開示の時点では、他に影響を受けた可能性のある事業者からの公表は確認されていなかったとしています。
Master of Maltは今後、BigCommerceと協力し、より厳格なAPI認可制御を求めていく方針です。同社は、単一のアプリキーの侵害が多数のストアの情報流出につながりかねない以上、いかなるサードパーティアプリケーションもこのような形で顧客記録にアクセスできるべきではないとの立場を示しています。
今回の侵害は、SaaSプラットフォームとその利用企業双方にとって、サードパーティ連携を厳格に管理することの重要性を浮き彫りにしています。アプリケーションのアクセス範囲を定期的に見直し、APIの認証情報をローテーションし、不要な権限は取り消すべきです。アプリの認証情報は、その機能に必要な最小限のデータと操作に制限し、不審なAPIアクティビティは悪用の兆候がないか監視する必要があります。
Master of Maltは本件を英国情報コミッショナー事務局(ICO)に報告し、9月19日付でケース番号IC-569770-Y1R9が発行されました。
決済データは流出しなかったものの、盗まれた連絡先情報は、説得力のあるフィッシングやスパム、電話を使ったソーシャルエンジニアリング攻撃に悪用される恐れがあります。攻撃者はMaster of Malt、配送業者、銀行、あるいはBigCommerce関連サービスを装い、顧客の住所や注文に関連する情報を使って信憑性を高めてくる可能性があります。
Master of Maltは、パスワードや決済情報を求めたり、リンクのクリックを促したりする不審な連絡には注意するよう、影響を受けた利用者に呼びかけています。同社は、メールや電話で顧客に決済情報やパスワードの提供を求めることは一切ないと強調しています。
また、予期しないメッセージに直接返信するのではなく、Master of Malt公式サイトに掲載されている連絡先情報を利用するよう呼びかけています。
SOCのアラート調査時間を1件あたり21分短縮。即座に対応できるIOCコンテキストでSOCを強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/hackers-abuse-stolen-bigcommerce-app-key/