中国の脅威アクターが、ChromeとWindowsのゼロデイ脆弱性を連鎖させたエクスプロイトキットの利用を拡大し、巧妙に作り込まれた偽サイトを使って被害者をマルウェアに感染させていることが分かりました。
Volexityは、2026年9月3日と9月4日に観測されたキャンペーンで報道機関や政策団体を装った偽サイトを使用していた活動を、UTA0565として追跡している3番目の中国系アクターに関連付けました。
この活動は、Volexityが9月9日に報告した、UTA0560とJungleBambooという2つの別の中国系グループが特定の標的に対して同じ中核エクスプロイトチェーンを使用していたという報告に続くものです。
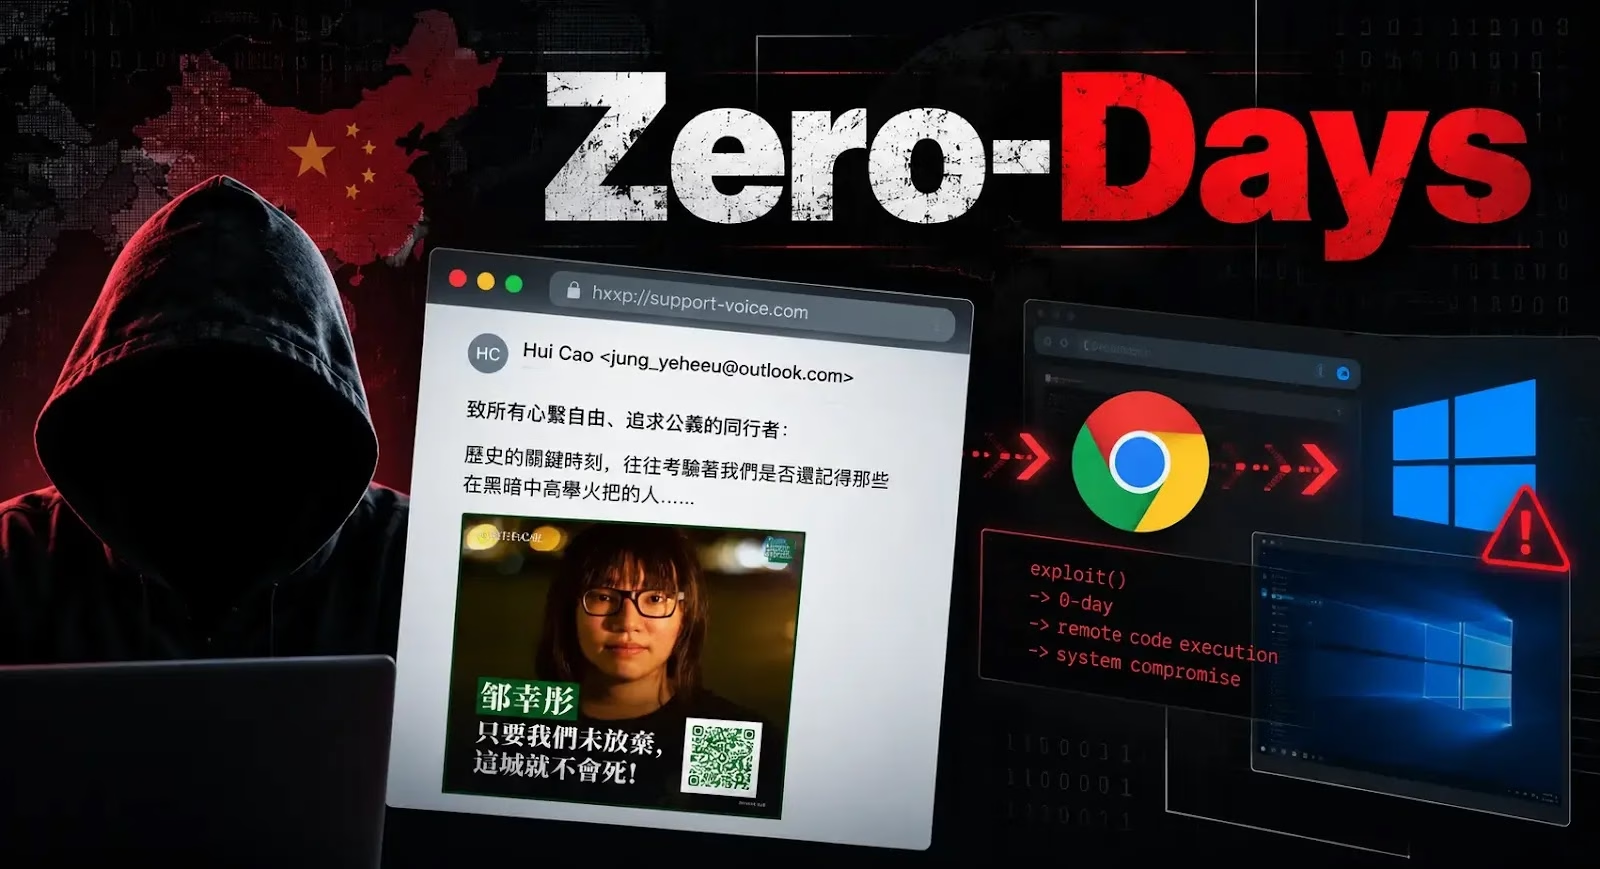
このエクスプロイトチェーンは、Chromeの脆弱性であるCVE-2026-85046とCVE-2026-87491を悪用し、続いてWindowsカーネルのローカル権限昇格の欠陥であるCVE-2026-85880を悪用するというものです。
CVE-2026-85046は、細工されたHTMLページを通じてChromeのサンドボックス内でコード実行を可能にする、深刻度の高いV8型混同(type-confusion)の脆弱性です。
UTA0565は、政治的テーマや組織名を騙ったルアーを用いたフィッシングメールを利用していました。
ある中国語のメールは、収監中の香港活動家である周庭(Chow Hang-tung)氏への支持と、六四(天安門事件)追悼活動の弾圧への反対を呼びかける内容でした。別のキャンペーンでは、Center for American Progressになりすましていました。
これらのメールは被害者を、正規サイトに酷似するよう作られた攻撃者管理下のタイポスクワッティングドメインへ誘導するものでした。
例として、China Digital Timesになりすましたchinadigitaltimes[.]topや、americanprogress[.]orgになりすましたamericanprgoress[.]topが挙げられます。
偽のAmerican Progressサイトは、表示されるコンテンツの大部分を正規サイトから読み込むことで、本物らしく見せかけていました。
しかしその裏で、エクスプロイトのコンポーネントを含むconfig.htmlを読み込む非表示のiframeを密かに埋め込んでいました。この手法により、攻撃者は信頼できそうなコンテンツを表示しつつ、裏側で悪意あるコードを実行することができました。
このエクスプロイトチェーンは、まずChromeのV8エンジンを標的にし、次にブラウザのサンドボックスから脱出し、最後にWindowsカーネルの欠陥を悪用して権限を昇格させます。
Volexityが以前に行った分析では、この共通のチェーンがChromeブラウザのプロセスにコードを注入し、各脅威アクターがそれぞれ選んだ異なるマルウェアを展開できることが判明していました。
UTA0565版のキットは、americanprgoress[.]topからchrome_cleanup.exeという名前のペイロードをダウンロードしていました。このサイズ893KBのWindows実行ファイルは、SHA-256ハッシュ値8858ea412dc306b3558885af18006c5ca24689e8875733b5e13b3c2692e603cbを持っています。
Volexityはこのペイロードを、これまで文書化されていなかったマルウェアファミリーであるCLEANGULPとして追跡しています。このマルウェアはC言語で書かれており、解析を困難にするため大幅に難読化されています。
このマルウェアは%LOCALAPPDATA%\Microsoft\IME\MicrosoftIME.exeとして自身をインストールし、永続化を維持するために「MicrosoftIME」という名前のスケジュールタスクを作成します。
CLEANGULPは、シェルコマンドの実行、プロセスの一覧取得、ファイルのアップロードとダウンロード、ビーコンオブジェクトファイルの実行が可能です。ハードコードされたコマンド&コントロールドメインであるthecovnresation[.]com(The Conversationのタイポスクワッティング)と通信します。
このマルウェアはHTTP通信を使用し、リクエストとレスポンスのデータはAES-256-GCMで暗号化された上でBase64エンコードされています。
研究者らはまた、personclouds[.]com、outsourcingwise[.]net、halal-navi[.]net、halaltak[.]net、borneobulletins[.]topなど、関連する不審なドメインも特定しています。
これらのドメインは、フィッシング、エクスプロイトの配信、マルウェアのホスティング、あるいはコマンド&コントロール活動を支援している可能性があると、Volexityは述べています。
複数の中国系アクターが同一のエクスプロイトキットを繰り返し使用している事実は、このツールが中国に関連する複数のサイバースパイチーム間で共有されている可能性を示唆しています。
組織は、ChromeとWindowsのセキュリティアップデートを至急適用し、挙げられたドメインをブロックするとともに、「MicrosoftIME」という名前の不審なスケジュールタスクがないか調査すべきです。
16,000以上のSOCチームがANY.RUNを使って脅威調査を効率化し、手作業の負担を減らしています。貴チーム向けに詳しく見る
翻訳元: https://cyberpress.org/chinese-hackers-exploit-chrome-zero-days/