
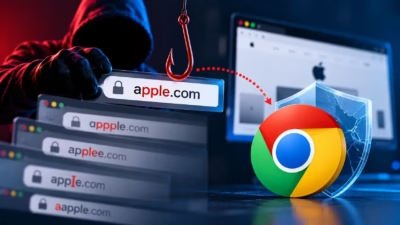
研究者ら、ChromeのフィッシングAnti対策を回避する新たなドメイン偽装手法を発見
研究者らは、国際化ドメイン名(IDN)に関する2つのエッジケースを特定しました。これらは、ChromiumのUnicode表示の保護機能や一部のナビゲーション警告を回避します。 2026年10月3日に公開された研究では、キリル文字とラテン文字を慎重に選んで組み合わせることで、これらの保護機能を作動させずに、信頼された
研究者らは、国際化ドメイン名(IDN)に関する2つのエッジケースを特定しました。これらは、ChromiumのUnicode表示の保護機能や一部のナビゲーション警告を回避します。 2026年10月3日に公開された研究では、キリル文字とラテン文字を慎重に選んで組み合わせることで、これらの保護機能を作動させずに、信頼された
攻撃者が3つの国別コードドメインを乗っ取り、主要Webサイト向けの不正なHTTPS証明書を取得偽の証明書により、対象ドメインに対する巧妙な通信傍受やフィッシングが可能になる恐れGoogleは証明書を失効させ、Chromeユーザーを保護するとともに、影響を受けた組織に警告サイバー犯罪者がこのほど、3つの国別コードト
攻撃者が3つの国別コードトップレベルドメイン(ccTLD)のレジストリを侵害し、複数のGoogleドメインや他組織のサイトを対象とするHTTPS証明書を不正に取得していたことがわかりました。 Googleの Chrome Secure Web and Networking Teamが10月6日に公開した投稿によ
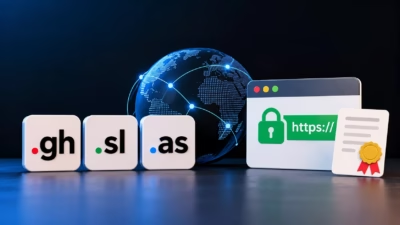
攻撃者が第三者の国別コードドメイン(ccTLD)のインフラを侵害し、権威DNSレコードを改ざんすることで、Googleの複数のドメインやその他の組織に対する不正なHTTPS証明書を取得しました。 被害が確認されたのは、ガーナ、シエラレオネ、米領サモアに関連する.gh、.sl、.asの名前空間です。Googleは、自社
Googleは、ChromeブラウザとChromeOSオペレーティングシステムの更新プログラムを公開しました。Googleは10月6日、デスクトップ向けStable Channelアップデートをリリースしました。デスクトップユーザーにとって最も重要な更新です。Chromeのバージョンは、Linux版が155
ハッカーがガーナ、米領サモア、シエラレオネの国別トップレベルドメイン(ccTLD)に関わるサードパーティの運用事業者を侵害し、権威DNSレコードを改ざんしました。これにより、Googleの複数のドメインに対する不正なHTTPS証明書を取得したほか、.GH、.AS、.SLの各ccTLD配下のドメインも乗っ取りました。
セキュリティ
3つの国別トップレベルドメイン(ccTLD)の管理権限を奪った攻撃者が、そのアクセスを悪用し、Googleの複数のドメインや他の大手組織が運用するドメインのHTTPS証明書を不正に取得していたことが分かりました。Googleが火曜日に公表しました。 攻撃者は、.gh(ガーナ)、.sl(シエラレオネ)、.as(米領サモ
無害なタイマーに隠された裏の役割 Chromeで最も無害に見えるタイマーが、まったく別の仕事をこなしていた可能性があります。ユーザーの目に映るのは、見慣れた開始ボタンだけです。 Spurのチームは、ブラウザ拡張機能に組み込まれたMellowtel SDKが、家庭の接続を分散ネットワークのノードに変
Volexityの研究者は、国家との関連が指摘される別の中国系脅威グループが、複数のキャンペーンにわたって3つのゼロデイ脆弱性を連鎖させた攻撃を仕掛けていたことを突き止めました。同社が月曜日に公開したブログ記事で明らかにしています。 研究者によると、同社がUTA0565として追跡しているこの脅威グループは、脆弱性が公
すべての記事を読み込みました