
中国系APTが正規サイトを模倣、ChromeとWindowsのゼロデイ脆弱性を悪用してバックドアを配布
中国系の脅威アクターとしては3例目となるグループが、信頼できるウェブサイトを複製し、ChromeとWindowsのゼロデイ脆弱性を連鎖的に悪用して、これまで確認されていなかったバックドアを展開するフィッシングキャンペーンに関与していたことが判明しました。 この活動は2026年9月3日および4日に発生しており、標的とな
中国系の脅威アクターとしては3例目となるグループが、信頼できるウェブサイトを複製し、ChromeとWindowsのゼロデイ脆弱性を連鎖的に悪用して、これまで確認されていなかったバックドアを展開するフィッシングキャンペーンに関与していたことが判明しました。 この活動は2026年9月3日および4日に発生しており、標的とな
中国系の脅威アクターであるUTA0560とJungleBambooが、Google Chromeのゼロデイ脆弱性とWindowsカーネルの権限昇格の欠陥を連鎖させ、NGOなどを標的としたフィッシングキャンペーンを展開していたことが明らかになりました。 Volexityは2026年9月1日に検知したこの一連の攻撃活動を
Google Chromeおよびウィンドウズカーネルの新たに公表された脆弱性チェーンにより、標的を侵害し、スパイ活動用マルウェアを展開し、ブラウザの認証情報を盗み出すことが可能になっています。 Volexityによると、UTA0560とJungleBamboo(APT31、Violet Typhoon、TA412とし

「BlueMoon」攻撃は3つの高深刻度のChromeおよびWindowsの脆弱性を連鎖させるもので、高度な悪用手法がより迅速かつ再利用可能になりつつあることへの懸念が高まっています。 新たなエクスプロイトキットが、「後で
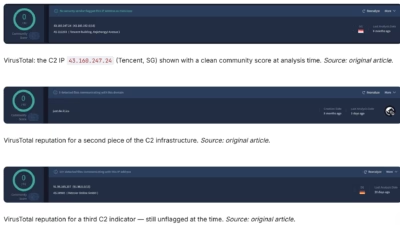
当初は一見よくあるCobalt Strike Beaconに見えたものが、実際にはさらに危険な代物であることが判明しました。研究者たちは今回、SakDriverと呼ばれるマルウェアを分析しています。これはWindowsのカーネルレベルで完全に機能するルートキットで、プロセスやネットワーク接続を隠蔽

Anthropicによると、Mythos Previewは新たに開示されたソフトウェアの脆弱性から数時間で実用的なエクスプロイトを開発できるとのことで、これまで数日から数週間かかっていたプロセスを大幅に短縮します。 Anthropicの最近のサイバーセキュリティ研究は、主にゼロデイ脆弱性、すなわちソ

出典:ArtemisDiana via Alamy Stock PhotoBYOVD脅威に関するシリーズのパート2です。パート1はここで読むことができます。かつて脅威状況では稀だったEDRキラーは、現在では複雑なランサムウェア攻撃の中心的存在となっており、エンタープライズセキュリティチームが答えを探し回る状況を招いてい

Microsoftは今月初めにこの機能が利用可能になる前に、Windows Ad...
Microsoftは、基盤システムおよび主要製品に影響を与える63件の脆弱性に対...