攻撃者は、フランスのセキュリティ企業CrowdSecの元従業員のパソコンをShai-Huludワームで侵害し、そのGitHubアカウントのOAuthトークンを盗み出すことで、約170件の非公開GitHubリポジトリを窃取しました。
CrowdSecは先週、この侵害を認めブログ記事で、5月に発生した攻撃の詳細とその経緯を説明しました。同記事によると、攻撃者は元従業員の端末からGitHub APIトークンを盗み出し、そのトークンがCrowdSecの非公開リポジトリへの読み取り権限を保持していたため、わずか数分の間にそれらのリポジトリの中身をダウンロードしました。
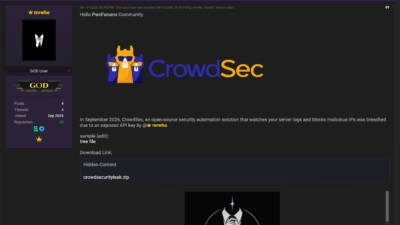
CrowdSecがこの侵害に気づいたのは9月16日、あるユーザーがアンダーグラウンドのサイバー犯罪マーケットプレイス「pwnforum」にCrowdSecのGitHubのソースコードを含むアーカイブを公開したことがきっかけでした。その後、Fuites Infoチームがこの漏えいについてCrowdSecに連絡し、同社は調査を開始しました。Fuites Infoは、CrowdSecの公表を受けて先週、独自の投稿でこの件について取り上げています。
「現時点で、漏えいがCrowdSecurityのソースコードに限定されていることはかなり高い確度で判明しています。130以上の公開リポジトリと多数の非公開リポジトリが含まれます」と、CrowdSecのCEOであるPhilippe Humeau氏はブログ記事に記し、CrowdSecのインフラやデータベースへのアクセス・侵害は一切なかったと付け加えました。攻撃者は「オープンソースソフトウェア、当社の非公開ソースコード、ビルドパイプラインのいずれにおいても」、自らの目的のためにCrowdSecのソースコードを改ざんした形跡もないとしています。
9分間のサイバー攻撃が示すサプライチェーンリスク
CrowdSecの調査によると、攻撃は5月22日の協定世界時(UTC)午前5時52分から午前6時01分の間に発生し、BreachForumの創設者の一人と、オンライン上で「diencracked」と名乗るメンバーが、トロントのIPアドレスからGitHubリポジトリのデータをダウンロードしたとみられます。
同社の調査は最終的に、GitHubのOAuthトークンを含むURLの特定に至り、捜査担当者はこのトークンが非公開リポジトリへのアクセスに使用されたことを突き止めました。しかし、そのトークン自体はGitHub自身の監査記録にはすでに存在していなかったため、CrowdSecはGitHubの協力を仰ぎ、アクセスがどのように行われたのかを調べました。
最終的に、捜査担当者は攻撃者によるリポジトリ操作の痕跡を実行元アカウントまでたどり、それが「正当な理由でGitHub組織に在籍したまま会社を退職したばかりの元CrowdSec開発者」のアカウントであり、そのアカウントがリポジトリのダンプに使われたことを特定した、とHumeau氏は記しています。
「この元従業員はTanStackのサプライチェーン攻撃によって侵害されていました。手口も一致しています」と同氏は記しています。同社はインシデントから3日後の5月25日に、このアカウントをGitHubから削除しました。
Suzu Labsの共同創業者兼最高執行責任者であるDenis Calderone氏は、この事案は基本的なセキュリティ対策の徹底で防げたはずだと指摘します。
「退職者が出た瞬間にアクセス権を失効させるのは、セキュリティの基本中の基本です」と同氏は述べます。「初歩的な話です。しかしCrowdSecはそれを怠っていました。未完了の業務を片付けられるようにと、退職した従業員のGitHubアクセス権を開いたままにしており、その放置されたアカウントこそが、攻撃者が170件の非公開リポジトリを複製するために使われたのです」
CrowdSecはコメント要請にすぐには応じませんでした。ただしHumeau氏はブログ記事の中で、CrowdSecはすでに、厳格な権限分離、二要素認証、パスワードウォレット、広範なログ記録、ペネトレーションテスト、監査など、多数のセキュリティ対策を導入済みだったと指摘しています。
防御側が得るべきその他の教訓
CrowdSecほど厳重に対策を講じていた企業でさえ、たった一つの基本的なセキュリティ上の落ち度によってサプライチェーン攻撃の被害に遭い得るという事実は、一般的な組織がさらに大きな侵害リスクにさらされていることを裏付けている、とセキュリティ企業Black Hills Information Securityのオーナーであるジョン・ストランド氏は指摘します。「明白な疑問は、同程度のセキュリティの厳格さを持たない他の企業が、一体どれだけ侵害されているのかということです」と同氏はDark Readingに語っています。
CrowdSecがインシデント当時に欠いていた対策の一つがエンドポイント検知・対応(EDR)であり、開発者の端末には導入が義務付けられていなかった、とHumeau氏は認めています。
「その後、悪意あるパッケージや拡張機能などに積極的に着目するエンドポイント保護の利用を開始しました」と同氏は記しています。「サプライチェーン攻撃が新たな脅威として蔓延し、事実上誰もがその被害に巻き込まれかねない今、もっと早くこの対策を取っておくべきでした」
実際、退職者が出たその日のうちにアカウントを確実に無効化することに加えて、「コードやインフラに触れるあらゆるワークステーションにEDRを導入する」ことも、汚染されたパッケージによる攻撃への対策として望ましい実践だとCalderone氏は言います。なぜなら「その開発者のノートパソコンは今や攻撃対象領域の一部になっているからです」。
また、組織は自社のソースコード自体を機微なデータとして扱い、同様の攻撃から保護すべきだ、とCalderone氏は付け加えます。「攻撃者に先んじて、ハードコードされた機密情報がないかスキャンしてください」と同氏は助言し、「これまでコミットされたものはすべて、いつ公開されてもおかしくないと想定すべきです」と述べています。