CrowdSecは、2026年5月に発生したTanStack npmサプライチェーン侵害に関連する事案により、攻撃者が約170件の非公開GitHubリポジトリを複製し、社内のソースコードと限定的な機密連絡先情報が流出したことを公表しました。
同社によると、侵入の発端は元従業員のGitHub OAuthトークンにあり、攻撃者はTeamPCP(別名UNC6780)によるTanStack侵害事案を通じてこのトークンを入手したとみられています。
CrowdSecは、自社の本番インフラ、データベース、CI/CDパイプライン、オープンソースコードについては改ざんや直接的な侵害を受けていないと強調しています。
TeamPCPは5月11日にTanStackのnpmエコシステムを侵害し、認証情報窃取マルウェア「Shai Hulud」を42個のパッケージに埋め込みました。
この悪意あるキャンペーンは開発環境を標的とし、GitHubトークン、クラウド認証情報、SSHキー、その他の機密情報を狙ったものでした。
5月22日の協定世界時05:52から06:01の間に、攻撃者は最近退職したCrowdSec従業員に紐づくGitHub OAuthトークンを使用し、約170件の非公開リポジトリの中身をダウンロードしました。
Gitのメタデータによると、この活動はカナダ・トロントに位置情報が特定されるIPアドレスから行われ、システムのタイムゾーンはUTC-4と一致していました。
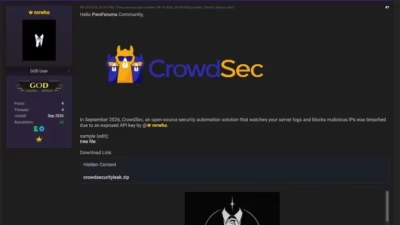
攻撃者はその後、9月16日に侵害フォーラム上でCrowdSecのリポジトリをまとめたアーカイブを公開しました。このアーカイブには130件を超える公開リポジトリに加え、非公開コード、SaaSコンソールのコンポーネント、データサイエンス関連のスクリプト、自動化ツール、社内プロジェクト資料が含まれていました。
CrowdSecによると、アーカイブに含まれる最新のコミットの日付は5月22日であり、これが調査担当者による窃取の日時と範囲の特定に役立ったとしています。
フォレンジック分析により、oauth2:gho_トークンを含むGitHubのリモートURLが発見され、リポジトリの複製操作がインフラへの直接侵害ではなく、GitHubのOAuth認証情報を利用したものであったことが確認されました。
CrowdSecは当初、監査ログ上でこのトークンを特定するのに苦労しました。というのも、事案発覚時点ですでにトークンが失効ないし無効化されていたためです。その後GitHubのサポートチームがトークンの利用履歴の追跡に協力し、該当期間のGit活動記録を提供しました。
調査の結果、この活動は退職後もGitHub組織内に残っていた従業員アカウントに関連付けられていることが判明しました。CrowdSecは、当該開発者が未完了の作業を終えられるよう、一時的にアクセス権を保持していたとしています。
このアカウントは、リポジトリの複製活動から3日後の5月25日に組織から削除されました。
CrowdSecは、さらなる調査の結果、攻撃者がコードをコミットしたり、リポジトリを改変したり、CI/CDワークフローを変更したり、AWSインフラにアクセスしたりした形跡は見つからなかったとしています。
この元従業員が保持していたより広範なアクセス権はすでに失効しており、攻撃者がGitHub上のソースコードアクセスを超えて他の領域へ横展開する余地は限られていました。
流出したコードベースには、有効なAWS Simple Notification Service(SNS)の認証情報が1件含まれていたと報告されています。CrowdSecによると、このトークンは単一のSNSトピックへの通知送信に限定してスコープが設定されており、より広範なAWSリソースへのアクセスには利用できなかったとしています。
この認証情報は8月17日にIPアドレス23.234.84.102から、GetCallerIdentityおよびListTopicsのリクエストを用いてテストされました。CrowdSecの説明によると、このIAMロールにはより広範なアカウントアクセスの権限がなかったため、活動はこれらの確認作業以上には進展しなかったとのことです。
同組織はまた、このアーカイブに83人のユーザーのメールアドレスが含まれていたことも公表しました。これは同社の約150,000人のユーザーのうち0.05%未満に相当します。
さらに、2020年当時の潜在投資家51人に関する氏名、メールアドレス、投資関連の情報も流出していました。CrowdSecは、影響を受けた個人への通知および関係当局への報告を行う方針を示しています。
CrowdSecによると、権限分離、2要素認証(2FA)、スコープを限定したクラウド権限、機密情報管理、コードスキャン、パッケージの経過期間管理、ログ記録といった既存の管理策により、侵害による影響は限定的なものにとどまったとしています。
しかし、これらの対策をもってしても、侵害された開発者のエンドポイントから有効なGitHubトークンが流出することは防げませんでした。この事案を受け、CrowdSecはコードやインフラへのアクセスに使用するワークステーションにエンドポイント検知・対応(EDR)保護を導入しました。
同社はまた、GitHub上の活動監視の強化、認証情報レビュープロセスの迅速化、従業員のオフボーディング手順の強化も計画しています。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査の効率化と手作業の削減を実現しています。貴社チーム向けに詳しく見る