
GhostActionのサプライチェーン攻撃、GitHubリポジトリ772件を標的にCI/CDシークレットを窃取
サプライチェーン攻撃キャンペーン「GhostAction」が、373のユーザーおよび組織が所有する公開GitHubリポジトリ772件を襲いました。標的となったのは、継続的インテグレーション/デプロイ(CI/CD)パイプラインに保存された2,577件のシークレットです。 GitGuardianは、Cynativeの研究
サプライチェーン攻撃キャンペーン「GhostAction」が、373のユーザーおよび組織が所有する公開GitHubリポジトリ772件を襲いました。標的となったのは、継続的インテグレーション/デプロイ(CI/CD)パイプラインに保存された2,577件のシークレットです。 GitGuardianは、Cynativeの研究
CrowdSecは、2026年5月に発生したTanStack npmサプライチェーン侵害に関連する事案により、攻撃者が約170件の非公開GitHubリポジトリを複製し、社内のソースコードと限定的な機密連絡先情報が流出したことを公表しました。 同社によると、侵入の発端は元従業員のGitHub OAuthトークンにあり、
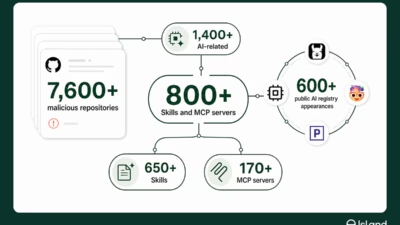
新たな脅威ベクター「AgentBaiting」の出現 人工知能ツールの人気急上昇により、スキルディレクトリは初期アクセスの標的として格好の場所になっています。攻撃者はModel Context Protocol(MCP)サーバーのリポジトリを狙い、悪意あるペイロードを配布しています。特筆すべきは、

このボットネットは2025年初頭に活動を開始し、オープンソースサプライチェーン全体のソフトウェア開発者を標的にしていた。 Glasswormボットネットは、オープンソースサプライチェーンを通じてソフトウェア開発者を標的にしたグローバルな作戦であり、CrowdStrikeが主導した協調テイクダウンによ

CrowdStrikeは、GoogleおよびShadowserverの協力を得た作戦においてGlasswormボットネットを解体した。同社は火曜日、この作戦により、2025年初頭から数百ものオープンソースソフトウェアにマルウェアを感染させてきた脅威アクターのインフラへのアクセスを遮断したと発表した。 この協調的な取り

eSecurity Planet のコンテンツおよび製品推奨は編集上独立しています。パートナーへのリンクをクリックすると収益が発生する場合があります。 詳細はこちら CrowdStrikeは、侵害されたオープンソースパッケージ、悪意のあるVSCode拡張機能、および汚染されたGitHubリポジトリを通じてソフ

Hewlett Packard Enterprise(HPE)は、著名なハッカー...
Oktaは、Auth0の顧客向けにアカウント乗っ取り、設定ミス、不審な行動をイベ...