
PaperPhone クラスターが示す、1つのボット運営者が数千人のモバイルユーザーに見せかける手口
「PaperPhone」と名付けられた大規模なスクレイピングクラスターが確認されました。1人の運営者が、数十カ国にまたがる数万人規模の正規モバイルユーザーを装えることが明らかになっています。 この攻撃活動では、43カ国・230のアドレスブロックにわたる約7万5,000のIPアドレスが使われました。ただし、ブラウザーフ
「PaperPhone」と名付けられた大規模なスクレイピングクラスターが確認されました。1人の運営者が、数十カ国にまたがる数万人規模の正規モバイルユーザーを装えることが明らかになっています。 この攻撃活動では、43カ国・230のアドレスブロックにわたる約7万5,000のIPアドレスが使われました。ただし、ブラウザーフ
攻撃者は、フランスのセキュリティ企業CrowdSecの元従業員のパソコンをShai-Huludワームで侵害し、そのGitHubアカウントのOAuthトークンを盗み出すことで、約170件の非公開GitHubリポジトリを窃取しました。CrowdSecは先週、この侵害を認めブログ記事で、5月に発生した攻撃の詳細とその経緯を説
著名なサイバーセキュリティ企業CrowdSecが、先日重大なデータ侵害を認めました。攻撃者は約170件の非公開GitHubリポジトリからソースコードを窃取することに成功していました。悪意ある攻撃者は2026年5月22日、まずこの独自コードを複製しました。犯人は、最近退職した開発者の侵害されたアカウ
フランスのサイバーセキュリティ企業CrowdSecは、約300の非公開・公開リポジトリが侵害され、ソースコードが窃取されたことを確認しました。 同社はオープンソース・クラウドソース型の脅威インテリジェンスを提供しており、サーバー、ネットワーク、アプリケーションを標的とする攻撃を検知・遮断する軽量セキュリティエンジンも
CrowdSecは、2026年5月に発生したTanStack npmサプライチェーン侵害に関連する事案により、攻撃者が約170件の非公開GitHubリポジトリを複製し、社内のソースコードと限定的な機密連絡先情報が流出したことを公表しました。 同社によると、侵入の発端は元従業員のGitHub OAuthトークンにあり、
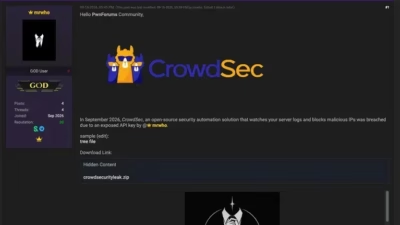
TanStack npmサプライチェーン侵害に関連する脅威アクターが、盗み出したGitHub OAuthトークンを使って、CrowdSecのプライベートリポジトリ約170件をクローンしたとされています。この事案により、ソースコードや限定的な連絡先情報、制限付きのAWS通知用クレデンシャルが流出しました。 CrowdS
SSHログインの失敗が認証ログに積み重なり、スキャナーがWebサイトを巡回して露出した管理者用パスを探る——CrowdSecはこうしたログソースやHTTPリクエストを読み取り、どのアドレスが不審な挙動をしているかを判断し、サービスの前段に配置された別の対処コンポーネントにブロック指示を渡します。ユーザ