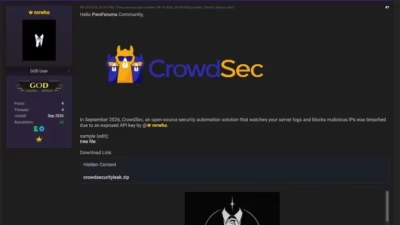
フランスのサイバーセキュリティ企業CrowdSecは、約300の非公開・公開リポジトリが侵害され、ソースコードが窃取されたことを確認しました。
同社はオープンソース・クラウドソース型の脅威インテリジェンスを提供しており、サーバー、ネットワーク、アプリケーションを標的とする攻撃を検知・遮断する軽量セキュリティエンジンも手がけています。
先週、このフランス企業は、2026年5月に自社のGitHubリポジトリからソースコードが盗まれていたことを把握しました。
CrowdSecはこの件を確認し、非公開コードと公開コードの両方が流出したこと、そして影響を受けたリポジトリは約300件で、そのうち非公開のものが約170件含まれていたことを明らかにしました。
「非公開部分には、当社のSaaSコンソールのソースコード、一部のAWS Cloud関連ルーチン、一部のコネクタ、自動化スクリプトが含まれています」と同社は述べています。
CrowdSecによると、顧客に関連する認証情報やその他の種類のデータが流出した形跡はなく、影響は自社組織内にとどまっているとのことです。
「当社チームは、横展開(ラテラルムーブメント)を可能にするようなトークン、認証情報、機密情報の漏えいがないか迅速に調査しましたが、これまでのところ見つかっていません」と同社は説明しています。
さらに同社は、非公開リポジトリから盗まれたコードは価値あるものではあるものの、自社のネットワーク構成を再現できず、自社のデータやツールとの組み合わせでしか機能しないため、単独で悪用することはできないと述べています。
「当社はSaaSのソースコードを定期的に監査しており、今回の流出が直ちに脅威になることはないと考えています。流出したコードの大半は、この4カ月の間に大幅に変更されています。とはいえ、異常な活動がないか引き続き注意深く監視していきます」とCrowdSecは述べています。
同社の説明によれば、この情報漏えいはおそらく2026年5月に発生したTanStackサプライチェーン攻撃の直接的な結果だとみられます。この攻撃では、TeamPCPが42個のTanStackパッケージにまたがる84個の悪意あるアーティファクトを公開していました。
CrowdSecは5月にTanStackパッケージを使用していたため、このキャンペーンで使われたマルウェアによっておそらくAPIキーが侵害され、攻撃者が非公開のコードベースを閲覧できる状態になったとみられます。
情報漏えいはおそらく、悪用可能な期間が短かった5月の時点で発生しており、CrowdSecは影響を受けた可能性のあるトークンや認証情報をすべて直ちにローテーション(更新)しました。
翻訳元: https://www.securityweek.com/crowdsec-confirms-source-code-stolen-in-supply-chain-attack/