
Microsoft、YAM Store関連ドメインとフィッシングキット関連ドメインを押収 悪意あるメッセージ10億件超に関与
Microsoftと医療情報共有分析センター(Health-ISAC)は、YAM Store、CoGUI、Iron Manの各サービスに関連するドメインを押収しました。これらのサービスは2026年1月以降、10億件を超える悪意あるメッセージの送信を可能にしていました。 Microsoftと医療情報共有分析センター(H
Microsoftと医療情報共有分析センター(Health-ISAC)は、YAM Store、CoGUI、Iron Manの各サービスに関連するドメインを押収しました。これらのサービスは2026年1月以降、10億件を超える悪意あるメッセージの送信を可能にしていました。 Microsoftと医療情報共有分析センター(H
Microsoftは、フィッシングツールやアカウント、詐欺用インフラを販売していたサイバー犯罪マーケットプレイスの解体を支援CoGUIとIron Manの2つのプラットフォームが、世界中の組織を狙う大規模なフィッシングキャンペーンを可能にしていたこの犯罪基盤は10億通を超えるフィッシングメッセージを送出。その後、
北マケドニア共和国の当局は、2023年から盗まれた個人情報や認証情報、攻撃用の悪意あるツールを販売していたサイバー犯罪マーケットプレイス「OLVX」の管理者とされる人物を起訴しました。 起訴されたのは北マケドニア国籍の20歳の男です。当局は報道発表で、この人物を「E.A.」と表記しています。容疑はコンピュータ詐欺、個
サイバー犯罪マーケットプレイス「Rydox」の運営に関わった中心人物の一人が今週、加重身元盗用および資金洗浄の罪状について有罪を認めました。 Ardit Kutleshi容疑者(28)は昨年、出身国コソボから米国に身柄を引き渡されていました。検察当局は同容疑者とその兄が、盗まれた個人情報や不正アクセス手段、詐欺に使
攻撃者は、フランスのセキュリティ企業CrowdSecの元従業員のパソコンをShai-Huludワームで侵害し、そのGitHubアカウントのOAuthトークンを盗み出すことで、約170件の非公開GitHubリポジトリを窃取しました。CrowdSecは先週、この侵害を認めブログ記事で、5月に発生した攻撃の詳細とその経緯を説
ハッキングされたコンピュータは今や商品と化しており、その価値はバンキングソフトウェア、企業システム、保有者データなどの情報に基づいてアルゴリズムが算出しています。Group-IBの専門家は、地下マーケットプレイスに組織への即席の侵入口を供給する「BraZetsu」という悪意あるフレームワークを発見
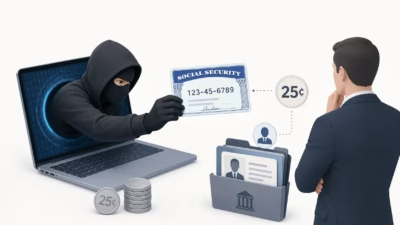
企業幹部の社会保障番号(SSN)が、ダークウェブ上のID情報マーケットプレイスでわずか1件0.25ドルという安値で売買されています。これにより、経営幹部へのなりすまし、ビジネスメール詐欺(BEC)、そしてID盗用を狙う詐欺師にとって、低コストで犯行に着手できる入り口が生まれています。InstallingSecurit

豚の屠殺詐欺の産業化は、重大な転換点に達しています。 東南アジア全域で...

米司法省は月曜日、サイバー犯罪グループが銀行口座から数百万ドルを盗むために使用し...