Microsoftと医療情報共有分析センター(Health-ISAC)は、YAM Store、CoGUI、Iron Manの各サービスに関連するドメインを押収しました。これらのサービスは2026年1月以降、10億件を超える悪意あるメッセージの送信を可能にしていました。
Microsoftと医療情報共有分析センター(Health-ISAC)は、中国語圏のサイバー犯罪マーケットプレイスを支えていたインターネットドメインを押収し、転送先を変更しました。このマーケットプレイスは、不正アカウントやフィッシングキット、インフラをサイバー犯罪者に提供していました。
裁判所の許可を得たこの作戦の対象は、ネットワークを構成するYAM Store、CoGUI、Iron Manの3つです。2026年1月以降、これらのサービスは合計で10億件を超える悪意あるメッセージの送信を可能にし、世界の7万5,000を超える組織が標的になりました。このうちMicrosoftの顧客を狙ったメッセージは7億5,000万件以上にのぼります。被害は150カ国以上の個人や組織に及んでいます。
アカウントとフィッシングツールを供給するマーケットプレイス
調査の発端は2025年後半です。日本の警察庁(NPA)が、日本国内の人々を狙った悪意あるメッセージ送信キャンペーンについてMicrosoftに警告しました。調査チームは、この活動が相互に連携したマーケットプレイスにたどり着くことを突き止めました。このマーケットプレイスは、犯罪者が詐欺や認証情報の窃取に使えるツールやサービスを提供していました。
YAM Storeはオンラインショップのように機能し、不正なMicrosoftおよびGoogleアカウントのほか、認証情報の窃取やその他の詐欺に使うツールを販売していました。調査の結果、運営者は期限切れドメインも購入していたことが判明しました。その中には、非営利団体や教育機関がかつて使っていたドメインも含まれます。運営者はそれらのウェブサイトを再構築し、転売用のMicrosoft 365アカウントの取得に利用していました。
CoGUIは、正規の企業や銀行、政府機関になりすました既製のウェブサイトやメッセージを犯罪者に提供していました。これらのツールにより、ログイン情報や決済情報、その他の個人データを盗む偽ページを簡単に用意できました。
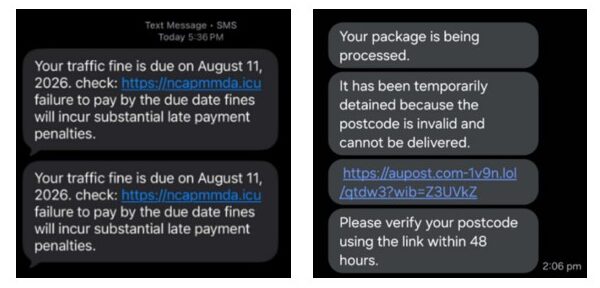
2026年半ばには、犯罪者の間でCoGUIに代わってIron Manを使う動きが強まっていました。調査では、150カ国以上の組織になりすましたテンプレートが2,300個を超えて見つかりました。標的は銀行や小売業者から、医療機関、配送サービス、政府機関まで多岐にわたります。テンプレートは、認証情報の窃取や不正決済、政府機関のなりすましを伴う詐欺に使われていました。
裁判所命令によるテイクダウン
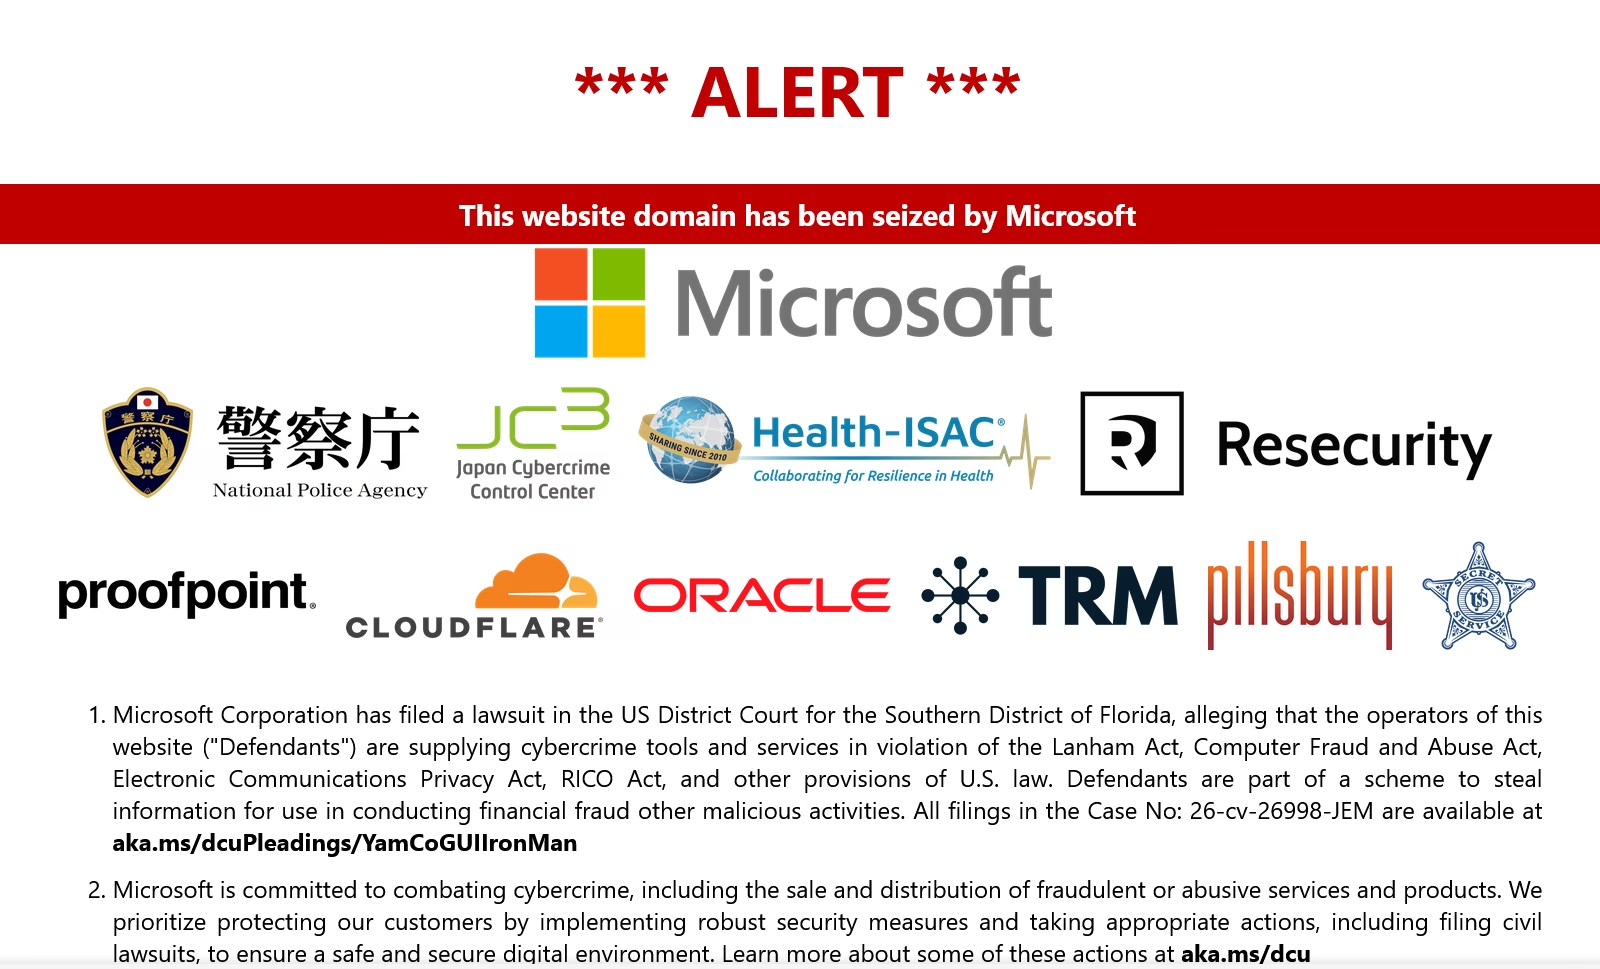
米国フロリダ州南部地区連邦地方裁判所の命令に基づき、MicrosoftとHealth-ISACは3つのサービスに関連するドメインを押収し、転送先を変更しました。Microsoftはさらに、YAM Storeに関連する2万件を超えるアカウントを無効化しました。なりすましや詐欺に使われていた10万件を超えるドメインについても、ブロックを進めています。
調査には、日本の警察庁、日本サイバー犯罪対策センター(JC3)、米国シークレットサービスのほか、Resecurity、Cloudflare、Oracle、Proofpoint、TRM Labsなどのセキュリティ企業が参加しました。
Microsoftは、今回の作戦が、犯罪者向けサービスが詐欺師の被害者拡大を後押しする広範な傾向を反映していると述べています。今回のテイクダウンで3つのサービスを支えるインフラは混乱しましたが、Microsoftはこれらがより大規模な犯罪ネットワークの一部だとみています。
Microsoftは、この作戦に関する公式レポートで次のように指摘しています。「現代の詐欺は、犯罪者がより多くの被害者に近づきやすくなる事業者やサービスに、ますます依存しています」
Securonixで脅威インテリジェンス・脅威リサーチ部門の責任者を務めるSina Chehreghani氏はHackread.comに対し、今回の作戦の規模は、攻撃を仕掛けて繰り返すことを容易にするよう設計された犯罪サービス経済を反映していると語りました。
StudySecurity
「この規模は、キャンペーンの開始や繰り返しに必要な労力を下げるために作られたサービス経済を映し出しています」とChehreghani氏は述べました。さらに、Health-ISACの関与は、病院や医療機関が抱えるリスクを浮き彫りにしていると指摘しました。こうした組織では、アカウントが侵害されると機密情報が流出し、重要な業務が妨げられる恐れがあります。
Chehreghani氏は、今回のテイクダウンで関連する活動がすべて止まったとは限らないと警告しています。「テイクダウンは防御側に有益なインテリジェンスをもたらしますが、露出したすべてのアカウントや関連キャンペーンが封じ込められたことを裏付けるものではありません」
同氏はセキュリティチームに対し、MicrosoftとHealth-ISACが共有した侵害指標(IOC)を使い、サインイン履歴、受信トレイのルール、転送設定の変更、同意の付与、クラウドアプリケーションへの不審なアクセスを確認するよう助言しました。
「セキュリティチームは、MicrosoftとHealth-ISACが共有した指標を使って、サインイン履歴、受信トレイのルール、転送設定の変更、同意の付与、クラウドアプリケーションへの不審なアクセスを確認すべきです。侵害されたアカウントを再利用しようとする動きや、代替ドメイン・代替インフラへ移行する動きにも目を配る必要があります。脅威インテリジェンスが最も役立つのは、検知や調査のワークフローにすばやく届き、現在のアラートを、今回遮断されたサービスに関連する活動と結び付ける文脈をアナリストに提供できる場合です」
翻訳元: https://hackread.com/microsoft-seizes-yam-store-phishing-kit-domains/