
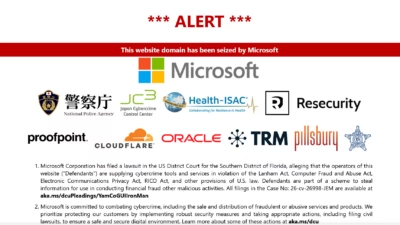
Microsoft、YAM Store関連ドメインとフィッシングキット関連ドメインを押収 悪意あるメッセージ10億件超に関与
Microsoftと医療情報共有分析センター(Health-ISAC)は、YAM Store、CoGUI、Iron Manの各サービスに関連するドメインを押収しました。これらのサービスは2026年1月以降、10億件を超える悪意あるメッセージの送信を可能にしていました。 Microsoftと医療情報共有分析センター(H
Microsoftと医療情報共有分析センター(Health-ISAC)は、YAM Store、CoGUI、Iron Manの各サービスに関連するドメインを押収しました。これらのサービスは2026年1月以降、10億件を超える悪意あるメッセージの送信を可能にしていました。 Microsoftと医療情報共有分析センター(H
3つのマーケットプレイスは、大手企業や政府機関になりすますハッカーの活動を支えていました。Microsoftは現在、これらのマーケットのドメイン名を管理下に置いています。 Microsoftと医療業界の情報共有分析センター(ISAC)が連携し、中国を拠点とする多作なフィッシングのエコシステムを壊滅さ
セキュリティ
フィッシング・アズ・ア・サービス(PaaS)の一種が、協調的なテイクダウン(摘発)措置を受けたにもかかわらず新たなキャンペーンを生成し続けており、摘発から1か月以内に700件を超える新規フィッシングページが確認されたことがわかりました。 Group-IBによると、同社の研究者らは「ChenLun」として知られる
20年以上にわたって稼働していたとみられるP2Pボットネットが、米国主導の法執行機関による作戦によって大きな打撃を受けました。 8月31日に実施されたこの作戦では、Sality botnetを標的にブルガリア、ハンガリー、ルーマニア、米国の当局が協力し、Europolに加えて民間パートナーのCrowdStrik
20年以上にわたってオンライン上で活動を続けてきたインターネット史上最も長寿なボットネットの一つが、ついに感染マシンの制御を失いました。 CrowdStrikeによると、同社のCounter Adversary Operationsチームは米国および国際的な法執行機関、業界パートナーと連携し、8月31日にSal
米国と欧州の当局は、インターネット史上最も長期にわたって活動を続けてきたボットネットの一つである「Sality」の解体を発表しました。マルウェアが持つピアツーピア型のアーキテクチャそのものを逆手に取ることで、ロシアの犯行グループとみられる運営者から数千台の感染コンピュータを切り離すことに成功しました。 少なくとも2
セキュリティ 他の住宅用プロキシブランドも同じネットワークに依存している可能性

ソフトウェアサプライチェーン攻撃で開発者を標的にしていたGlasswormボットネットが、SolanaブロックチェーンのトランザクションとBitTorrent DHTネットワークを活用した耐障害性の高いコマンド&コントロールインフラを研究者たちが解体したことで壊滅した。 昨日実施された協調作戦において、CrowdS

アカウント盗難に専念するどこにでもあるプラットフォームを解体しようとした努力は、...
すべての記事を読み込みました