シャドーITとは、IT部門やセキュリティチームの把握・承認を経ずに稼働しているハードウェア、ソフトウェア、サービスを指します。従業員が独自にインストールした未承認アプリケーション、過剰な権限を持つブラウザ拡張機能、一度プロビジョニングされたきり監視プラットフォームに登録されないままのエンドポイントなどが含まれます。こうした管理外の資産は、既存のセキュリティ管理体制が監視対象としていないため、可視化のギャップを生み出します。
多くの組織は資産カバレッジを把握するためにネットワーク検出スキャンに依存しています。これは有用ではあるものの、ネットワーク検出はスキャン実行中に応答したエンドポイントしか識別できません。電源が切れているデバイス、隔離されたネットワークセグメント、リスニングポートを公開しないソフトウェアは検出対象から漏れてしまいます。結果として、ネットワーク検出が測定しているのはネットワークの到達可能性であって、監視カバレッジそのものではありません。
Wazuhは、エンドポイントとクラウドワークロード全体にわたってSIEMとXDRの機能を統合する無料のオープンソースセキュリティプラットフォームです。監視対象の各エンドポイントから直接システムインベントリデータを収集するため、セキュリティチームはネットワークスキャンの報告内容とWazuhが監視するエンドポイントの報告内容を突き合わせて比較できます。
この比較によって、管理外のエンドポイント、未承認のソフトウェア、監視の抜け漏れを特定できます。
シャドーITが検出をすり抜ける理由
シャドーITが存続する理由は、検出結果を報告するツール自体が該当する資産を観測できないケースが多いためです。ギャップがどこで生じるかを理解することは、セキュリティチームがどの管理策を拡張すべきかを判断する助けになります。
- 管理外のエンドポイント:再イメージ化されたまま再登録されなかったワークステーションや、短期プロジェクト用に構築されたまま稼働し続けている仮想マシンは、テレメトリを一切生成しません。監視するエージェントがインストールされていないため、パッチレポート、脆弱性の検出結果、アラートデータのいずれにも現れません。
- 管理対象エンドポイント上の未承認アプリケーション:承認済みソフトウェアのベースライン外でインストールされたリモートアクセスツール、ファイル共有クライアント、生産性向上ユーティリティは、本来は完全に監視されているはずのエンドポイントにリスクを持ち込みます。エンドポイント自体は可視化されていても、そこで稼働しているソフトウェアがポリシーと照らして常にレビューされているとは限りません。
- ネットワークポートを開かないソフトウェア:認証なしのネットワーク検出は、ホストが公開するポートからサービスを推測できますが、インバウンド接続を待ち受けないソフトウェアを確実に特定することはできません。ブラウザ拡張機能、ローカルにインストールされたユーティリティ、ブローカーへアウトバウンド接続を開始するリモートアクセスツールなどは、この方法では観測できません。
- エージェントを稼働できないデバイス:プリンター、スイッチ、IPカメラなどのネットワーク機器には、エンドポイントエージェント以外のインベントリ管理・監視手法が必要です。
これらのカテゴリーに対処するには、エンドポイントのテレメトリに加えて、エージェントを稼働できないデバイス向けの追加データソースが必要になります。
Wazuhで死角をなくす
Wazuhは、継続的なシステムインベントリ収集、一元的な分析、そして脆弱性・ポリシー情報とインベントリデータの相関付けを通じて、組織がシャドーITのリスク露出を低減できるよう支援します。以下の機能は、セキュリティチームが環境全体にわたって管理外の資産や未承認のソフトウェアを特定するのに役立ちます。
- 継続的なシステムインベントリ:Wazuhエージェントは、監視対象の各エンドポイントからハードウェアの詳細情報、オペレーティングシステム情報、インストール済みパッケージ、ネットワークインターフェース、リスニングポート、実行中のプロセス、サービス、ユーザー、グループ、ブラウザ拡張機能を収集します。Windowsエンドポイント上のWazuhエージェントは、これに加えてインストール済みアップデート情報も報告します。WazuhエージェントはこのデータをWazuhサーバーに転送し、サーバー側で処理したうえでWazuhインデクサーにエンドポイントの現在の状態として保存します。システムインベントリ機能はデフォルトで有効になっており、Wazuhエージェントの起動時に初回スキャンを実行し、その後は設定可能な間隔(デフォルトは1時間)で再スキャンを行います。
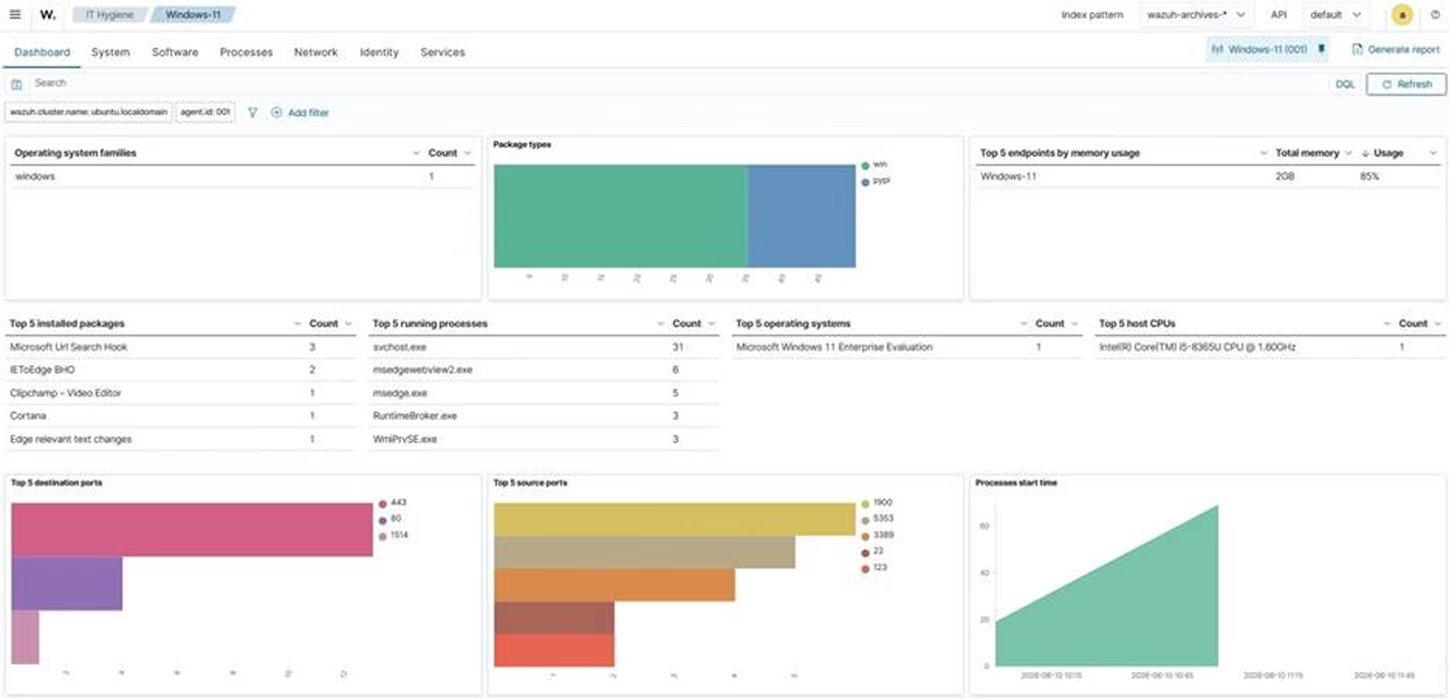
- 環境全体にわたる一元的な可視化:監視対象の全エンドポイントから収集されたインベントリデータは専用のインデックスに集約され、WazuhダッシュボードのIT Hygieneセクションに表示されます。ここはDashboard、System、Software、Processes、Network、Identity、Servicesの各セクションに整理されています。セキュリティチームはエンドポイントを個別に確認するのではなく、単一のインターフェースからデータ全体を照会できます。NetworkセクションにはTrafficタブが含まれ、各エンドポイントで実際にリスニングしているポートが一覧表示されます。これは、ネットワークスキャンがリモートから推測しようとしているのと同じ情報を、ホスト側の視点から見たものです。
- ブラウザ拡張機能とエンドポイントサービスの可視化:Wazuh 4.14.0以降では、ブラウザ拡張機能、エンドポイントサービス、ユーザー、グループに関するインベントリデータを収集します。ブラウザ拡張機能のモデルはWindows、macOS、Linuxで統一されており、セキュリティチームは単一のクエリで環境全体の広範な権限を持つ拡張機能を特定できます。サービスインベントリはWindowsサービスとLinuxのsystemdユニットを正規化して扱うため、自動起動するよう設定された未承認ソフトウェアをチームが発見しやすくなります。
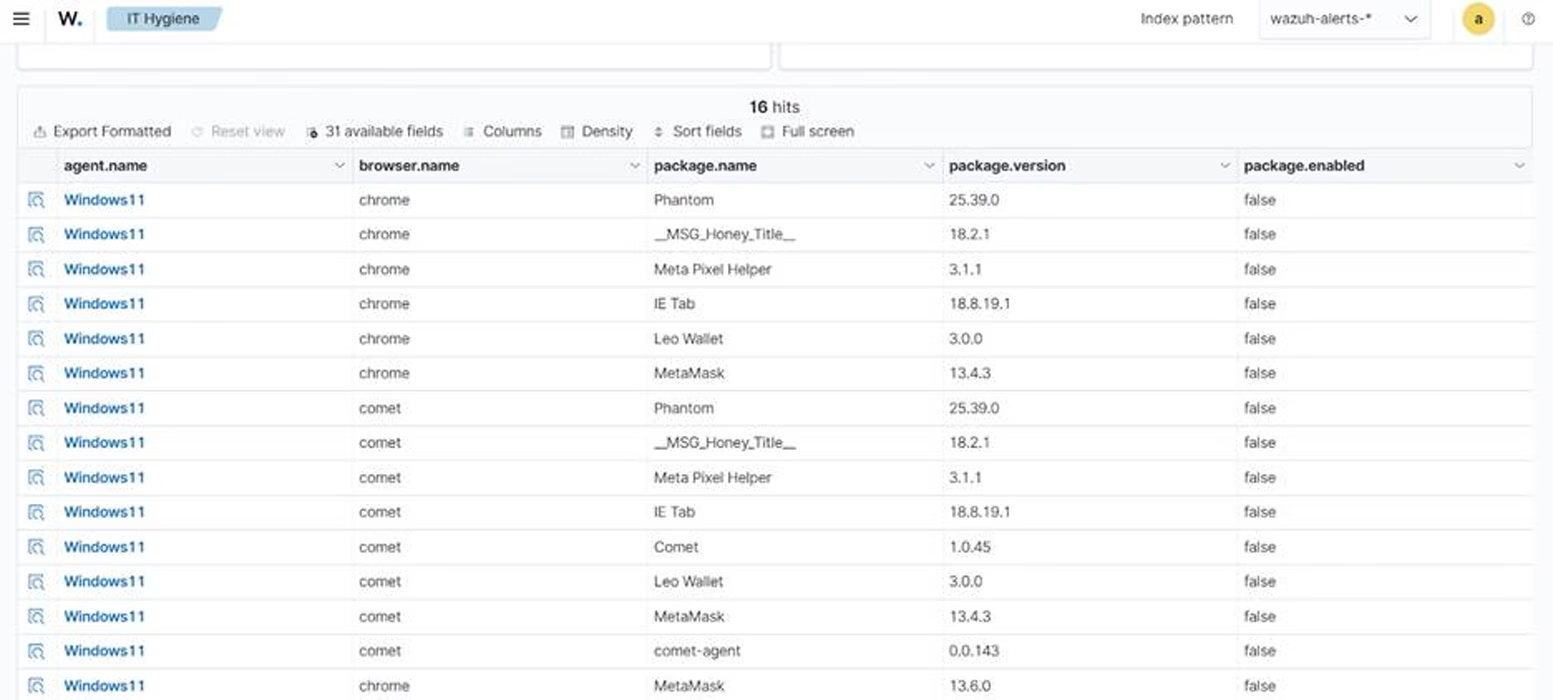
- Wazuhエージェントを稼働できないデバイスへの対応:Wazuhは、ルーター、ファイアウォール、スイッチ、LinuxやBSDのシステム向けにSSH経由のエージェントレス監視を提供します。エージェントもSSHセッションもサポートしないデバイスについては、Wazuhサーバーがネットワーク機器やその他の機器から直接syslogを受け取ることができます。これらの機能は、Wazuhエージェントを稼働できないデバイスに対して追加の可視性をもたらします。ただし、SSHおよびsyslog監視は、設定されたコマンド、ファイル、デバイスログが公開する情報しか得られません。
- エージェントのカバレッジ自体を監視する:エージェントの登録状況は、すでにWazuhサーバーに登録されているエンドポイントの中でのカバレッジを測定するものです。一度もインストールも登録もされていない未知のエンドポイントを特定することはできません。Wazuhエージェントは4つの状態のいずれかを報告します。すなわち、未接続(never connected)、保留中(pending)、稼働中(active)、切断済み(disconnected)です。登録はされたが一度も接続していないエージェントは、デプロイが完了しなかったことを示します。設定された時間内(デフォルトは15分)にキープアライブメッセージが届かない場合、エージェントは切断済み状態に移行します。これらの状態を確認することで、セキュリティチームは監視されていると思い込んでいたものの実際には報告していないエンドポイントを特定できます。
- インベントリを脆弱性・ポリシーと相関付ける:インベントリデータは、基準となる情報と比較して初めてセキュリティ上の判断に役立ちます。Wazuhの脆弱性検出機能は、収集済みのソフトウェアインベントリをWazuh Cyber Threat Intelligence(CTI)プラットフォームの脆弱性情報と照合します。エンドポイントへのプローブやネットワークスイープは行わないため、分析はエンドポイントがすでに報告済みのデータに対して一元的に実行されます。同じインベントリを外部データソースと突き合わせることで、もはやセキュリティアップデートを受けられなくなったサポート終了(EOL)ソフトウェアを特定することも可能です。
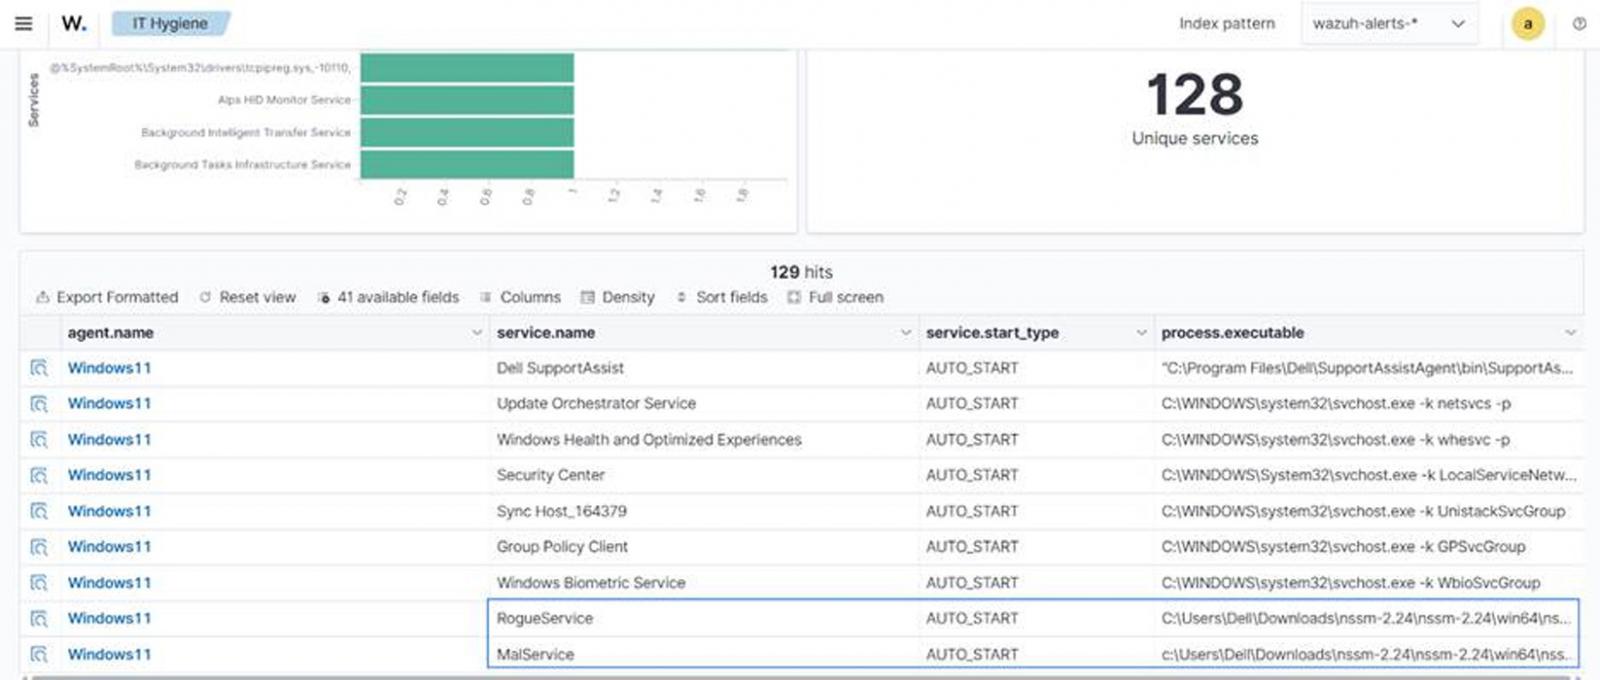
- インベントリデータを横断した脅威ハンティング:インベントリは一元的に保存・インデックス化されているため、セキュリティチームは都度データを収集するのではなく、調査時に照会できます。Wazuhのブログ記事「Threat hunting using inventory data collected by Wazuh」では、カスタムルール、未承認ソフトウェアやポートのCDBリスト、インベントリに対して実行するクエリを用いてこれを実演しています。このアプローチにより、単独のアラートでは検出されない資産を浮かび上がらせることができます。
- 未承認アプリケーションの検出と削除:セキュリティチームはカスタムWazuhルールを設定して特定の未承認アプリケーションを検出し、検証済みのアクティブレスポンススクリプトを使って監視対象エンドポイントから削除できます。Wazuhのブログ記事「Managing shadow IT with Wazuh」では、カスタム検出ルールと、監視対象エンドポイントから未承認アプリケーションをアンインストールするアクティブレスポンススクリプトを含む設定全体を解説しています。
結論
シャドーITは、ポリシーの問題である前に可視化の問題です。組織は、把握できていない資産にソフトウェアのベースラインを強制することはできませんし、ネットワークスキャンだけではスキャン実行中に応答したシステムしか把握できません。
Wazuhは、監視対象エンドポイントからインベントリを収集し、設定済みのエージェントレスソースからデータを取り込むことで、この可視化ギャップの縮小を支援します。エンドポイントインベントリは各ホストにインストール・稼働・リスニングされているものを示し、エージェントレス監視とsyslog取り込みは、Wazuhエージェントを稼働できない対応デバイスにまで可視性を拡張します。また、Wazuhエージェントの登録状態を見ることで、セキュリティチームは監視カバレッジを推測ではなく実際に測定できるようになります。
このデータを一元的にインデックス化しておくことで、セキュリティチームは脆弱性を特定し、監視対象エンドポイント全体にわたるインベントリを調査し、ソフトウェアをライフサイクル情報と比較し、承認済みソフトウェアベースライン外のアプリケーションに対して設定済みの是正措置を開始できます。
翻訳元: https://www.bleepingcomputer.com/news/security/reducing-shadow-it-visibility-gaps-with-wazuh/