MSP型セキュリティサービスプロバイダー(MSSP)にとって、静かな月はむしろ成功の証と言えます。ランサムウェアの発生も、重大なアカウント侵害も、業務中断もなければ、それは防御がきちんと機能していたことを示しているからです。
しかし、見出しになるようなインシデントが起きなかったからこそ、クライアントから厄介な質問を受けることがあります。「セキュリティオペレーションセンター(SOC)は実際に何をしてくれたのか」というものです。
その答えは、クライアントの目に触れることのない業務の中にあります。アナリストは数百件もの不審なメールやファイル、URL、アラートを調査し、悪意ある挙動と誤検知を切り分け、攻撃インフラを突き止め、エスカレーションに至る前に案件をクローズしています。
SOCの価値を証明するには、こうした調査結果を単なるアラート件数ではなく、ビジネスに関連する具体的な証拠として提示する必要があります。
効果的なSOCレポートでは、アナリストが何を調査し、何を確認し、どれだけ迅速に判定に至り、どの案件をTier 1が解決し、どのような痕跡(インジケーター)が見つかり、どのような是正措置が取られたかを説明すべきです。
これらの指標は、対応能力、判断の質、そして効率性を明らかにします。さらに、何も侵害に至らなかった場合でも、予防効果を可視化することができます。たとえば添付ファイルの場合、アナリストはサンドボックス内で実行し、発生したプロセスやネットワーク通信、ドロップされたファイルを観察したうえで、ブロック対象となるインフラ情報を抽出します。
案件は業務中断を伴わずにクローズされるかもしれませんが、その調査自体が証拠と脅威インテリジェンス、そして根拠のある対応判断を生み出しているのです。
ANY.RUNのインタラクティブサンドボックスは、プロセスの動作やファイル、URL、ネットワーク挙動を可視化し、アナリストが文脈のない判定結果だけを出すのではなく、攻撃の一連の流れを文書化できるよう支援します。
見えないSOCの業務を可視化しましょう チームが提供している価値を、より明確な形でクライアントに示せます ANY.RUN for MSSP
Tier 1レポートでは、調査結果を判定結果、AIによる要約、IOC(侵害指標)、行動的証拠、MITRE ATT&CKマッピング、推奨事項といった体系的な資料に変換します。
この構造化が重要な理由は、クライアントがアナリストの確認したコマンドライン一つひとつやネットワークリクエストのすべてを必要としているわけではないからです。クライアントが求めているのは、何が調査され、なぜそれが悪意あるものまたは無害と判断されたのか、影響を受ける可能性のある資産、そして次に取るべき対応についての簡潔な説明です。こうすることで、クローズされたチケットは社内でしか把握されない業務ではなく、監査可能なサービス提供の証拠となります。
ANY.RUNが公開した調査によると、調査業務はより広範な脅威インテリジェンス像の構築にもつながります。インジケーター、インフラ、攻撃手法、脅威ファミリーを相関分析することで、MSSPはクライアントのリスク環境がどのように変化しているかを説明できるようになります。
ANY.RUNの2026年MSSPデータでは、頻繁に分析されている脅威としてClickFix、Sneaky2FA、EvilTokens、EtherHiding、Kali365が挙げられています。Threat Intelligence Lookupを使えば、確認されたURL、ドメイン、IPアドレス、ハッシュ値、ファイル、攻撃手法を関連するサンドボックス記録と紐付けることができます。
ANY.RUNによれば、同社のデータベースには5,000万件を超える脅威情報が蓄積されており、70万人のアナリストによる調査から得られた文脈情報を活用しています。これにより各チームはアラートを充実させ、SIEM、EDR、IDS、IPS向けのルールを作成できるようになります。
クライアント向けレポートにおいて、こうした文脈情報は個々の案件を、より大きな傾向や防御上の優先事項へと変換する役割を果たします。
対応時間とエスカレーション率は、業務効率を浮き彫りにします。ANY.RUNの2026年データによれば、MSSPのサンドボックス提出件数のうちメールが占める割合は30.3%であり、調査が不審なメッセージから始まるケースがいかに多いかを示しています。
アナリストはリンクや添付ファイルを検査し、挙動を観察したうえで、Tier 1で案件をクローズできるか、Tier 2による調査が必要かを判断します。
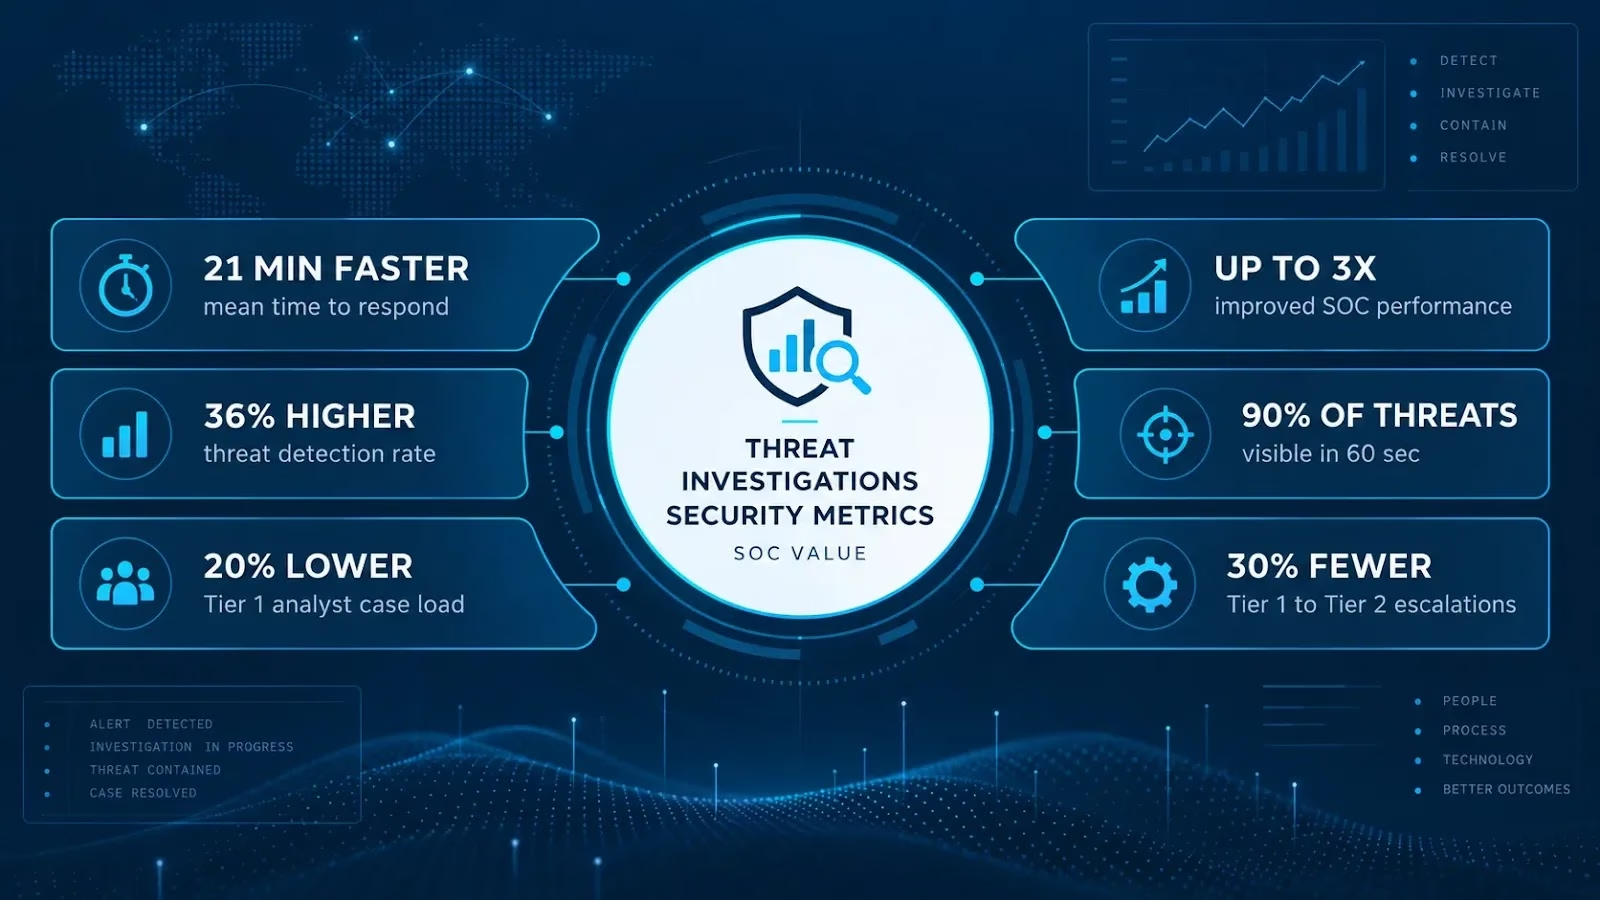
同社によると、ANY.RUNを利用しているMSSPでは、Tier 1調査にかかる時間が20%削減され、Tier 1からTier 2へのエスカレーションも30%減少したと報告されています。プロバイダーはこうした数値を、案件件数、判定までの時間、クローズ率、エスカレーションの根拠、実施した対応と合わせて提示すべきです。これらの指標を組み合わせることで、アナリストの時間が本当のリスクに対して適切に投じられていたことを示すことができます。
すべての調査は、何が変わったのかを説明すべきです。それはインジケーターのブロックかもしれませんし、検知ルールの更新、関連インフラのハンティング、他のエンドポイントの確認、あるいは繰り返し発生する攻撃手法の監視かもしれません。
月次レポートと四半期ごとのビジネスレビューでは、証拠から判定、そして対応へと至るこの一連の流れを保持し、契約更新の議論に入る前に記録として残しておくべきです。
世界中の2,170社以上のMSSPに加わり、より迅速な調査と、SOCの業務に対するより明確な証明をクライアントに提供しましょう ANY.RUN MSSP
調査の証拠、脅威の文脈、対応指標、推奨事項が一貫して提示されるようになれば、クライアントは繁忙期にも閑散期にもSOCが果たしている貢献を実感できます。そうなれば、価値の証明は契約更新時だけの説明ではなく、マネージドセキュリティサービスそのものの一部となるのです。
翻訳元: https://cyberpress.org/mssps-can-prove-soc-value/