Check Point Softwareは、攻撃者に任意のスクリプトを実行させる恐れのあるSecurity Management Serverの深刻な脆弱性に対処するため、緊急ホットフィックスをリリースしました。
Security Management Serverは、企業ネットワーク全体でセキュリティポリシーの保存・管理、管理者による変更処理、システムログの収集を行う中央リポジトリです。
CVE-2026-93616として追跡されているこのパストラバーサルの脆弱性により、認証を持たない脅威アクターが、脆弱なCheck Point Management Server上に任意のスクリプトをアップロードし、複雑度の低い攻撃によってそれを実行できてしまいます。
米サイバーセキュリティ・インフラセキュリティ庁(CISA)と米連邦捜査局(FBI)は2024年5月以降、こうしたセキュリティ上の問題は「少なくとも2007年から『許されざるもの』と呼ばれてきた」として、ソフトウェア企業に対し製品出荷前にパストラバーサルの脆弱性を排除するよう強く求めてきました。
Check PointはR82.20 Security Hotfixでこの脆弱性に対処済みであるとし、影響を受ける製品の完全なリストにはSecurity Management Server、Multi-Domain Security Management Server、Log Server、Multi-Domain Log Server、SmartEventが含まれると説明しています。
同社は「この脆弱性は実際の攻撃で悪用されています。Check Pointは、少数の顧客が攻撃を受けていることを確認しています」と警告し、セキュリティチームに対しては、こちらのセキュリティ勧告に記載された侵害指標(IoC)を用いて、自社ネットワークに侵害が成功した形跡がないか確認するよう呼びかけています。
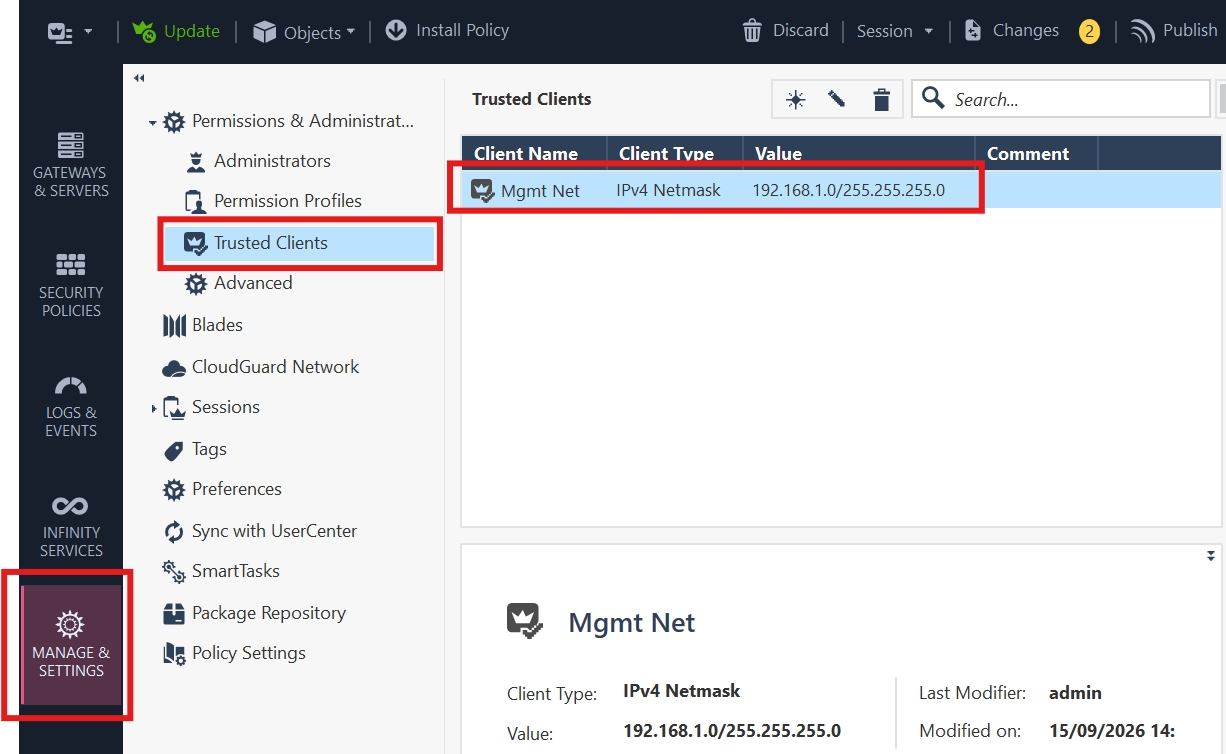
Check Pointはまた、ホットフィックスを脆弱なシステムに即座に適用できない顧客向けに、一時的な緩和策も提供しています。これには、SmartConsoleダッシュボードの「Manage & Settings」→「Permissions & Administrators」→「Trusted Clients」から、脆弱なシステムをファイアウォールの背後に配置し、信頼できるIPアドレスにアクセスを限定するといったシステムの堅牢化対策が含まれます。
ここ数か月、Check Pointは他の脆弱性についても実際の攻撃で悪用されていると顧客に警告してきました。
例えば2年前には、CISAがCheck PointのQuantum Security Gatewaysに存在する脆弱性(CVE-2024-24919)をランサムウェア集団によって積極的に悪用されているとして注意喚起し、これらの攻撃をNailaoLockerランサムウェアに結び付けたOrange Cyberdefense CERTの報告を裏付けました。当該レポートはこちらです。
Qilinランサムウェアの関連グループも6月以降、認証バイパスのゼロデイ脆弱性(CVE-2026-50751)を悪用してきました。また、2つ目の認証バイパスのゼロデイ脆弱性(CVE-2026-16232)は、SmartConsole管理パネルに管理者権限で認証するために、少なくとも7月以降悪用されてきました。
2週間前には、オランダの国家サイバーセキュリティセンター(NCSC-NL)も、「悪用の試みが近く発生すると予想している」として、Check PointのVPNに存在する2つの深刻な脆弱性(CVE-2026-85102およびCVE-2026-85103)を至急パッチ適用するよう各組織に警告しました。
さらに直近では、金曜日にCheck Pointが、Security Management ServerおよびSecurity Gatewaysのログイン処理に存在する別の深刻な認証バイパスの脆弱性(CVE-2026-16232)に対処するセキュリティアップデートをリリースしました。この脆弱性により、攻撃者は管理システム上でroot権限によるコード実行が可能になります。
Check Pointはこの時点でCVE-2026-16232が実際に悪用されているとはまだ発表していませんが、セキュリティチームは監査ログおよび管理者ログインログ内の「Administrator failed to log in: Username too long」というアラートを確認することで攻撃を検知できるとしています。