
新種のPython製インフォスティーラー、17種のブラウザを標的にパスワード・カード情報・セッションCookieを窃取
Pythonで書かれた新たな情報窃取マルウェア(インフォスティーラー)が確認されました。Chromiumベースの17種のブラウザとFirefoxを標的に、保存された認証情報、決済カードの詳細、閲覧履歴、有効なセッションCookieを収集します。ComputerScience このマルウェアは「ビルダー」フレームワーク
Pythonで書かれた新たな情報窃取マルウェア(インフォスティーラー)が確認されました。Chromiumベースの17種のブラウザとFirefoxを標的に、保存された認証情報、決済カードの詳細、閲覧履歴、有効なセッションCookieを収集します。ComputerScience このマルウェアは「ビルダー」フレームワーク
脅威研究者らは、これまで確認されていなかったマルウェア・アズ・ア・サービス(MaaS)プラットフォーム「VectraRAT」を発見しました。月額わずか250ドルという価格で、サイバー犯罪者にエンタープライズ級の侵入機能を提供するフルスタックのツールキットです。 一般的なコモディティRATの多くはAsyncRATやXW
暗号資産を標的とする高度な情報窃取型マルウェアが、コンパイル済みのV8 JavaScriptバイトコードの中に悪意のあるロジックを隠していることが分かりました。 一部のベンダーからはWEEVILPROXYやMeadowLocustとも呼ばれるJSCealは、可読なJavaScriptとしては配布されません。代わりに攻
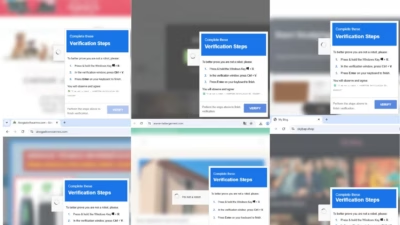
ClearFakeキャンペーンの背後にいる脅威アクターは、新たに確認されたローダー「WordlistLoader」を使い、Amatera StealerをWindowsシステムに配布しています。 このローダーは実行可能なシェルコードを一見ごく普通の英単語の羅列に偽装しており、静的解析による検知を回避したうえで、最終的
脅威アクターが生成AIツールの人気の高まりを悪用し、マルウェアを拡散させる事例が増加しています。Darktraceが最近確認したインシデントでは、攻撃者が偽のGoogle Geminiインストーラーを使ってWindows端末に情報窃取型マルウェア「Vidar」を感染させました。 この攻撃キャンペーンは、従来型のフィッ
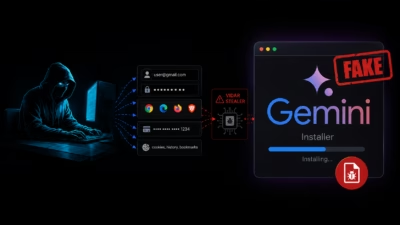
脅威アクターが生成AIソフトウェアへの関心を悪用し、Google Colab経由でホストされた偽のGoogle Geminiインストーラーを通じて情報窃取型マルウェア「Vidar」を配布していることが分かりました。 Darktraceは、EMEA地域の顧客環境で発生した2026年7月の侵入事例を調査しました。この事例

Vanta Stealerは、Pythonベースでクロスプラットフォーム対応の情報窃取マルウェアです。PyInstallerでパッケージ化された実行ファイルの上にさらに多層のPyArmor難読化を施し、ブラウザに保存されたパスワード、暗号資産ウォレットのデータ、Discordトークン、ゲームアカウント、VPN設定、機
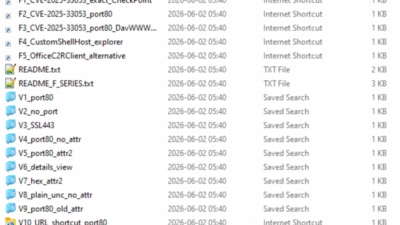
ファイルレス型情報窃取マルウェアとPureRATを操るオペレーターが、WebDAVを使った「マルウェア配布ラボ」を悪用し、ブラウザのパスワード、Telegramセッション、暗号資産ウォレットを狙うキャンペーンを展開していることが分かりました。このキャンペーンは、ファイルレス型の情報窃取とモジュール式の.NET型RAT
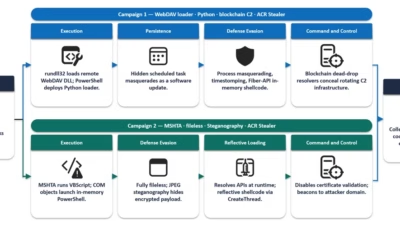
2026年4月下旬から6月中旬にかけて、ACR Stealerの活動が急増しています。攻撃者はClickFixによるソーシャルエンジニアリング、WebDAVでホストされたペイロード、PowerShellの難読化、ステガノグラフィーを組み合わせ、企業ユーザーを侵害しています。 この一連のマルウェア攻撃はClickFix
情報窃取型マルウェア「TimbreStealer」に関連する新たなキャンペーンが確認されました。メキシコ企業を特に標的とし、多層的な回避策と高度なランタイムトリックを駆使することで、検知や解析を困難にしています。 研究者のEuler Neto氏とCristóbal Tárraga氏は、2024年のCisco Talo
すべての記事を読み込みました